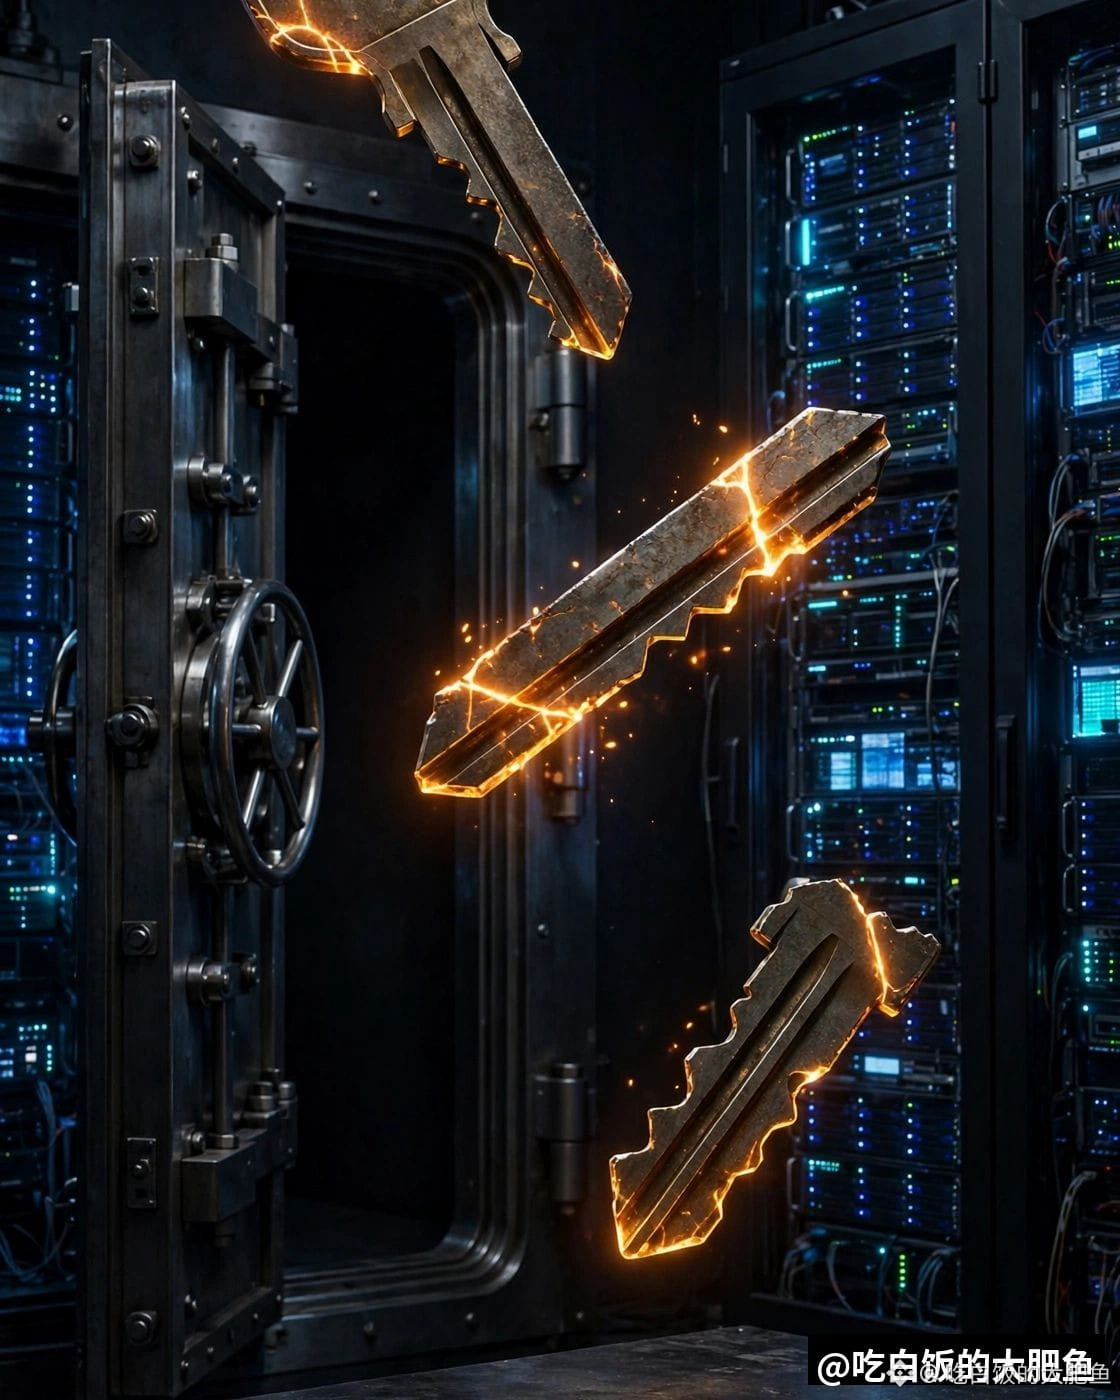
Yang paling ditakuti bank bukanlah harga koin yang turun, melainkan kuncinya dicuri—kali ini Google langsung memecah kuncinya.
Pada 28 Oktober, Google Cloud meluncurkan Google Multi-Party Compute (MPC) di simposium aset digital pertamanya di New York. Produk ini ditujukan bagi lembaga keuangan seperti bank untuk membantu menyimpan dan memindahkan aset kripto serta aset yang ditokenisasi. Saat ini produk tersebut masih dalam pratinjau privat dan belum tersedia secara luas. Peluncuran komersial direncanakan pada awal 2027, sementara harganya belum diumumkan.
Prinsipnya sederhana: kunci privat utuh tidak pernah disimpan di satu tempat, melainkan dipecah menjadi beberapa bagian dan ditempatkan di Google Cloud, perangkat keras milik bank, serta cloud lain. Sebelum transaksi ditandatangani, transaksi harus melewati mesin kebijakan; batas nominal, pembatasan tujuan, dan persetujuan dari beberapa departemen harus terpenuhi. Nasabah tetap memegang materi kunci mereka sendiri, pemulihan kunci juga didukung, dan arsitekturnya kelak dapat ditingkatkan agar tahan terhadap komputasi kuantum.
Angka-angka di baliknya juga menjelaskan mengapa bank membicarakan hal ini lebih dulu: menurut data Chainalysis, 43,8% aset kripto yang dicuri pada 2024 berasal dari kebocoran kunci privat. Data DeFiLlama menunjukkan bahwa hingga Juni tahun ini, proyek-proyek blockchain telah mengalami kerugian kumulatif sebesar 16,69 miliar dolar AS akibat peretasan, dengan sekitar 40% terkait kebocoran kunci privat. Induk Google, Alphabet, telah lebih dulu menggunakan sistem ini untuk aset digitalnya sendiri. Token saham terkaitnya adalah $GOOGL .
Menurut saya, hambatan yang selama ini menghalangi bank masuk bukanlah soal ada atau tidaknya blockchain, melainkan apakah mereka berani menyerahkan kunci yang bisa menggerakkan uang kepada satu perusahaan. Memecah kunci dan mewajibkan pemeriksaan sebelum penandatanganan berarti memasukkan prinsip “jangan percaya sepenuhnya kepada saya” ke dalam arsitektur—ini lebih konkret daripada sekadar slogan. Namun, pratinjau privat bukan berarti sudah diluncurkan. Ujian sesungguhnya baru dimulai setelah peluncuran komersial pada awal 2027: berapa banyak bank yang benar-benar akan mempertaruhkan aset bernilai besar, siapa yang bertanggung jawab jika kebijakan salah dikonfigurasi atau persetujuan macet? Mereka akan melihat daftar mitra desain dan penggunaan nyata dalam skala besar pada tahap awal terlebih dahulu, baru kemudian membahas apakah ini akan menjadi standar industri.