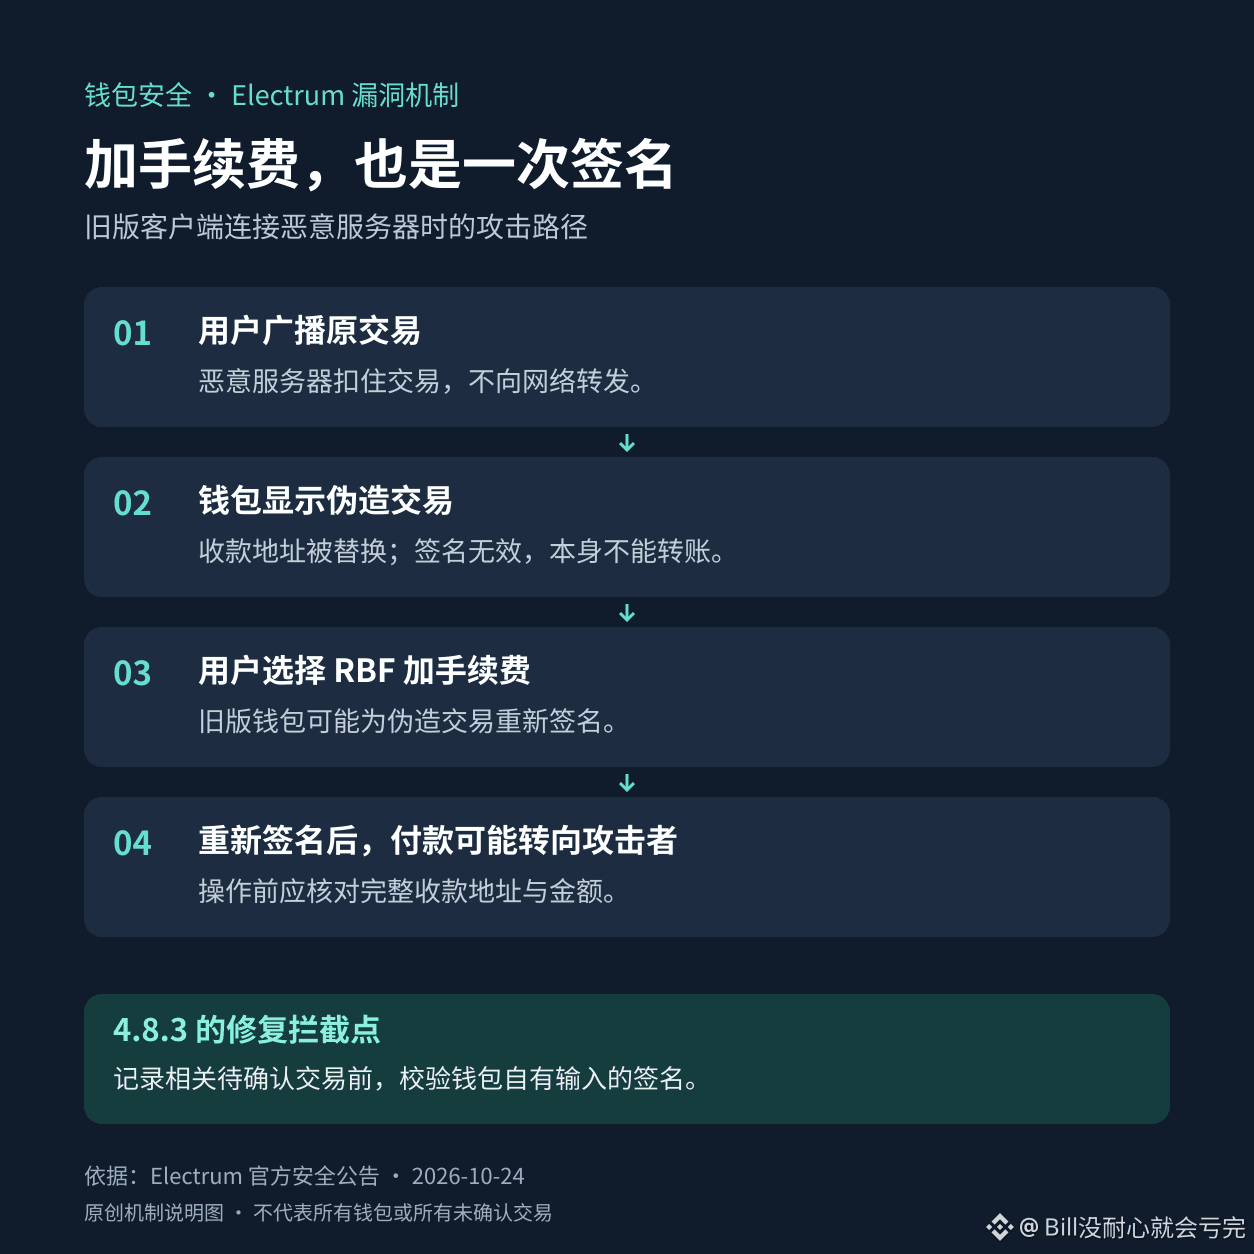

Saat menambahkan biaya transaksi di Electrum, alamat penerima juga perlu diperiksa ulang. Kerentanan yang diungkap pada 24 Oktober ini justru memanfaatkan kebiasaan pengguna yang mengira mereka hanya mempercepat transaksi awal.
Menurut pengumuman keamanan resmi, server berbahaya dapat menahan transaksi yang baru saja disiarkan, lalu mengirimkan transaksi palsu dengan alamat penerima yang telah diganti ke dompet versi lama. Tanda tangannya tidak valid sehingga tidak dapat langsung digunakan untuk mengirim bitcoin; tetapi jika pengguna menerapkan RBF untuk menambahkan biaya pada transaksi tersebut, dompet mungkin menandatanganinya ulang dan membuat pembayaran itu benar-benar terlaksana.
Pengumuman itu juga menyebutkan bahwa alamat penyerang sengaja dibuat agar empat digit terakhirnya cocok dengan alamat asli. Jika hanya sekilas melihat akhiran alamat, masalah ini mudah terlewat.
Versi di bawah 4.8.3 terdampak, sedangkan 4.8.3 telah menambahkan pemeriksaan tanda tangan terkait. Pengguna Electrum dapat terlebih dahulu memeriksa pembaruan di electrum.org dan memverifikasi tanda tangan unduhan; setiap kali menandatangani transaksi, termasuk saat menambahkan biaya, periksa alamat penerima lengkap dan jumlahnya.
Ini adalah risiko dalam penggunaan dompet. Pembaruan tidak menggantikan pemeriksaan sebelum menandatangani; aset kripto tetap memiliki risiko fluktuasi harga.
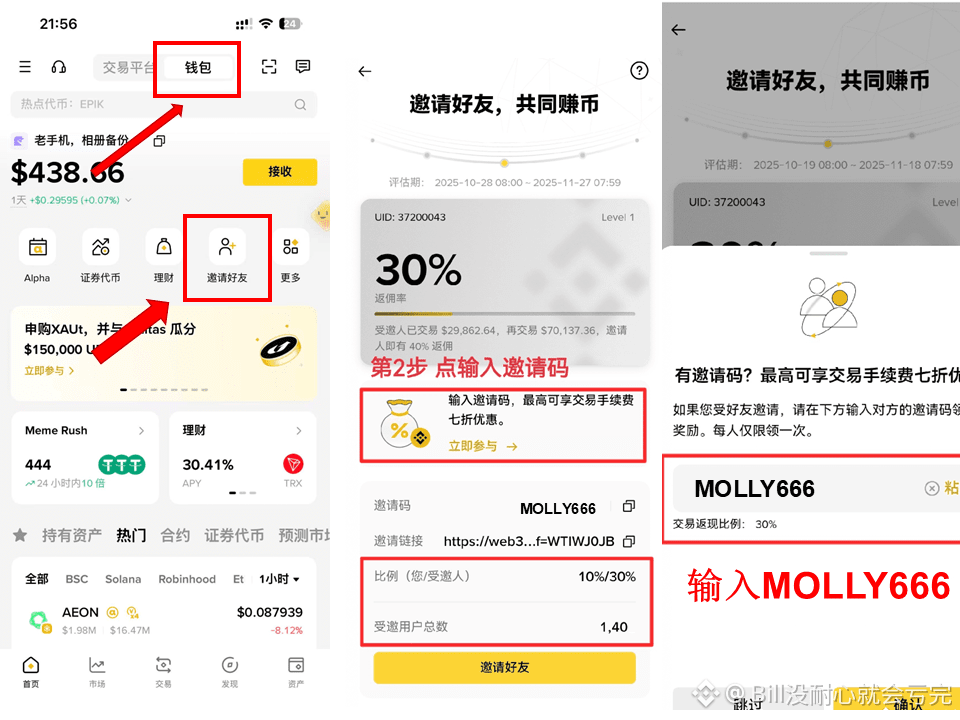
Kode undangan Binance Wallet: MOLLY666