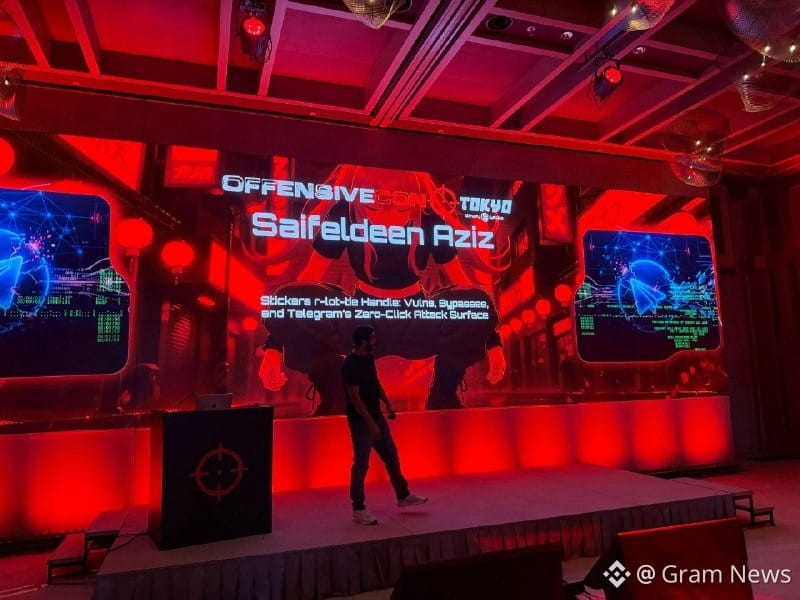
✈️ Di konferensi keamanan OffensiveCon di Tokyo, Aziz Saifeldin mempresentasikan sebuah ceramah tentang kerentanan kritis pada mesin stiker Telegram yang sudah usang. Rekaman presentasi tersebut belum dipublikasikan, tetapi pengumumannya menyebutkan bahwa kerentanan itu memungkinkan kode berbahaya dijalankan pada perangkat iOS.
Kami meninggalkan audiens dengan sebuah pertanyaan sulit: Haruskah model ini—kemampuan untuk menjalankan tindakan tanpa interaksi pengguna (“zero-click”), yang sepenuhnya dikendalikan oleh penyedia layanan pesan aman—dipandang sebagai langkah keamanan, risiko arsitektural, atau sesuatu yang lebih mirip “pintu belakang”?
#Telegram