Sebelum ada yang panik soal berita Bitcoin Core: tidak ada koin siapa pun yang dicuri, dan justru itulah alasan saya pikir cerita ini tetap penting.
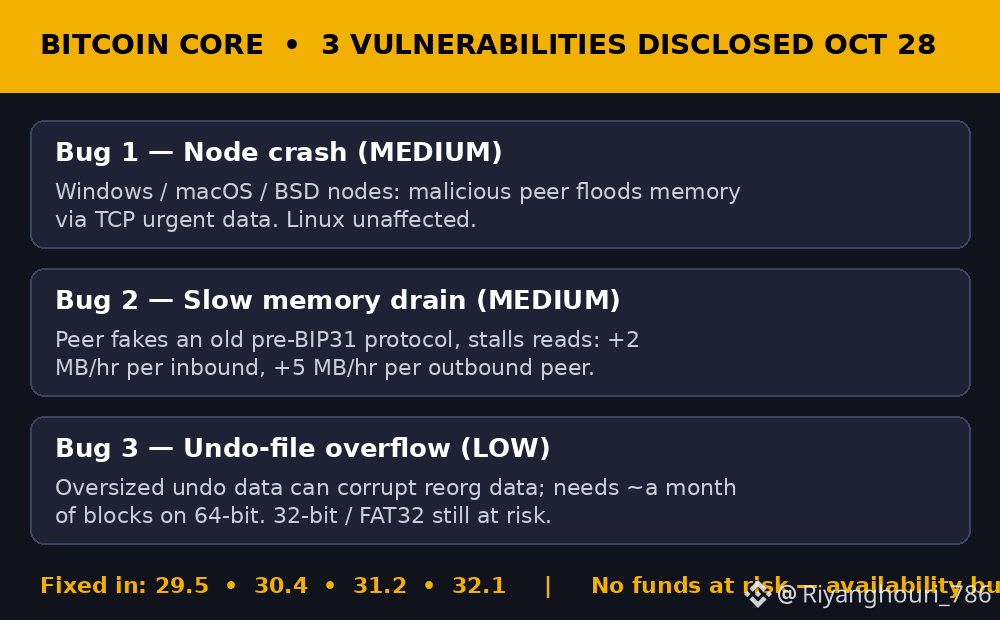
CoinDesk dan KuCoin sama-sama melaporkan kemarin bahwa Bitcoin Core mengungkapkan tiga kerentanan pada 28 Oktober, yang ditemukan lewat pemindaian berbantuan AI bernama Project Loupe dan diverifikasi oleh kontributor manusia sebelum dipublikasikan. Dua dinilai memiliki tingkat keparahan sedang, satu rendah, dan perbaikannya sudah tersedia dalam versi 29.5, 30.4, 31.2, dan 32.1. Kerentanan terparah memungkinkan peer berbahaya membanjiri node yang berjalan di Windows, macOS, atau BSD dengan data jaringan sampai kehabisan memori dan mengalami crash — node Linux tidak terdampak yang satu ini. Kerentanan kedua menghabiskan memori secara perlahan dengan cara yang sama, hingga 2 MB per jam untuk setiap peer masuk dan 5 MB untuk setiap peer keluar. Kerentanan ketiga adalah luapan berkas undo yang sulit dieksploitasi pada mesin 64-bit modern.
Jadi tidak, ini bukan momen “Bitcoin rusak”. Ini masalah ketersediaan node: node yang mengalami crash berhenti memvalidasi dan meneruskan data sampai seseorang menyalakannya kembali. Namun, bagian yang benar-benar saya pikirkan adalah pengungkapannya. Sampai minggu lalu, Core menahan pengungkapan bug berkeparahan sedang hingga satu tahun agar para operator bisa melakukan upgrade secara diam-diam. Pada 22 Oktober, aturan itu diubah untuk bug yang mudah ditemukan oleh AI, karena jika pemindai bisa menemukannya dengan mudah, penyerang juga bisa. Menurut saya, keputusan itu tepat — kerahasiaan hanya berhasil jika menemukan celahnya sulit, dan era itu sedang berakhir.
Yang saya amati sekarang adalah bagian membosankan yang menentukan apakah ini benar-benar penting: seberapa cepat bursa, dompet, dan operator node melakukan upgrade, serta apakah tiga bug lain dengan tingkat keparahan sedang hingga tinggi yang sudah diperbaiki di versi 30 akan diungkapkan dalam dua minggu seperti yang diperkirakan. Jika upgrade berjalan lambat, jeda antara pengungkapan publik dan pemasangan patch adalah saat risiko sebenarnya muncul.
Apakah Anda menjalankan node, atau hanya memercayai bursa dan dompet Anda untuk selalu memperbarui sistem? $BTC