


Para peneliti Lumen dari Black Lotus Labs mengungkapkan bahwa kelompok peretas Volt Typhoon yang terkait dengan China menggunakan jaringan tersembunyi bernama Silent Train dalam empat kampanye zero-day yang telah dikonfirmasi.
Para peretas menargetkan platform yang mengelola seluruh jaringan, bukan hanya komputer individual. Jika salah satu sistem ini berhasil disusupi, mereka dapat memperoleh akses ke jaringan telekomunikasi, pertahanan, dan infrastruktur penting lainnya.
Para peneliti memperingatkan:
“Sistem dengan jangkauan administratif yang luas dapat menjadi gerbang bernilai tinggi menuju seluruh organisasi dan para pelanggannya.”
Jaringan sekali pakai yang dibangun untuk menghilang
Silent Train dirancang agar tidak meninggalkan banyak jejak. Operatornya menghubungkan router kantor-rumah yang telah disusupi, perangkat terhubung, dan sistem perusahaan untuk melancarkan serangan. Setelah operasi berakhir, mereka memutus koneksi tersebut dan menghapus bukti aktivitas mereka. Sesi berlangsung rata-rata sekitar empat jam.
Silent Train pertama kali ditemukan pada paruh akhir 2023. Aktivitasnya meningkat setelah pihak berwenang membongkar botnet KV milik Volt Typhoon yang lebih dulu ada pada paruh awal 2024.
Black Lotus Labs mengirimkan ribuan pemberitahuan kepada korban selama tiga tahun. Industri yang terdampak kelompok peretas ini meliputi telekomunikasi, pertahanan, komunikasi satelit, energi, transportasi, dan sektor sumber daya air. Mereka menunjukkan ketertarikan khusus pada target yang berlokasi di Hawaii, Texas, dan California.
Empat kampanye, lima CVE
Empat kampanye Silent Train yang telah dikonfirmasi menargetkan perangkat lunak yang digunakan untuk mengelola seluruh jaringan.
Serangan pertama melibatkan Versa Director, yang memiliki celah CVE-2024-39717 yang memungkinkan penyerang dengan akses istimewa mengunggah berkas berbahaya. Versa mengungkapkan celah tersebut pada Agustus 2024.
Pada 2025, penyerang menargetkan N-able N-central melalui dua kerentanan, CVE-2025-8875 dan CVE-2025-8876. Keduanya memerlukan autentikasi.
Kampanye pada 2026 melibatkan dua platform pengelolaan SD-WAN. Cisco mengungkapkan CVE-2026-20127 pada 25 Februari. Celah ini mendapat skor 10,0 dan memungkinkan penyerang memperoleh hak administratif tanpa autentikasi. Arista mengungkapkan kerentanan lain dengan skor 10,0, CVE-2026-16812, yang memengaruhi VeloCloud Orchestrator pada 27 Juli.
Keempat vendor merilis perbaikan. Namun, Lumen mengamati bahwa eksploitasi kerentanan Cisco terus berlanjut setelah kerentanan itu diungkapkan.
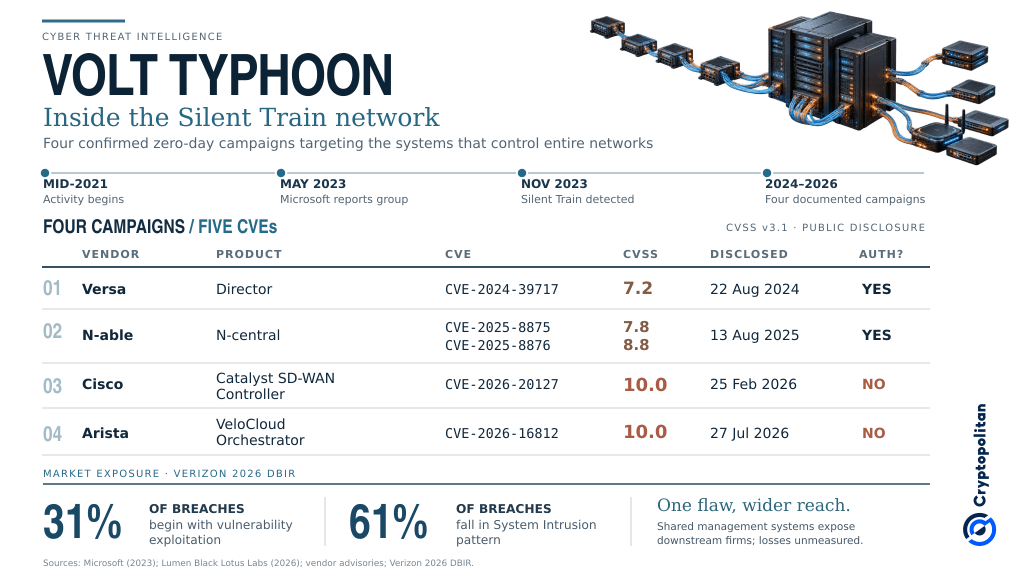 Silent Train milik Volt Typhoon: Empat Kampanye Zero-Day dan Risiko Pasar Keamanan Siber
Mengapa akses menjadi tujuan utama
Aktivitas Volt Typhoon telah berlangsung setidaknya sejak pertengahan 2021. Microsoft mengidentifikasi kelompok tersebut secara terbuka pada Mei 2023 dan melaporkan adanya penyusupan ke jaringan infrastruktur kritis di Guam dan daratan utama Amerika Serikat.
Kekhawatirannya tidak hanya menyangkut informasi yang dicuri.
Dalam analisis pada Januari 2026, peneliti IISS John Bruce mengamati:
Sebagian besar jaringan yang menjadi sasaran Volt Typhoon hanya memiliki sedikit nilai intelijen asing bagi pemerintah Tiongkok.
Bruce menunjuk pada pengumpulan diagram jaringan dan panduan operasional oleh kelompok tersebut sebagai bukti persiapan untuk kemungkinan melumpuhkan sistem. Guam sangat sensitif karena fasilitas militernya akan menjadi penting dalam potensi konflik terkait Taiwan.
Hal-hal ini tetap merupakan penilaian atas niat kelompok tersebut, bukan bukti bahwa serangan telah diperintahkan.
Konsentrasi adalah sumber paparan risiko
Gambaran keamanan siber yang lebih luas membantu menjelaskan bahayanya.
Laporan Verizon 2026, yang mencakup lebih dari 31.000 insiden, menemukan bahwa eksploitasi kerentanan telah menjadi jalur utama untuk menyusup ke organisasi. Penyusupan sistem menyumbang 61% dari kebocoran data yang terkonfirmasi.
Ketika penyerang menyusupi perangkat lunak yang mengelola banyak jaringan, potensi kerusakannya meluas melampaui satu organisasi.
Dampak finansialnya masih belum pasti. IMF telah memperingatkan bahwa sistem keuangan yang saling terhubung menghadapi risiko siber yang kian meningkat. Namun, belum ada kerugian pasar yang secara langsung dikaitkan dengan Silent Train.
Secara terpisah, Cryptopolitan melaporkan kerentanan VeloCloud lain yang telah dieksploitasi, CVE-2026-114625, dengan skor 9,9 dan ditambal pada 22 Oktober. Kerentanan ini berbeda dari celah yang dikaitkan Lumen dengan Silent Train.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Tetaplah unggul bersama buletin kami.