Empat pengungkapan kebocoran data muncul sekitar 28 Okt, dan tak satu pun berdampak pada dana pengguna. Justru itulah alasan mengapa hal ini penting. 🔐
Pada dan sekitar 28 Okt: Coinbase mengatakan data kontak sebagian kecil pengguna terekspos melalui Amplitude, vendor analitik pihak ketiga. Coinbase menyatakan sistem mereka sendiri tidak diretas dan dana tetap aman. Bithumb melaporkan akses tanpa izin ke sistem groupware seluler internal — kebocoran data karyawan telah dikonfirmasi, sementara data pelanggan masih diselidiki. Daishin Securities: informasi pribadi dan kredit milik 38,490 pelanggan bocor dari server pembukaan rekening diskresioner non-tatap muka. Mirae Asset Global Investments: pihak luar melihat informasi bisnis internal; perusahaan menyatakan data pribadi investor tidak terekspos.
Menurut saya, “tidak ada dana yang hilang” bukan berarti kasusnya selesai. Email, nomor telepon, dan nama yang bocor merupakan bahan mentah untuk phishing dan pengambilalihan SIM, dan serangannya biasanya baru muncul beberapa minggu kemudian dalam bentuk panggilan palsu yang mengaku sebagai “dukungan pelanggan”. Titik lemahnya di sini sebagian besar adalah vendor dan sistem pendukung, bukan mesin perdagangan.
Daftar periksa CZ layak ditiru: gunakan alias email unik untuk setiap bursa, aplikasi autentikator atau kunci perangkat keras alih-alih 2FA via SMS, buat daftar putih penarikan, aktifkan penguncian nomor di operator seluler, dan tinjau sesi/kunci API secara berkala.
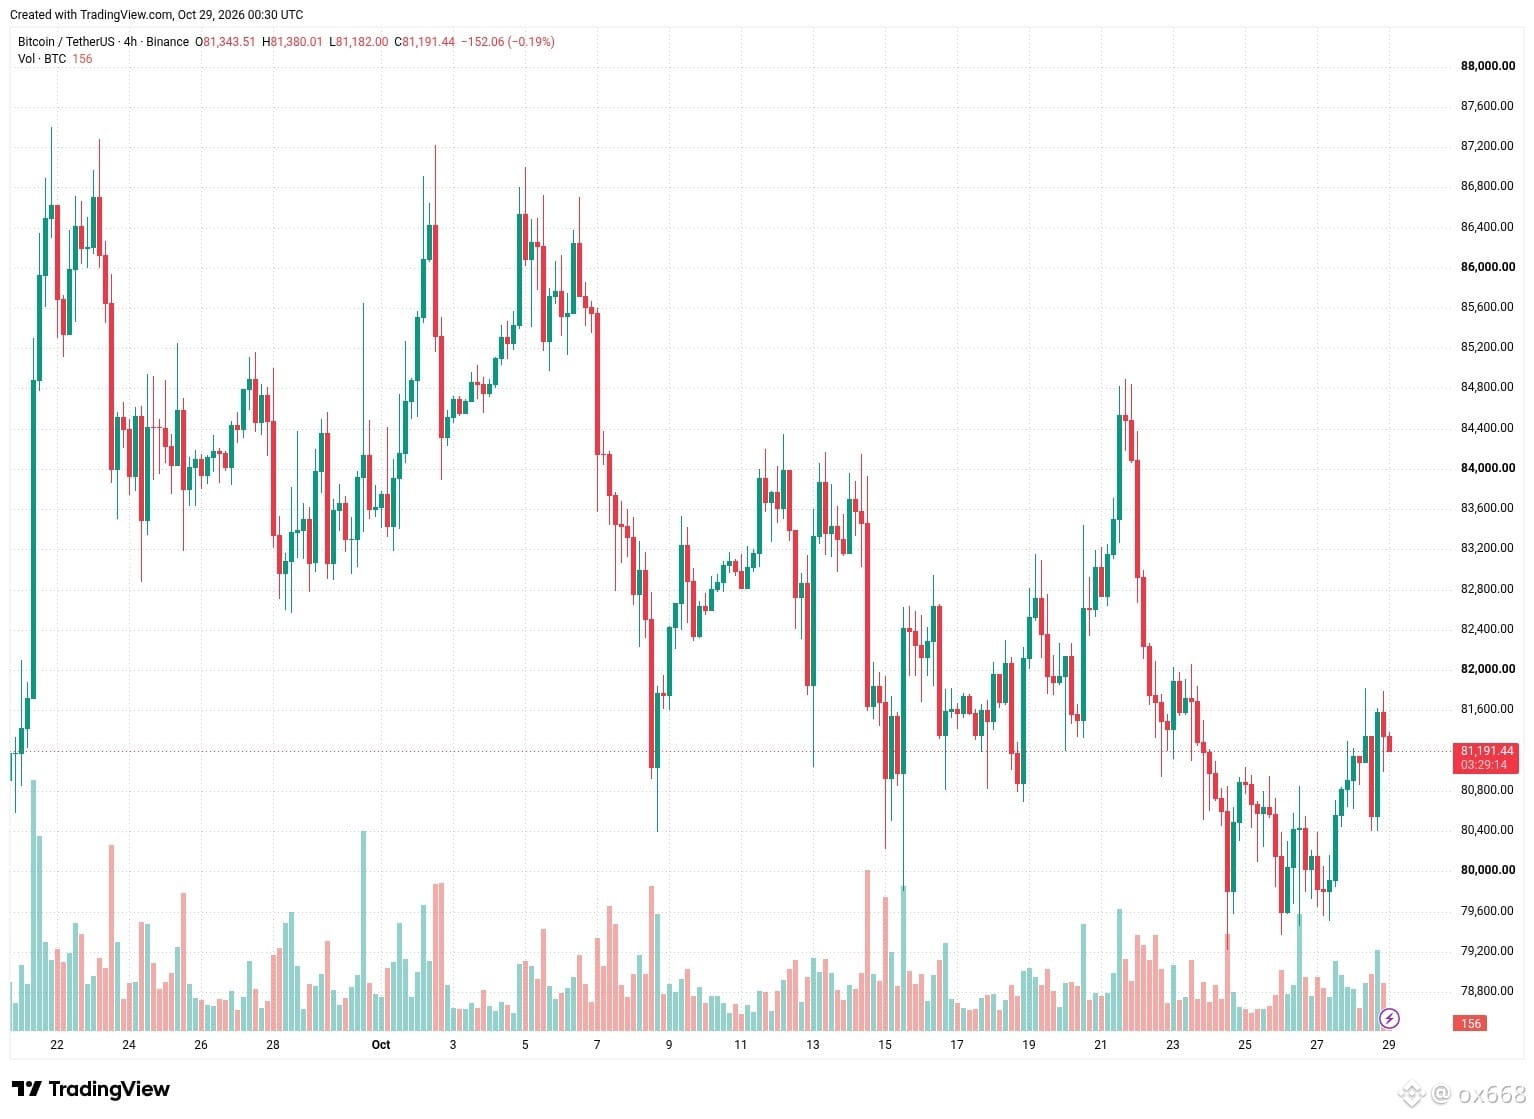
$BTC bertahan di sekitar $81.2K, jadi pasar nyaris tidak bereaksi. Jangan menunggu sampai pasar peduli untuk mengamankan akunmu.
$BTC $BNB #CryptoSecurity #DataBreach #Coinbase #Bithumb
Bukan nasihat keuangan.