X100 Kehilangan $6 Juta Setelah Penyerang Mengeksploitasi Celah Tata Kelola dan Pinjaman Kilat
Kerentanan dalam sistem tata kelola X100 menyebabkan kerugian sebesar $6 juta setelah seorang penyerang menggunakan pinjaman kilat untuk memanipulasi pemungutan suara protokol dan menguras dana.
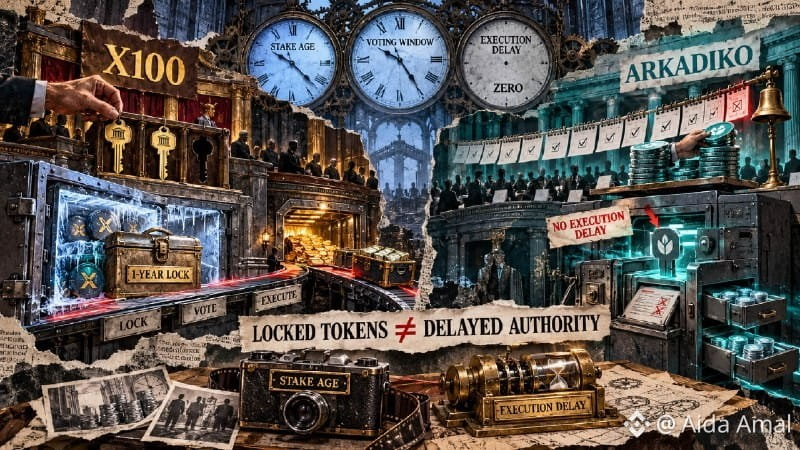
Eksploitasi ini menggabungkan dua kelemahan: penyerang melunasi pinjaman kilat menggunakan hasil curian sambil membiarkan posisi staking mereka tetap terkunci, dan pemungutan suara tata kelola menerima pembelian token yang dilakukan setelah pemungutan suara dimulai — sehingga penyerang dapat memperoleh hak suara di tengah proses dan meloloskan proposal berbahaya.
Insiden ini menyoroti risiko berulang dalam desain tata kelola DeFi, ketika waktu pengambilan snapshot dan akses ke pinjaman kilat dapat dimanfaatkan secara bersamaan. Protokol yang mengizinkan pembelian token setelah pemungutan suara dimulai untuk diperhitungkan dalam pemungutan suara aktif masih sangat rentan terhadap jenis serangan ini.
Kerentanan dalam sistem tata kelola X100 menyebabkan kerugian sebesar $6 juta setelah seorang penyerang menggunakan pinjaman kilat untuk memanipulasi pemungutan suara protokol dan menguras dana.
Eksploitasi ini menggabungkan dua kelemahan: penyerang melunasi pinjaman kilat menggunakan hasil curian sambil membiarkan posisi staking mereka tetap terkunci, dan pemungutan suara tata kelola menerima pembelian token yang dilakukan setelah pemungutan suara dimulai — sehingga penyerang dapat memperoleh hak suara di tengah proses dan meloloskan proposal berbahaya.
Insiden ini menyoroti risiko berulang dalam desain tata kelola DeFi, ketika waktu pengambilan snapshot dan akses ke pinjaman kilat dapat dimanfaatkan secara bersamaan. Protokol yang mengizinkan pembelian token setelah pemungutan suara dimulai untuk diperhitungkan dalam pemungutan suara aktif masih sangat rentan terhadap jenis serangan ini.