


Kebocoran data Coinbase kembali memicu pertanyaan tentang keamanan kripto, tetapi insiden ini menimbulkan pertanyaan yang lebih besar daripada sekadar apakah pengguna sebaiknya memercayai bursa terpusat. Sebuah insiden di penyedia analitik Amplitude mengekspos informasi kontak milik sebagian kecil pelanggan Coinbase.
Coinbase menyebut kelompok yang terdampak sebagai “sebagian kecil” pelanggan, tetapi belum mengonfirmasi secara terbuka jumlah pasti korbannya. Meski begitu, kebocoran ini tetap dapat membuka peluang untuk phishing tertarget dan rekayasa sosial. Penjahat mungkin menggunakan detail pelanggan yang asli agar peringatan keamanan palsu, panggilan dukungan, dan permintaan verifikasi akun tampak sah.
 PERINGATAN KEBOCORAN DATA: Informasi kontak nasabah Coinbase terekspos dalam insiden keamanan di penyedia analitik Amplitude.
Peretas diduga telah mengakses informasi kontak milik lebih dari 70.000 pengguna Coinbase.
Coinbase mengonfirmasi tidak ada bukti bahwa pihak tak berwenang… pic.twitter.com/teinDjUk9H
— Coin Bureau (@coinbureau) 28 Oktober 2026
Coinbase juga mengalami insiden keamanan terpisah pada Mei 2025, ketika pelaku kriminal menyuap staf dukungan di luar negeri untuk mendapatkan informasi nasabah. Perusahaan memperkirakan biaya penggantian kerugian dan pemulihan dapat mencapai $400 juta.
Insiden-insiden tersebut melibatkan metode berbeda yang dilaporkan, tetapi keduanya menyoroti pentingnya membatasi akses ke data nasabah dan memeriksa hubungan dengan pihak ketiga secara saksama.
Insiden ini terjadi saat produsen dompet perangkat keras Ledger menghadapi sorotan setelah data nasabah terekspos dan terjadi serangan terpisah berupa penyisipan perangkat keras. Jika dilihat bersama, kasus-kasus ini menunjukkan risiko yang dihadapi pengguna kripto, bahkan ketika kunci privat tetap terlindungi.
Ledger Menunjukkan Mengapa Dompet Perangkat Keras Tidak Dapat Menghilangkan Semua Risiko
Ledger memberikan contoh lain tentang bagaimana ancaman keamanan melampaui penyimpanan kunci privat. Pada Januari 2026, kebocoran yang melibatkan pemroses pembayaran Global-e mengekspos nama dan informasi kontak yang terkait dengan nasabah Ledger. Kami membahas insiden tersebut dalam artikel Ledger Kembali Mengalami Kebocoran Data, Nama dan Detail Kontak Nasabah Terekspos.
Insiden tersebut tidak menunjukkan bahwa dompet Ledger atau kunci privat telah diretas. Namun, detail nasabah yang terekspos dapat membantu pelaku kriminal mengidentifikasi pemilik dompet perangkat keras dan menyusun kampanye phishing yang meyakinkan.
 TERKINI: Ledger mengonfirmasi adanya perangkat keras berbahaya yang disisipkan tanpa izin ke dalam dompet yang dijual melalui penjual kembali resminya, CryptoBilis.
Serangan rantai pasokan ini telah menguras $92,9 juta dari 311 dompet.
CryptoBilis telah menghentikan penjualan semua dompet perangkat keras (termasuk Trezor, Tangem, dan SafePal). pic.twitter.com/udS7NLwI0V
— International Cyber Digest (@IntCyberDigest) 10 Oktober 2026
Baru-baru ini, Ledger mengonfirmasi bahwa perangkat yang dijual melalui penjual kembali di Asia Tenggara, CryptoBilis, berisi perangkat keras berbahaya yang disisipkan tanpa izin. Tim keamanan Ledger mengatakan perangkat tersebut menangkap frasa pemulihan yang ditampilkan selama penyiapan perangkat dan mengirimkannya melalui LTE.
Perusahaan belum memverifikasi jumlah total kerugian atau jumlah pengguna yang terdampak. Investigasinya juga tidak menemukan indikasi bahwa infrastruktur Ledger sendiri telah diretas.
Insiden-insiden ini menggambarkan dua risiko: tereksposnya data nasabah dan manipulasi rantai pasokan. Dompet perangkat keras dapat melindungi kunci privat dari serangan jarak jauh, tetapi perlindungan itu bergantung pada integritas perangkat dan saluran distribusinya.
Temukan: Presale Token Terbaik
Haruskah Anda Tidak Lagi Memercayai Kripto Setelah Kebocoran Data Coinbase? Apakah Bank Menghadapi Risiko Keamanan Serupa?
Kripto bukan satu-satunya sektor yang menghadapi kebocoran data dan kerentanan pihak ketiga. Bank tradisional juga pernah mengalami kebocoran data yang sangat mirip dengan insiden Coinbase, tetapi kegagalan tersebut tidak serta-merta membatalkan sistem perbankan.
Pada April 2025, serangan ransomware menghantam Toppan Next Tech, penyedia jasa percetakan untuk DBS dan Bank of China di Singapura. Insiden tersebut berpotensi mengekspos informasi milik 8.200 nasabah DBS dan 3.000 nasabah Bank of China.
Informasi yang terekspos mencakup nama, alamat, dan detail tertentu terkait rekening. Menurut Reuters, kedua bank menyatakan bahwa sistem internal mereka tidak diretas dan dana nasabah tetap aman.
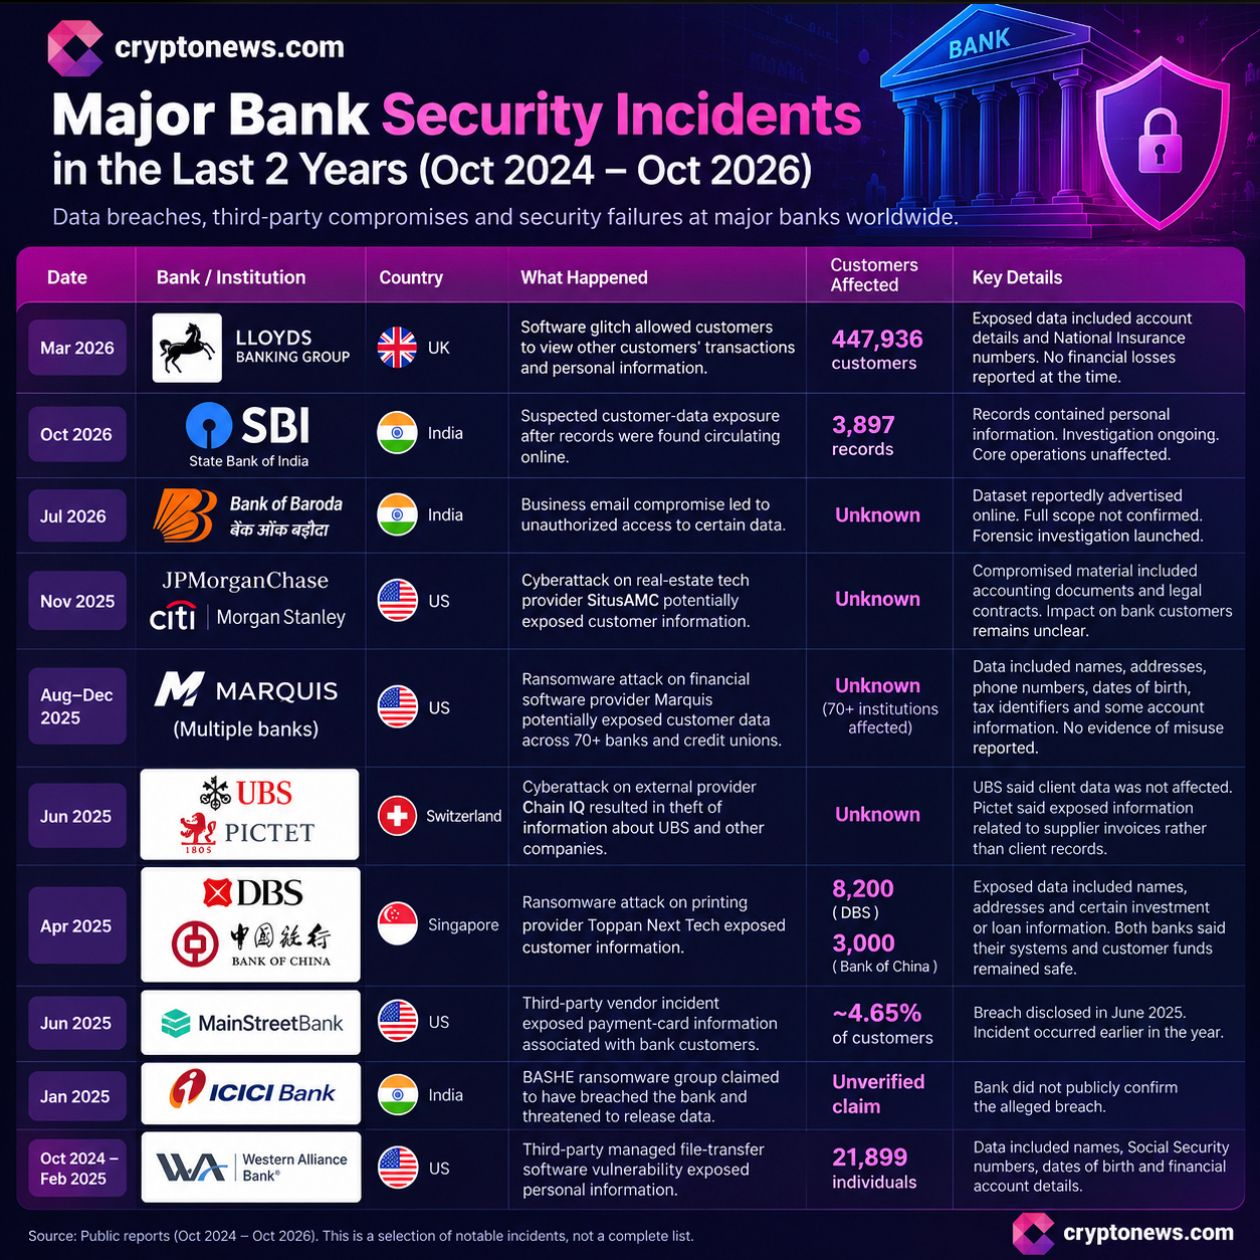
Insiden lain menimpa Lloyds Banking Group pada Maret 2026. Cacat perangkat lunak memungkinkan nasabah yang menggunakan aplikasi Lloyds, Halifax, dan Bank of Scotland melihat transaksi nasabah lain. Hingga 447.936 nasabah mungkin terdampak.
Bank tersebut mengatakan tidak menemukan kerugian finansial akibat insiden itu. Meski demikian, insiden tersebut mengekspos informasi sensitif dan memicu penyelidikan parlemen.
Kasus-kasus ini menunjukkan bahwa bank juga menghadapi kegagalan yang melibatkan vendor, perangkat lunak, dan data nasabah. Ukuran mereka tidak membuat mereka kebal terhadap serangan, dan tidak ada cukup bukti untuk menyimpulkan bahwa kebocoran di bank menarik lebih sedikit perhatian hanya karena industrinya lebih besar.
Keamanan Kripto Harus Melampaui Perdebatan tentang Penyimpanan Aset
Kebocoran data Coinbase ini tidak membuktikan bahwa bursa tersentralisasi pada dasarnya tidak aman, sebagaimana insiden Ledger tidak berarti dompet perangkat keras tidak berguna.
Penyimpanan mandiri mengurangi ketergantungan pada bursa untuk mengamankan kunci privat. Platform tersentralisasi dapat menyediakan pemantauan akun, deteksi penipuan, dan prosedur pemulihan. Tidak satu pun model secara otomatis mencegah kebocoran data, phishing, atau kompromi perangkat keras.
Keamanan harus mencakup seluruh ekosistem, termasuk basis data nasabah, vendor eksternal, kontrol akses karyawan, manufaktur perangkat, dan distribusi.
Perusahaan kripto membutuhkan pengawasan vendor yang lebih ketat, pembatasan akses ke informasi sensitif, dan pelaporan insiden yang transparan. Produsen dompet perangkat keras harus memeriksa para penjual kembali secara saksama dan memperkuat proses verifikasi perangkat.
Pengguna juga perlu melindungi diri. Autentikasi yang kuat, saluran pembelian tepercaya, dan kewaspadaan terhadap pesan dukungan yang tidak diminta dapat mengurangi risiko. Frasa pemulihan tidak boleh diungkapkan kepada siapa pun yang mengaku memberikan dukungan pelanggan.
Pada akhirnya, kebocoran data Coinbase menunjukkan masalah yang melampaui satu bursa. Keamanan bukanlah persaingan antara penyimpanan mandiri dan platform tersentralisasi. Keamanan adalah tanggung jawab bersama setiap perusahaan, penyedia layanan, dan pengguna yang terlibat dalam melindungi aset digital.
Temukan: Presale Kripto Kuartal IV 2026
Artikel Coinbase Alami Kebocoran Data, Menunjukkan Mengapa Keamanan Kripto Melampaui Penyimpanan Mandiri pertama kali diterbitkan di Cryptonews.