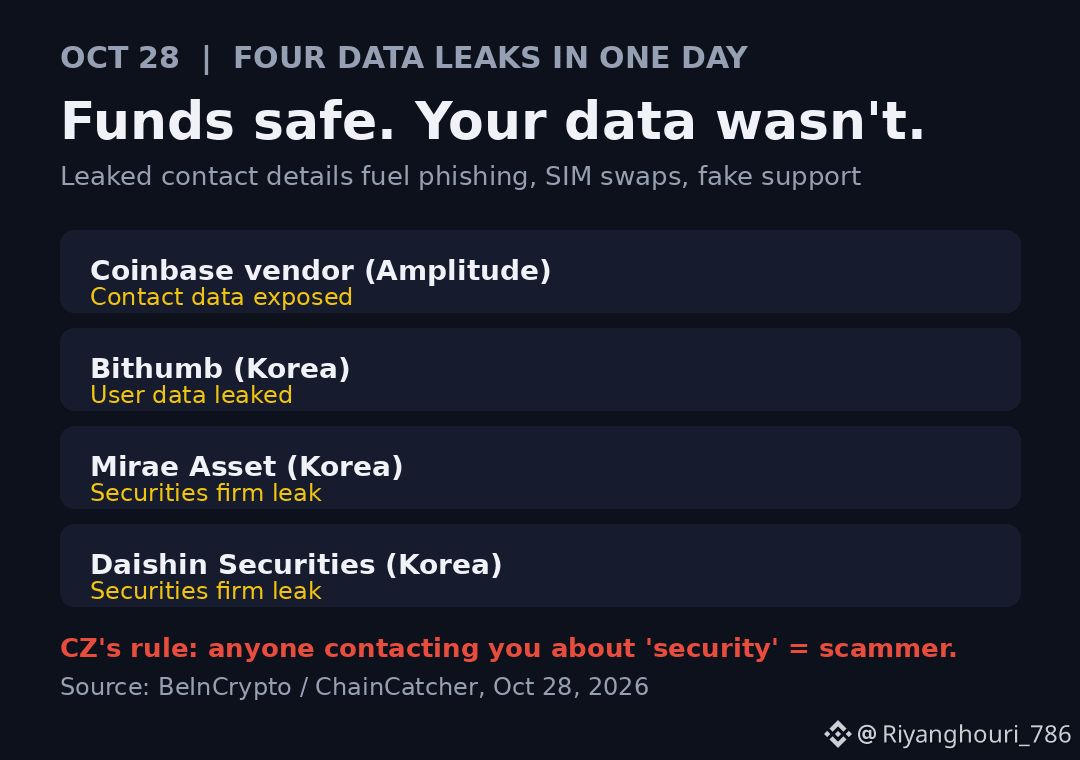
Empat kebocoran data terpisah dalam satu hari — dan tak satu pun menyentuh dana siapa pun. Justru itulah yang membuatnya berbahaya.
Pendiri Binance, CZ, menyorotinya hari ini: Amplitude, vendor Coinbase, mengekspos data kontak sebagian pengguna; Bithumb membocorkan data pengguna di Korea; dan dua perusahaan sekuritas Korea, Mirae Asset dan Daishin, melaporkan kebocoran pada hari yang sama. Tidak ada koin yang dicuri. Namun, nama, email, nomor telepon, dan alamat kini berada di tangan penipu—bahan mentah untuk phishing, pengambilalihan nomor SIM, dan penipuan berkedok layanan dukungan.
Menurut saya, inilah jenis serangan yang masih sering diremehkan oleh para trader. Dompet perangkat keras tidak akan membantu jika Anda menyerahkan frasa seed kepada "petugas dukungan" yang sudah tahu nama, saldo, dan transaksi terakhir Anda. Saran CZ sederhana dan menurut saya paling tepat: gunakan alamat email alias yang berbeda untuk setiap bursa, sehingga jika terjadi kebocoran, Anda tahu persis layanan mana yang kehilangan data Anda. Tinggalkan juga 2FA lewat SMS dan gunakan aplikasi autentikator atau kunci perangkat keras, karena nomor telepon yang bocor bisa menjadi celah untuk mengambil alih nomor SIM.
Aturan yang akan terus saya ingatkan kepada siapa pun yang mau mendengarkan: jika seseorang menghubungi Anda soal masalah keamanan atau pengembalian dana, anggap saja dia penipu, meskipun dia tahu detail tentang Anda. Layanan dukungan resmi tidak akan tiba-tiba mengirim pesan langsung dan meminta Anda memperbaiki sesuatu.
Pernahkah Anda menerima pesan phishing yang tahu terlalu banyak tentang diri Anda hingga terasa mencurigakan? Apa yang membuat Anda sadar? $BNB