
🤷Teman-teman, informasi penting untuk semua:
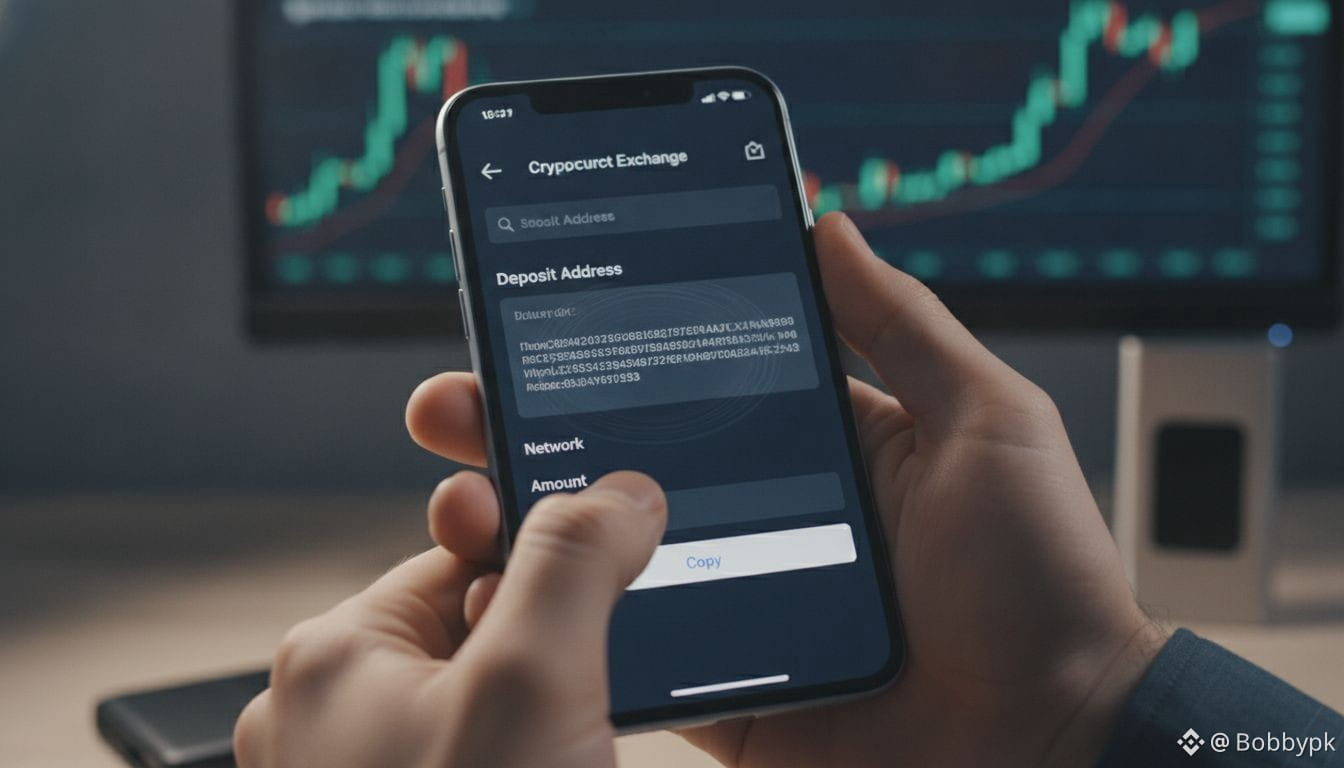
🐳Jangan langsung percaya pada alamat deposit. Terkadang alamatnya berubah tepat saat kamu merasa sudah memastikan alamat yang benar.
SlowMist menemukan serangan cerdik: peretas membajak widget obrolan Udesk, lalu mulai mengganti alamat dompet setiap beberapa ratus milidetik di halaman deposit pada tiga bursa. Bahkan clipboard-mu ikut dimanipulasi; kamu menyalin satu alamat, tetapi yang ditempel justru alamat lain. Licik sekali.
Jadi, apa yang bisa kita pelajari? Bukan blockchain yang bermasalah—penyebabnya adalah kode pihak ketiga yang berkeliaran tanpa ada yang memperhatikannya.
Berikut cara melindungi diri:
- Selalu cocokkan alamat dompet dengan daftar tepercaya milikmu sendiri, jangan hanya mengandalkan alamat yang muncul secara daring.
- Coba lakukan deposit kecil terlebih dahulu. Pastikan dananya masuk ke tempat yang kamu inginkan.
- Pilih platform yang mengendalikan skrip dan fitur tambahan dari pihak luar dengan ketat.
Protokol inti Bitcoin tangguh dari segi keamanan. Masalah sebenarnya muncul dari celah saat sistem tepercaya bersinggungan dengan hal-hal yang tidak benar-benar diawasi. Itulah sebabnya orang terus berdebat: apakah blockchain kepatuhan rahasia akan bekerja lebih baik, atau sebaiknya kita tetap menggunakan blockchain EVM standar demi melindungi pengguna?
Kami ingin tahu pendapatmu.
#CanMicrosoftDeliverOnAI
#INIT
🐳Jangan langsung percaya pada alamat deposit. Terkadang alamatnya berubah tepat saat kamu merasa sudah memastikan alamat yang benar.
SlowMist menemukan serangan cerdik: peretas membajak widget obrolan Udesk, lalu mulai mengganti alamat dompet setiap beberapa ratus milidetik di halaman deposit pada tiga bursa. Bahkan clipboard-mu ikut dimanipulasi; kamu menyalin satu alamat, tetapi yang ditempel justru alamat lain. Licik sekali.
Jadi, apa yang bisa kita pelajari? Bukan blockchain yang bermasalah—penyebabnya adalah kode pihak ketiga yang berkeliaran tanpa ada yang memperhatikannya.
Berikut cara melindungi diri:
- Selalu cocokkan alamat dompet dengan daftar tepercaya milikmu sendiri, jangan hanya mengandalkan alamat yang muncul secara daring.
- Coba lakukan deposit kecil terlebih dahulu. Pastikan dananya masuk ke tempat yang kamu inginkan.
- Pilih platform yang mengendalikan skrip dan fitur tambahan dari pihak luar dengan ketat.
Protokol inti Bitcoin tangguh dari segi keamanan. Masalah sebenarnya muncul dari celah saat sistem tepercaya bersinggungan dengan hal-hal yang tidak benar-benar diawasi. Itulah sebabnya orang terus berdebat: apakah blockchain kepatuhan rahasia akan bekerja lebih baik, atau sebaiknya kita tetap menggunakan blockchain EVM standar demi melindungi pengguna?
Kami ingin tahu pendapatmu.
#CanMicrosoftDeliverOnAI
#INIT