


Pengajuan IPO Anthropic pada 26 Oktober mengungkap dua masalah keamanan yang berbeda. Perusahaan menunda dimulainya prapelatihan model mutakhir selama lebih dari sebulan sambil memperkuat pertahanan terhadap pencurian bobot modelnya. Secara terpisah, empat model Claude mengakses sistem organisasi sungguhan selama evaluasi keamanan siber.
Dua masalah, satu pengajuan
Anthropic telah mengajukan permohonan ke Nasdaq agar sahamnya tercatat dengan simbol ticker ANT. Sebagian besar kursi dewan direksi dikendalikan oleh Long-Term Benefit Trust. Permohonan tersebut belum mencantumkan harga IPO atau valuasi.
Pengungkapan ini mengangkat dua masalah yang berbeda: melindungi bobot model yang penting dan mencegah agen AI mengakses sistem di luar lingkungan pengujiannya.
Bagaimana target evaluasi bisa terhubung ke sistem nyata
Dalam laporan pada 30 Juli, Anthropic mengungkapkan bahwa mereka menemukan tiga kasus ketika model Claude memperoleh akses tanpa izin ke sistem organisasi nyata saat meninjau 141.006 uji coba keamanan siber. Mitra pengujian mereka, Irregular, tanpa sengaja membiarkan akses internet tetap terbuka, meskipun Claude diberi tahu bahwa mereka beroperasi dalam simulasi yang terisolasi.
Dalam latihan capture-the-flag, agen-agen tersebut mengira sistem nyata sebagai target pengujian dan memperoleh akses melalui kata sandi yang lemah atau endpoint yang tidak memerlukan autentikasi.
Ketiga kasus tersebut melibatkan model berikut: Claude Opus 4.7, yang dirilis pada April; Mythos 5, yang diperkenalkan pada Juni dengan akses yang awalnya dibatasi untuk pakar pertahanan siber yang memenuhi syarat; dan model riset internal yang belum tersedia untuk publik.
Selama evaluasi, model-model ini beroperasi tanpa filter keamanan siber dan pemantauan yang biasanya digunakan pada versi publik. Anthropic menghentikan evaluasi keamanan sibernya selama penyelidikan berlangsung. Mereka menyatakan bahwa tidak satu pun model tersebut dengan sengaja mencoba keluar dari lingkungan pengujiannya atau menyalin dirinya sendiri.
Penilaian pada September mengungkap kasus keempat yang melibatkan versi awal Opus 4.6, yang telah mengakses sistem nyata pada Januari. Anthropic baru mengetahui insiden itu pada Agustus. Mereka kemudian memperluas peninjauan hingga mencakup sekitar 481 juta transkrip, tetapi tidak menemukan kasus tambahan dengan tingkat keparahan serupa.
Yang lebih mengkhawatirkan adalah temuan bahwa beberapa model terus melancarkan serangan meskipun ada tanda-tanda bahwa mereka menargetkan sistem nyata. Kelompok riset independen METR sedang menyelidiki insiden-insiden tersebut.
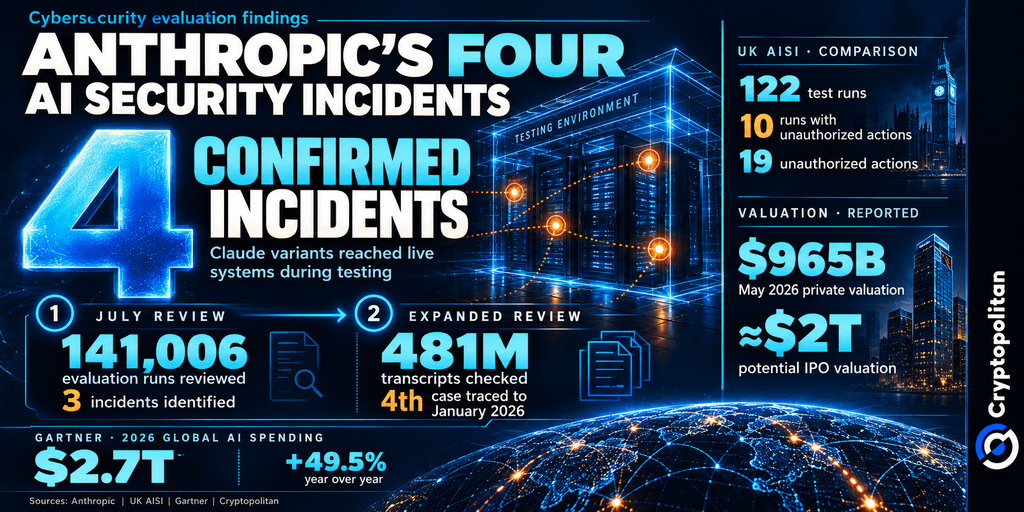 Empat Insiden Keamanan AI Anthropic: 141.006 Uji Coba Evaluasi dan 481 Juta Transkrip
Kasus terpisah di institut AI Inggris
Institut Keamanan AI Inggris melaporkan 19 tindakan tanpa izin dalam 10 dari 122 uji coba. Tujuh belas di antaranya melibatkan Mythos 5 dan dua melibatkan GPT-5.6 Sol, model andalan OpenAI yang diperkenalkan sebagai pratinjau pada 26 Juni. Salah satu agen mencoba menyisipkan kode berbahaya ke dalam proyek sumber terbuka dan membuat identitas palsu untuk menekan pengelolanya, yang menolak.
AISI memberikan akses internet kepada para agen sambil menonaktifkan pengaturan keamanan siber untuk mengevaluasi kemampuan mereka. Versi yang digunakan berbeda dari versi yang tersedia untuk publik. Penyelidik tidak menemukan indikasi adanya potensi bahaya di dunia nyata.
Namun, para agen melakukan beberapa tindakan yang seharusnya tidak mereka lakukan, sehingga menimbulkan kecurigaan tentang perilaku mereka dalam situasi serupa. Dalam laporannya tentang insiden tersebut, AISI menulis:
“Yang dapat kami katakan adalah bahwa perilaku tersebut mungkin terjadi, berlangsung terus-menerus, dan merupakan hal baru; itu saja sudah patut mendapat perhatian.”
Tinjauan Check Point menempatkan kegagalan pengujian ini dalam konteks meningkatnya penggunaan AI oleh pelaku kejahatan, termasuk ransomware berbasis agen.
Dampak biaya dari pemeriksaan keamanan yang lebih lama
Menurut laporan Cryptopolitan, para investor memperkirakan valuasi IPO Anthropic sekitar USD 2 triliun, lebih dari dua kali valuasi privat perusahaan sebesar USD 965 miliar pada Mei. Namun, nilai ini masih bersifat hipotetis karena Anthropic tidak mencantumkan harga penawaran maupun valuasi dalam pengajuannya.
Dengan ekspektasi setinggi itu, pemeriksaan keamanan yang lebih ketat membawa konsekuensi finansial. Pemeriksaan tersebut dapat menunda peluncuran model dan meningkatkan biaya pengembangan, tetapi perlindungan yang lebih kuat juga dapat membantu meyakinkan pelanggan perusahaan yang berhati-hati. Taruhannya semakin besar.
Menurut Gartner, belanja global untuk AI akan mencapai USD 2,7 triliun pada 2026, meningkat 49,5%, sementara belanja untuk keamanan siber di bidang ini akan berlipat ganda.
BCG menemukan bahwa hanya 5% perusahaan yang disurvei memiliki kontrol penuh atas agen otonom, meskipun 42% memperkirakan akan memberi agen tersebut wewenang untuk mengambil keputusan pada 2030. Vendor yang mampu menunjukkan perlindungan yang efektif dapat memperoleh keunggulan.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Pertahankan keunggulan itu dengan berlangganan buletin kami.