Bahkan produsen dompet perangkat keras pun jadi sasaran ⚠️
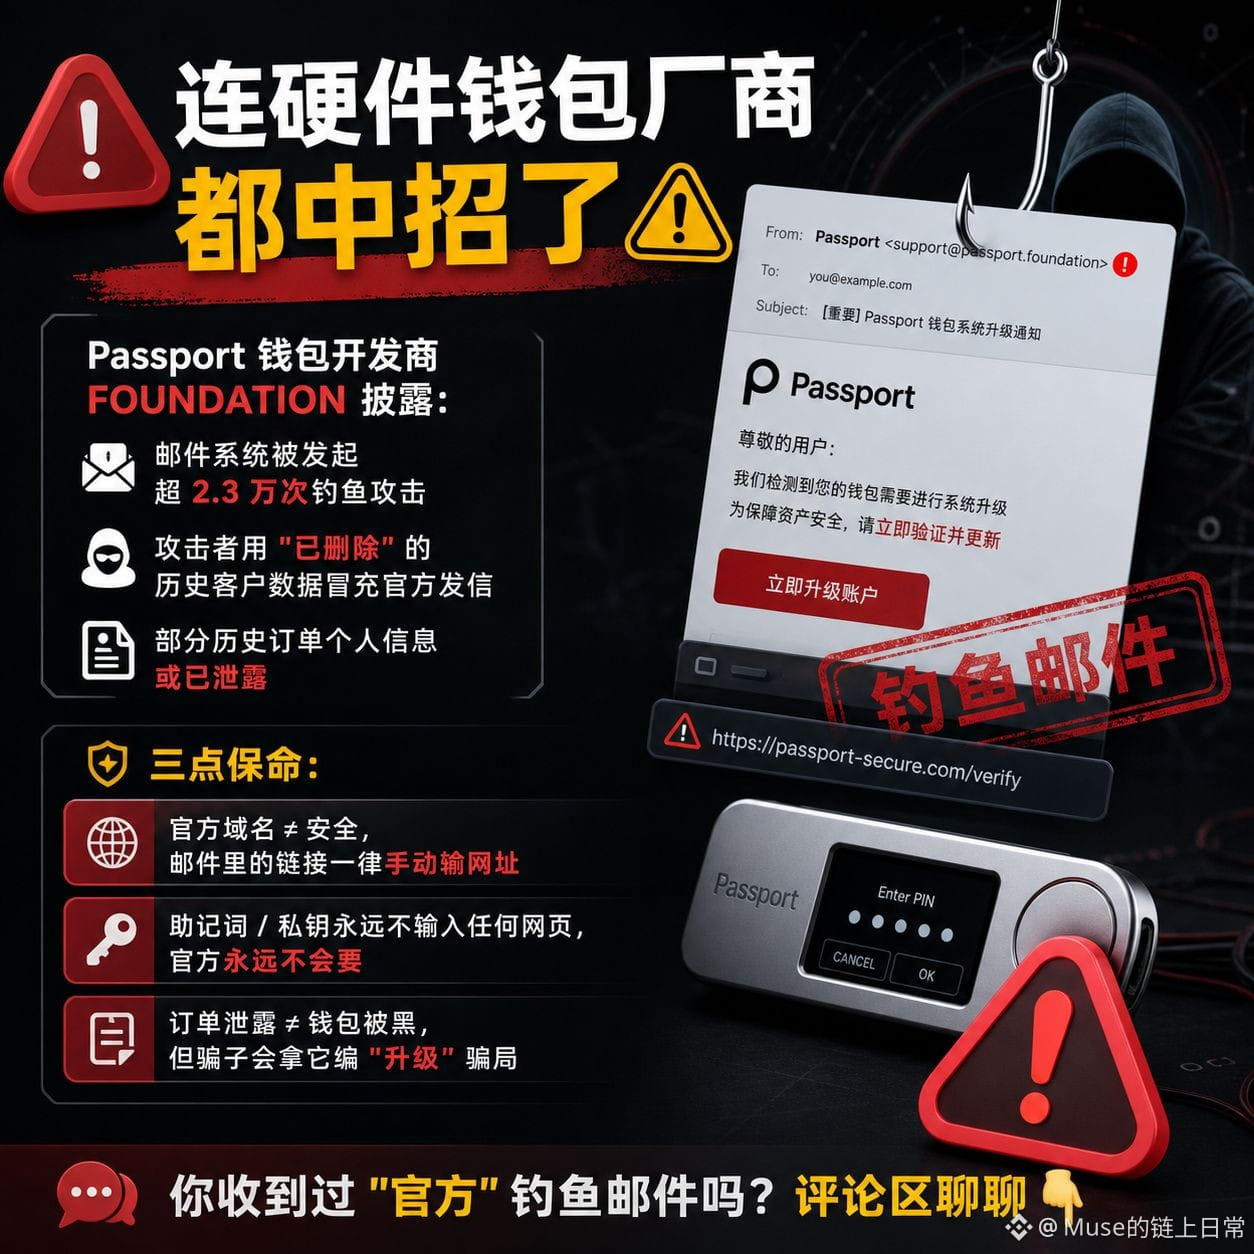
Pengembang dompet Passport, FOUNDATION, mengungkapkan:
Sistem email mereka menjadi sasaran lebih dari 23.000 serangan phishing
Penyerang menyamar sebagai pihak resmi dengan mengirim email menggunakan data pelanggan lama yang "dihapus"
Informasi pribadi pada sebagian pesanan lama mungkin telah bocor
Tiga langkah untuk melindungi diri:
📌 Domain resmi ≠ aman. Selalu ketik alamat situs secara manual, jangan klik tautan di email
📌 Frasa pemulihan / kunci privat jangan pernah dimasukkan ke situs web mana pun. Pihak resmi tidak akan pernah memintanya
📌 Kebocoran data pesanan ≠ dompet diretas, tetapi penipu bisa menggunakannya untuk membuat penipuan "upgrade"
Pernah menerima email phishing yang mengaku dari pihak "resmi"? Ceritakan di kolom komentar 👇
#钱包安全 #硬件钱包 #钓鱼
Pengembang dompet Passport, FOUNDATION, mengungkapkan:
Sistem email mereka menjadi sasaran lebih dari 23.000 serangan phishing
Penyerang menyamar sebagai pihak resmi dengan mengirim email menggunakan data pelanggan lama yang "dihapus"
Informasi pribadi pada sebagian pesanan lama mungkin telah bocor
Tiga langkah untuk melindungi diri:
📌 Domain resmi ≠ aman. Selalu ketik alamat situs secara manual, jangan klik tautan di email
📌 Frasa pemulihan / kunci privat jangan pernah dimasukkan ke situs web mana pun. Pihak resmi tidak akan pernah memintanya
📌 Kebocoran data pesanan ≠ dompet diretas, tetapi penipu bisa menggunakannya untuk membuat penipuan "upgrade"
Pernah menerima email phishing yang mengaku dari pihak "resmi"? Ceritakan di kolom komentar 👇
#钱包安全 #硬件钱包 #钓鱼