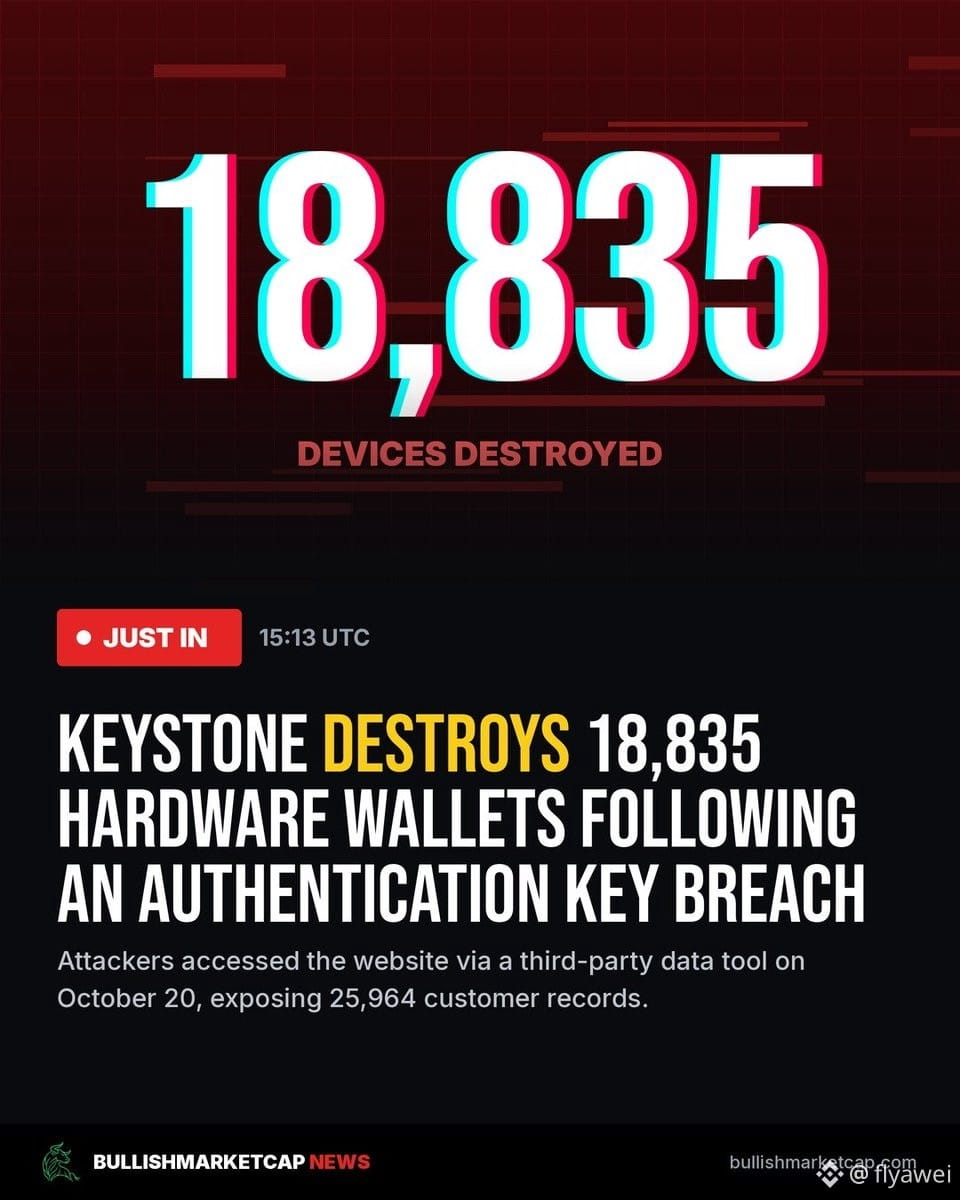

Parah banget, parah banget! 18.835 dompet perangkat keras langsung dimusnahkan, kunci autentikasinya dicuri 😂
Sebuah produsen dompet perangkat keras baru saja mengakui bahwa pada 20 Oktober, situs resminya dibobol melalui celah pada alat pemantauan pihak ketiga. Sebanyak 25.964 data pembeli yang mencakup nama, informasi kontak, dan alamat pengiriman bocor, ditambah 12.873 catatan transaksi pembayaran yang belum selesai. Frasa pemulihan dan kunci privat tidak ikut bocor.
Yang lebih mencolok, kunci WebAuth untuk autentikasi juga hilang. Kunci ini ditanamkan ke perangkat dan tidak bisa diubah. Dengan kunci tersebut, orang bisa membuat dompet palsu yang lolos autentikasi resmi. Produsen itu hanya bisa menghancurkan seluruh 18.835 perangkat stok lama yang memakai kunci tersebut. Pesanan di situs resmi yang belum dikirim juga dihentikan sementara, lalu diganti dengan sistem prapesan sambil menunggu produksi massal kunci baru.
Orang membeli dompet perangkat keras demi rasa aman, tetapi alamat pengiriman malah bocor dan autentikasinya juga bermasalah. Mulai sekarang, waspadai layanan pelanggan palsu dan pemberitahuan penarikan produk palsu.
Untuk pemula, sebaiknya lebih banyak mengamati dan jangan buru-buru bertindak. Kalau mau beli koin, beli $BTC saja.