


Seorang peneliti keamanan berhasil mengeksploitasi server PHP yang sengaja dibiarkan tanpa patch dan mengklaim hadiah Bitcoin-nya dalam waktu sedikit lebih dari 19 jam.
Aksi publik ini merupakan tes untuk mengetahui apakah celah PHP2Shell terbaru memang seberbahaya yang dikabarkan.
Stealmybitcoin.com mencatat kemenangan itu pada 25 Oktober pukul 15.47 UTC
Stealmybitcoin.com, situs tempat permainan ini diselenggarakan, mengonfirmasi bahwa hadiah tersebut telah diklaim. Halaman hasilnya menunjukkan bahwa Bitcoin itu berhasil diambil setelah 19,28 jam, dengan kemenangan tercatat pada Minggu, 25 Oktober, pukul 15.47 UTC.
Hadiah yang diperebutkan sebesar 0.02511679 BTC, senilai $2,021.22 saat itu. Halaman tersebut berbunyi: “Untuk saat ini, tidak ada bitcoin di server ini,” dan menambahkan bahwa tantangan lain mungkin akan menyusul.
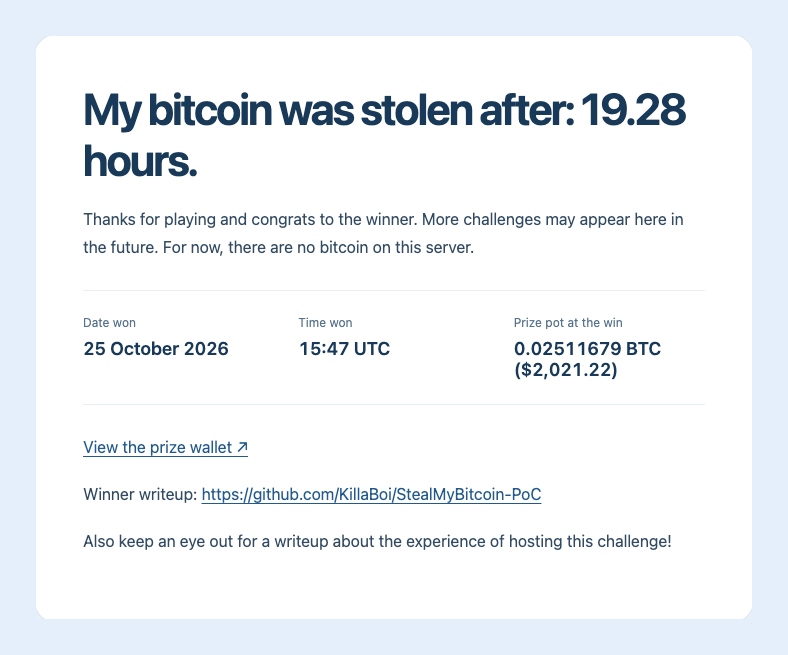 Halaman hasil di stealmybitcoin.com mencatat kemenangan tersebut setelah 19.28 jam pada 25 Oktober 2026, dengan hadiah sebesar 0.02511679 BTC ($2,021.22).
Pemenangnya, yang menggunakan nama KillaBoi, mengunggah tulisan bukti konsep di GitHub. Targetnya menjalankan PHP 8.4.26.
Tulisan tersebut menyebutkan bahwa satu kunci privat yang berhasil dipulihkan tidak menghasilkan alamat hadiah yang ditampilkan di beranda. Tulisan itu menyebutnya sebagai kesalahan pembuatnya, yang diakui melalui email, dan situs tersebut masih mencantumkan tantangan itu sebagai sudah dimenangkan.
Kontes tersebut juga dilihat oleh lebih banyak orang melalui akun @hackerfantastic, yang terhubung dengan perusahaan hacker.house. Dalam unggahan pada 25 Oktober, akun tersebut menjelaskan cara kerja tantangan itu.
Kemenangan ini menyusul perbaikan darurat PHP2Shell pada 21 Oktober
Eksperimen ini berlangsung beberapa hari setelah kesibukan menangani dua bug kritis di PHP. Detail kerentanannya bocor ke internet, sehingga para pengelola PHP merilis perbaikan darurat pada 21 Oktober, sehari lebih cepat dari jadwal, seperti dilaporkan Cryptopolitan.
Kerentanan yang dilacak sebagai CVE-2026-109618 dan CVE-2026-109619, serta dijuluki PHP2Shell, keduanya mendapat skor tingkat keparahan 9.2 dari 10 dan memungkinkan eksekusi kode jarak jauh pada server yang belum ditambal.
PHP digunakan oleh sekitar 70% situs yang diketahui memakai bahasa sisi server, dan banyak situs ditutup sebagai langkah pencegahan. Finlandia, Belanda, dan Prancis untuk sementara menonaktifkan situs web pemerintah mereka.
Cloudflare mengatakan bahwa mereka melihat jutaan hal yang mereka sebut sebagai upaya eksploitasi dalam beberapa jam setelah bug tersebut dipublikasikan.
Koalisi yang mencakup OpenAI diberi waktu dua bulan untuk membuat perbaikan. OpenAI mengatakan bahwa perangkat AI yang sama yang menemukan celah tersebut juga dapat membantu penyerang membuat eksploitasi dengan cepat.
Operator situs tersebut telah berjanji akan menerbitkan tulisan terpisah tentang pengalaman mengelola situs itu.
Para pakar kripto terpintar sudah membaca buletin kami. Mau ikut? Bergabunglah dengan mereka.