


Pembuat dompet perangkat keras Keystone mengatakan bahwa penyusup membobol toko daringnya yang didukung Shopify dan membawa kabur nama pelanggan, detail kontak, alamat pengiriman, serta catatan pesanan, tetapi tidak mengambil data pembayaran, frasa pemulihan, atau kunci privat.
Kebocoran diketahui pada 20 Oktober, dikonfirmasi pada 23 Oktober
Perusahaan yang berbasis di Hong Kong itu meminta maaf di X pada Sabtu, 24 Oktober, dan mengatakan bahwa mereka mengetahui adanya akses tanpa izin ke situs web resminya pada 20 Oktober. Setelah memeriksa aktivitas API bersama Shopify, pada 23 Oktober mereka mengonfirmasi bahwa pihak ketiga telah memperoleh data pengiriman pelanggan.
“Anda memercayakan informasi tersebut kepada kami, dan kami menyesal tidak berhasil menjaganya tetap aman,” tulis Keystone.
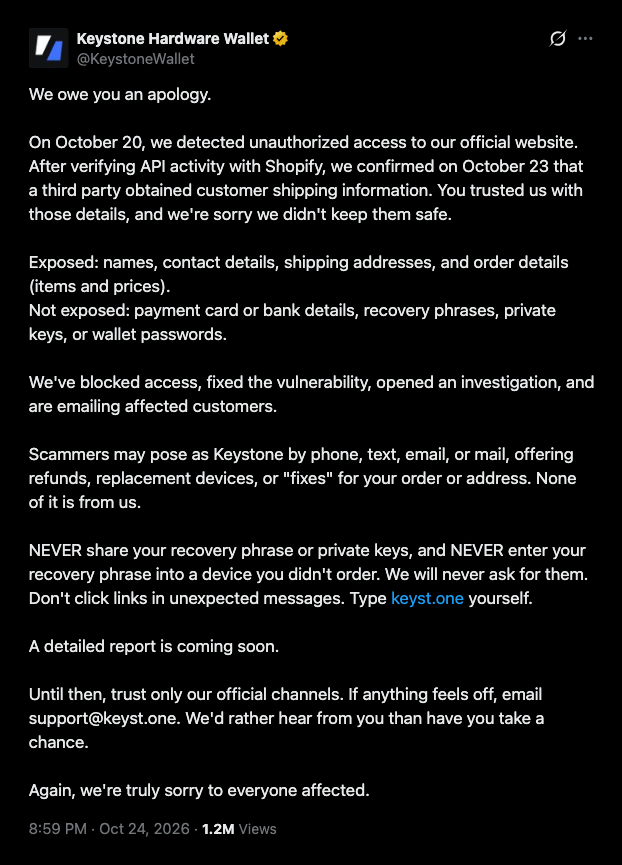 Pernyataan Keystone tentang kebocoran data, diunggah oleh @KeystoneWallet di X pada 24 Oktober 2026.
Menurut Keystone, data yang dicuri mencakup nama, informasi kontak, alamat, dan informasi pesanan seperti barang yang dibeli serta harganya. Sementara itu, frasa pemulihan, kunci privat, kata sandi dompet, serta informasi kartu dan bank tidak berhasil diakses.
Perusahaan mengatakan telah menutup akses, menambal celah keamanan, memulai penyelidikan, dan mulai mengirim email kepada pelanggan yang terdampak. Perusahaan belum mengungkapkan jumlah korban, celah yang digunakan untuk masuk, ataupun informasi tentang pelaku. Namun, mereka mengatakan laporan terperinci akan segera dirilis.
Keystone memperingatkan para pembeli bahwa penipu mungkin menelepon, mengirim pesan teks, email, atau surat kepada mereka dengan tawaran pengembalian dana, perangkat baru, atau “perbaikan” atas pesanan atau alamat mereka. Keystone juga meminta pembeli agar tidak memasukkan frasa pemulihan di perangkat yang tidak mereka pesan, dan mengetik sendiri alamat keyst.one.
Sebelum Keystone mengumumkan kebocoran ini, pengguna X @PEPE_Whale69 melaporkan kemungkinan kebocoran data pada Jumat malam. Mereka mengatakan mendapat telepon dari seseorang yang memalsukan nomor telepon polisi Montreal dan bertanya apakah Amazon, eBay, atau Keystone terdengar familier.
Menurut unggahan tersebut, informasi penelepon cocok dengan pesanan Keystone pengguna itu pada 2024. Keystone merespons pada Sabtu pukul 01.08 ET dan mengatakan telah “segera memulai penyelidikan mendesak atas masalah ini.”
Pelanggan mengatakan data pesanan yang berusia lebih dari 180 hari bocor
Keystone mengunggulkan penghapusan data sebagai salah satu nilai jualnya. Pada 5 Januari, hari ketika pelanggan Ledger diberi tahu tentang kebocoran data di mitra e-commerce-nya, Global-e, Keystone mengunggah bahwa “180 hari setelah pesanan Anda, data pengiriman Anda akan dihapus secara permanen.”
“Dompet perangkat keras lain menyimpan data Anda selamanya. Kami menghapus info pengiriman Anda dalam waktu paling lama 180 hari,” tulis Keystone pada Maret.
Pada Sabtu, @trintaetres_33 mengatakan email tentang kebocoran data itu sampai kepada mereka meskipun mereka membeli perangkat lebih dari dua tahun lalu. @BlockchainBarmy mengatakan bahwa 214 hari telah berlalu antara pesanan terakhir mereka dan kebocoran data tersebut.
Pesanan tahun 2024 yang terkait dengan telepon palsu itu juga berusia lebih dari 180 hari. Namun, Keystone belum menyatakan secara terbuka apakah perusahaan mematuhi kebijakannya sendiri, dan belum ada klaim pelanggan yang diverifikasi.
Di halaman Janji Privasi, Keystone mengatakan bahwa semua informasi pengiriman dihapus secara otomatis 180 hari setelah pesanan dibuat. Namun, dalam kebijakan privasinya—yang terakhir diubah pada Mei 2021—disebutkan bahwa data pesanan hanya dihapus untuk pelanggan yang tidak melakukan pemesanan dalam 180 hari terakhir.
Sebuah artikel di pusat bantuan menyebutkan bahwa catatan kota dan negara tetap disimpan meskipun pembeli meminta penghapusan, dan bahwa penghapusan akhir dilakukan oleh Shopify.
Pada Agustus, Trezor mengatakan kebocoran data di mitra pengirimannya, ShipMonk, mengekspos hampir 14.000 pelanggan. Belakangan, Trezor menambahkan sekitar 67.000 pelanggan AS lainnya ke jumlah tersebut.
Beberapa hari setelah pengungkapan pertama Trezor, SafePal mengatakan bahwa bug pada sistem pelacakan pesanannya telah mengekspos hampir 40.000 pelanggan.
Awal bulan ini, Cryptopolitan melaporkan bahwa Ledger mengonfirmasi chip tersembunyi di dalam dompet yang dijual oleh CryptoBilis membaca frasa pemulihan 24 kata selama proses penyiapan dan mengirimkannya melalui LTE. Peneliti on-chain memperkirakan kerugian mencapai lebih dari $86 juta.
Karena hal ini, Trezor akan berhenti menjual produknya kepada beberapa reseller mulai 1 Januari 2027.
Dompet Keystone menggunakan kode QR untuk menandatangani transaksi, sehingga tidak memerlukan koneksi USB, Bluetooth, atau Wi-Fi. Peretasan tersebut berdampak pada toko Shopify milik perusahaan.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Teruslah mengikuti perkembangan bersama buletin kami.