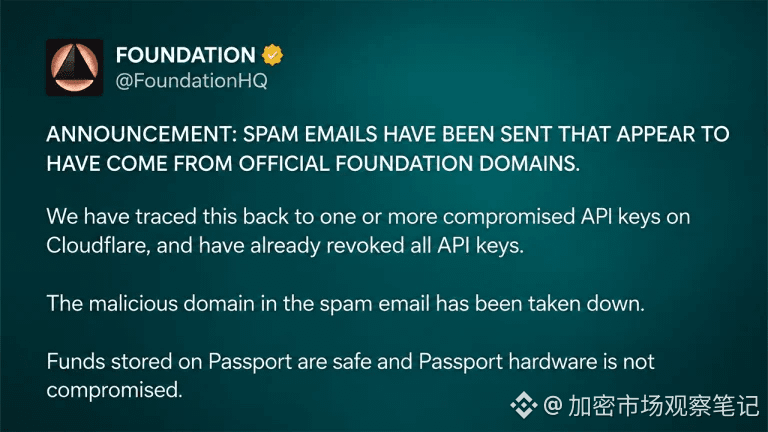
炸了!硬件钱包厂商 Foundation 遭遇客户数据泄露,攻击者还冒充官方发“紧急召回”邮件,这种反差实在让人背后一凉。事件于10月25日晚被披露,攻击者利用被盗的 Cloudflare API 密钥,从 Foundation 官方域名发送钓鱼邮件;公司称在收到用户报告后约10分钟内清除了入侵者,并表示 Passport 中的资金仍然安全。
邮件声称 Passport 的显示组件存在问题,可能导致比特币被盗,随后把用户引向仿冒 Envoy 配套应用的网站,诱导其提交助记词或转移资金。Foundation 已撤销相关 API 密钥、关闭恶意域名并阻止后续未经授权的邮件,但这并不代表用户数据问题已经查清。
更棘手的是,部分邮件包含真实姓名、家庭地址、电话号码和历史购买信息。CEO Zach Herbert 称,某个自托管应用的漏洞可能导致后端基础设施被入侵,之后指向了 Cal.com,并表示攻击者可能访问了客户支持邮箱。不过,信息究竟泄露了多少、多少人收到恶意邮件,目前仍未公布;连前求职者、几年前联系过 Foundation 的人,以及曾要求删除数据的客户,也有人称收到了邮件。
从设备安全角度看,Foundation称受影响的是通信和客户数据系统,而不是 Passport 硬件,包括 Founder’s Edition、Core 和 Prime。对比近期 Keystone披露的客户资料事件,硬件钱包用户面对的钓鱼风险正在变得更具体:真实个人信息会让假通知更像真的。对BTC整体市场影响偏中性,因为原文没有显示比特币网络或价格受到影响;但对相关用户的安全风险偏看跌,尤其是泄露助记词的人,需使用可信设备把资金转移到新生成的钱包。你认为硬件钱包厂商接下来最该优先披露漏洞细节,还是先完善客户数据保护?
$BTC $ETH
消息来源:Bitcoin.com News