


Email penipuan telah dikirim dari domain milik Foundation. Perusahaan pembuat dompet perangkat keras Bitcoin Passport itu menelusuri email tersebut hingga setidaknya satu kunci API Cloudflare yang bocor.
Perusahaan itu mencabut semua kunci API pada larut malam 25 Oktober dan menyatakan bahwa perangkat Passport serta Bitcoin yang tersimpan di dalamnya aman.
Dana Passport aman, kata perusahaan itu pada pukul 23.47 waktu Timur AS
Pada pukul 23.47 waktu Timur AS, Foundation mengunggah peringatan di X. Pesan spam yang tampaknya berasal dari domain resmi Foundation sudah beredar, dan domain berbahaya yang tercantum di dalamnya telah ditutup.
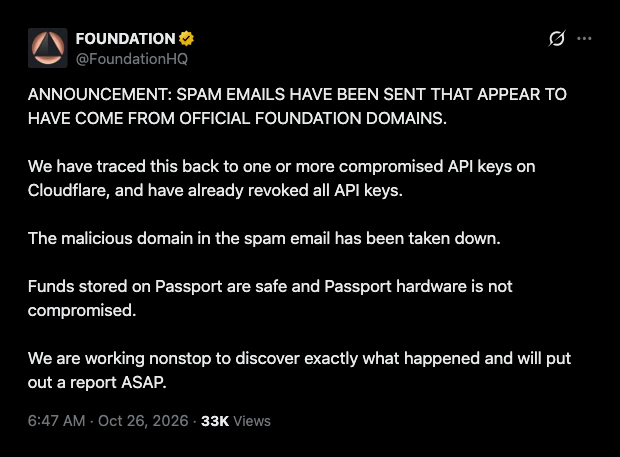 Peringatan Foundation tentang email spam, diunggah oleh @FoundationHQ di X pada 26 Oktober 2026.
Perangkat lunak dapat menggunakan kunci API untuk mengakses akun tanpa kata sandi. Dengan satu kebocoran saja, siapa pun yang memilikinya bisa masuk.
“Dana yang tersimpan di Passport aman dan perangkat keras Passport tidak disusupi,” kata perusahaan itu. Mereka mengatakan sedang bekerja sepanjang waktu untuk mengetahui secara persis apa yang terjadi dan akan menerbitkan laporan.
Panduan penyiapan Foundation menyebutkan bahwa Passport Core adalah perangkat offline yang digunakan untuk menyimpan kunci dan menandatangani transaksi. Setiap transaksi dibuat oleh dompet perangkat lunak yang dipasangkan, lalu disetujui oleh perangkat tersebut.
Pembeli Passport mengatakan pesan itu memuat nama dan alamat mereka
Pengguna X @crisisdot mengatakan pada pukul 23.29 ET bahwa mereka menerima pesan dari hello@foundation.xyz “yang mengatakan dana Passport saya berisiko dan meminta saya beralih ke frasa pemulihan baru.”
Pengguna yang sama mengatakan bahwa sebuah situs di incident.foundation.xyz juga aktif dan “email serta DNS Foundation disusupi.” Tiga unggahan dari para penerima muncul antara pukul 23.29 ET dan 23.44 ET.
Semua itu terjadi sebelum Foundation memberikan pernyataan.
Seorang pelanggan mengatakan pesan tersebut membahas pembelian pada pertengahan 2025 dan berhasil melewati filter spam.
Pembeli yang sama mengatakan para penipu tampaknya memiliki alamat pengiriman, nama, alamat email, dan informasi pembelian. Penerima lain mengatakan nama, alamat, dan email mereka tercantum dalam pesan tersebut.
Foundation belum mengatakan apakah informasi pesanan pelanggan diakses atau dari mana pengirim mendapatkan informasi tersebut. Kebijakan privasi mereka menyatakan bahwa Foundation tidak dapat memulihkan frasa seed atau kunci privat yang hilang dan “tidak akan pernah meminta Anda mengungkapkannya.”
Trezor mengalami insiden serupa pada September. Pembuat dompet itu memperingatkan pengguna tentang “Peringatan Keamanan Kritis” palsu yang dikirim melalui penyedia email pihak ketiganya pada 9 September, lapor Cryptopolitan.
Seorang penerima melaporkan bahwa pesan tersebut lolos pemeriksaan DKIM, SPF, dan DMARC. Trezor menonaktifkan domain yang digunakan untuk mengirimnya.
CEO Casa, Nick Neuman, mengatakan pengguna BitBox tampaknya menerima email serupa dan penyedia email pemasaran bersama mungkin telah disusupi.
Daftar pembeli Trezor telah bocor beberapa minggu sebelumnya. Akibat kebocoran di mitra pengiriman ShipMonk, nama, alamat, nomor telepon, email, dan data pesanan sekitar 80.700 pengguna terekspos.
Trezor mengatakan tidak ada perangkat, kunci privat, maupun cadangan dompet yang disusupi.
Jangan hanya membaca berita kripto. Pahami isinya. Berlanggananlah ke buletin kami. Gratis.