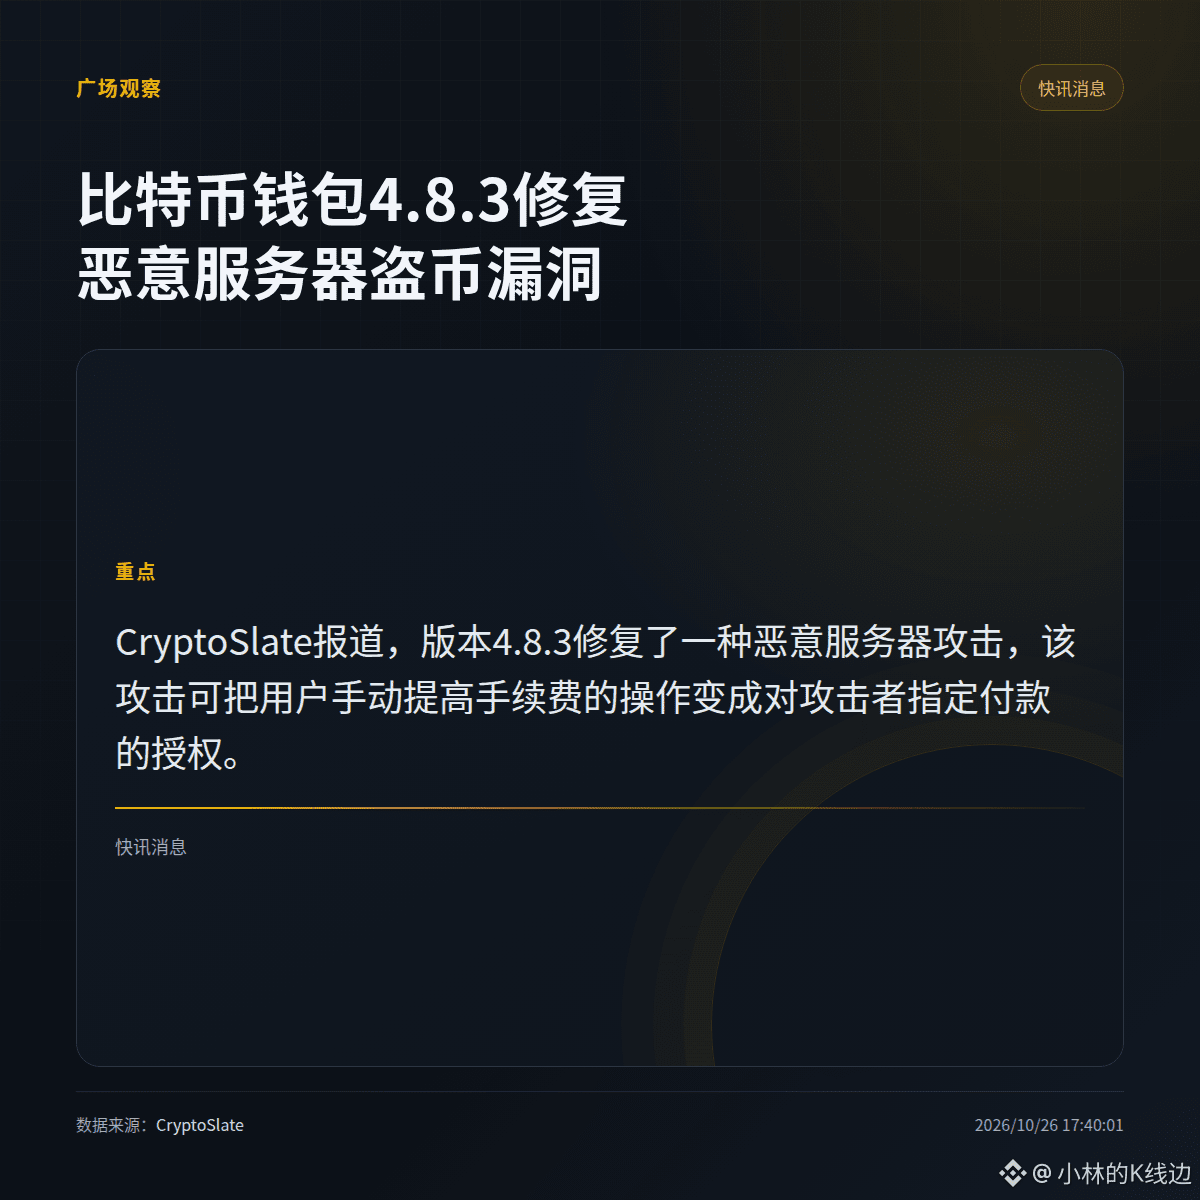
CryptoSlate报道了一个不需要私钥就能转走比特币的攻击手法。问题出在钱包的手续费环节:用户手动提高费率时,恶意服务器可以把这一步操作替换成批准一笔由攻击者指定的付款。
这意味着被盗的关键不在私钥保管,而在钱包与服务器交互的那一步确认。版本4.8.3已修复该问题。报道未说明受影响的钱包名称、攻击是否已在真实环境被利用,以及有多少资金受影响,这部分仍是待确认内容。
这意味着被盗的关键不在私钥保管,而在钱包与服务器交互的那一步确认。版本4.8.3已修复该问题。报道未说明受影响的钱包名称、攻击是否已在真实环境被利用,以及有多少资金受影响,这部分仍是待确认内容。