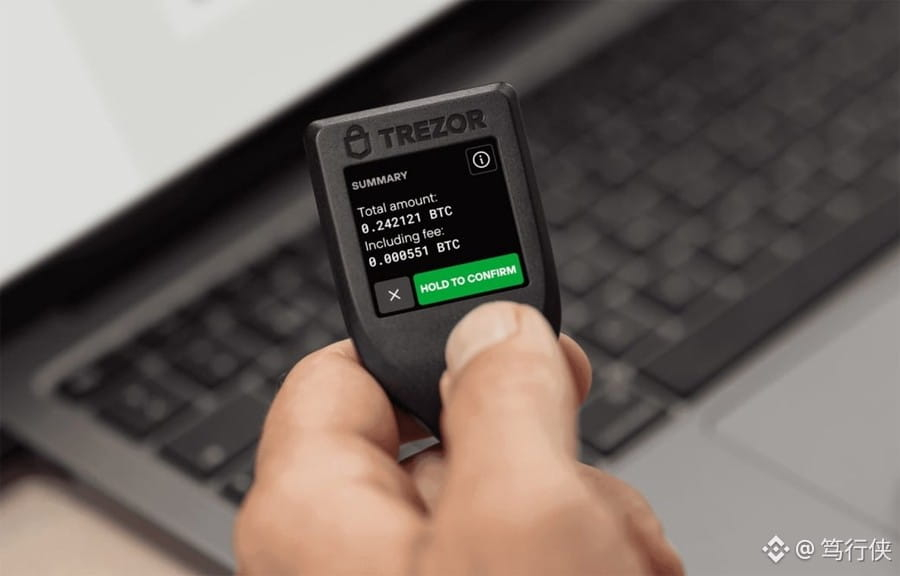
Dulu, kamu hanya perlu mengingat satu kalimat: “Selama private key tidak hilang, koinmu aman.”
Pada 24 Oktober, Electrum meruntuhkan keyakinan itu: koin pengguna yang private key-nya tersimpan di dua Trezor tetap nyaris dicuri.
Lihat tiga catatan:
Dua serangan pada 11 dan 18 Oktober; korban kedua kehilangan koin saat “mempercepat transaksi”.
Alamat penyerang dibuat mirip hingga hanya empat digit terakhir yang berbeda, lalu mereka memancingmu mengeklik “percepat” dengan biaya transaksi nol.
Serangan serupa pada 2018 menggondol 771 koin $BTC .
Jangan buru-buru bilang “dompet perangkat keras aman”—korban menggunakan multisig 3 Trezor.
Prinsipnya sederhana: dompet ringan tidak mengunduh blockchain, jadi keaslian transaksi sepenuhnya bergantung pada server asing. Server itu menelan pembayaran aslimu dan menyisipkan transaksi palsu. Saat kamu mengeklik “percepat”, yang kamu tanda tangani adalah transaksi pencuri.
Sederhananya—private key mengunci hak untuk menandatangani, bukan matamu. Keamanan dompet ringan itu cuma pinjaman; server bisa menariknya kapan saja.
Apa hubungannya dengan uangmu? Lakukan empat hal ini secara berurutan.
Perbarui hanya dari electrum.org ke versi 4.8.3, lalu verifikasi tanda tangan GPG—begitu pengumuman dirilis, situs phishing yang menawarkan pembaruan palsu langsung bermunculan.
Sebelum menandatangani, periksa alamat lengkapnya; jangan hanya melihat empat digit terakhir—serangan ini memang dirancang untuk menipu orang yang “cuma melihat bagian akhir”.
Untuk transaksi tertunda yang macet, periksa txid di penjelajah blok terlebih dahulu, baru putuskan apakah akan mengeklik “percepat”.
Solusi jangka panjang: jalankan node sendiri, atau simpan dana dalam jumlah besar di dompet perangkat keras secara luring.
Peringatan risiko:
Jumlah total yang dicuri dan banyaknya server jahat belum diungkapkan hingga saat ini.
Hanya ada satu hal yang akan mengubah penilaian: jika lebih banyak korban terungkap, masalah kepercayaan terhadap dompet ringan akan meningkat menjadi risiko tingkat industri, dan dompet perangkat keras + node sendiri akan berubah dari “anjuran” menjadi “kebutuhan”.
Pantau node: pengungkapan resmi selanjutnya mengenai skala kerugian.
Yang dicurinya bukan private key-mu—melainkan kebiasaan untuk “melihat sekilas lalu merasa aman”.
Daftar tindakan sudah tersedia: perbarui ke versi 4.8.3, lakukan hari ini.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞