

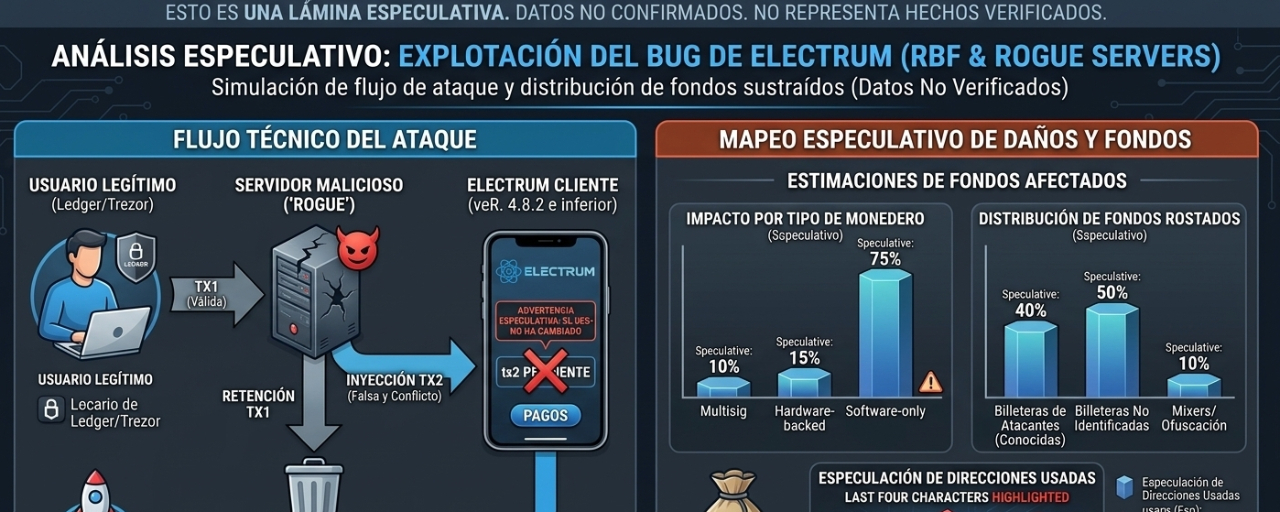

⚠️#electrumwalletbugletrogueserversstealfunds ⚠️ Taktik Pengaburan: Untuk mencegah perubahan alamat tujuan terlihat dengan mudah saat pemeriksaan cepat di layar kecil, para penyerang menggunakan perangkat komputasi untuk membuat terlebih dahulu jutaan dompet tujuan secara massal hingga memperoleh alamat yang empat karakter terakhirnya sama persis dengan alamat asli penerima yang sebenarnya
⚠️Ekosistem keamanan Bitcoin berada dalam status siaga tertinggi setelah eksploitasi aktif atas kerentanan kritis pada dompet perangkat lunak Electrum terkonfirmasi. Kerentanan ini memungkinkan server berbahaya (rogue servers) memalsukan transaksi tertunda dan mencuri dana pengguna .
⚠️Tim pengembang proyek sumber terbuka tersebut bereaksi cepat dengan merilis versi 4.8.3 untuk menanggulangi vektor serangan Crowdfund Insider. Berikut ini uraian terperinci tentang cara kerja teknis eksploitasi, laporan kerugian, dan langkah mitigasi segera:
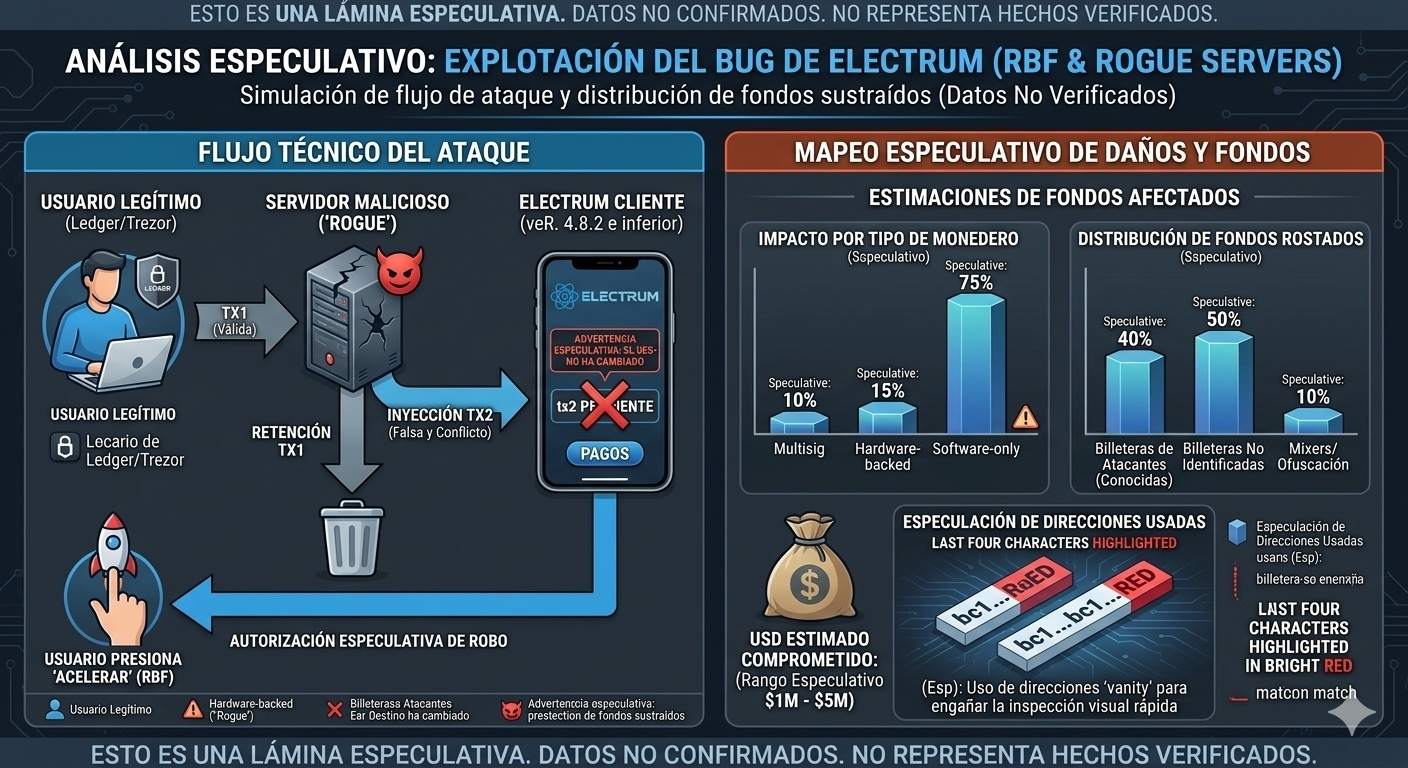
⚠️Mekanisme Teknis Serangan: Jebakan RBF
⚠️Eksploitasi ini memanfaatkan desain mendasar klien ringan (lightweight clients atau SPV), yang secara sengaja menyerahkan pembacaan riwayat transaksi yang belum dikonfirmasi (mempool) dan estimasi biaya kepada server jarak jauh eksternal Crowdfund Insider.
⚠️Serangan ini bekerja melalui alur intersepsi berikut:
1. Menyembunyikan Perintah Asli (tx1): Ketika pengguna yang sah memulai dan menyiarkan transfer valid (tx1) kepada penerima tepercaya, server berbahaya yang terhubung dengannya mencegat perintah tersebut dan sengaja menahannya agar tidak menyebar ke jaringan node global The Defiant.
⚠️2. Menyisipkan Transaksi Palsu (tx2): Alih-alih menampilkan transaksi asli di riwayat dompet pengguna, server mengirimkan transaksi konflik yang telah diubah (tx2), dengan alamat penerima sah diganti menjadi dompet yang dikendalikan penyerang The Defiant.
⚠️3. Klien Lama Tidak Melakukan Validasi: Transaksi palsu baru ini memiliki tanda tangan kriptografis yang tidak valid. Namun, Electrum versi 4.8.2 dan yang lebih lama tidak secara otomatis memverifikasi tanda tangan blok yang belum dikonfirmasi, sehingga antarmuka grafis begitu saja memproses dan menampilkannya di layar sebagai transaksi sah yang masih tertunda . Untuk mengelabui korban, penyerang mengatur pengiriman tanpa biaya jaringan, sehingga transaksi tampak "macet" di riwayat korban .
⚠️4. Mengaktifkan Jebakan melalui RBF: Ketika pengiriman tampak tertunda, pengguna secara alami menggunakan fitur Replace-by-Fee (RBF) bawaan untuk menaikkan biaya jaringan dan mempercepat pemrosesan . Saat tombol ini ditekan, perangkat lunak dompet membaca data yang telah diubah (tx2), menyusun ulang strukturnya, menghitung biaya baru, lalu meminta tanda tangan akhir dari pengguna. Ketika korban menyetujui kenaikan biaya menggunakan kunci pribadi atau dompet perangkat kerasnya, ia mengesahkan alamat peretas dan menyiarkan pencurian yang tak dapat dibatalkan ke blockchain The Defiant.
⚠️ Taktik Pengaburan: Agar perubahan alamat tujuan tidak mudah diketahui dalam pemeriksaan sekilas di layar kecil, penyerang menggunakan perangkat lunak untuk membuat jutaan alamat dompet tujuan hingga menemukan alamat yang empat karakter terakhirnya sama persis dengan alamat penerima asli .
⚠️Insiden Terkonfirmasi dan Status Siaga
⚠️Celah keamanan ini ditemukan dan diungkap secara internal setelah insiden pertama dilaporkan di komunitas Bitcoin global X / @BitcoinNewsCom:
⚠️• Laporan Pertama (11 Oktober): Seorang pengguna yang menjalankan konfigurasi dompet multisig tingkat lanjut (2 dari 3 tanda tangan) yang didukung oleh dua perangkat keras Trezor mendeteksi anomali yang rumit . Meski telah memverifikasi secara fisik alamat tujuan awal transaksi pada kedua layar, ia terkejut mendapati catatan transaksi keluar yang sama sekali berbeda di riwayat sekunder. Tidak ada laporan kehilangan dana karena proses berhasil dihentikan tepat waktu .
⚠️• Pencurian Terkonfirmasi (18 Oktober): Pengguna kedua menjadi korban manipulasi setelah menyetujui kenaikan biaya jaringan secara manual untuk transaksi yang telah dicegat. Akibatnya, seluruh aset kriptonya dipastikan dicuri dan dikirim ke akun penyerang . Identitas server berbahaya dan total Bitcoin yang dicuri masih diselidiki secara rahasia oleh tim pengembangan teknis Binance / Square.
⚠️Perlu diketahui bahwa kelemahan arsitektur yang sama, yaitu tidak adanya validasi tanda tangan di mempool lokal, juga berdampak pada dompet multisig Cake Wallet. Hal ini mengharuskan peluncuran patch secara bersamaan di sektor tersebut .
⚠️Langkah Tindakan dan Panduan Perlindungan Wajib
⚠️Setelah Electrum versi 4.8.3 dirilis, instruksi wajib telah ditetapkan untuk melindungi aset digital para pemiliknya:
⚠️1. Segera Perbarui dengan Aman: Seluruh pengguna diimbau untuk hanya mengunduh versi terbaru dari domain web resmi proyek / . Sangat penting untuk memverifikasi tanda tangan kriptografis unduhan dan mengabaikan pesan pribadi, jendela pop-up di dalam dompet yang belum diperbarui, atau tautan dalam email yang menawarkan pembaruan langsung palsu, karena semuanya mungkin merupakan tiruan malware alternatif / .
⚠️2. Validasi Manual Mutlak: Hingga seluruh sistem komputer dimigrasikan ke versi 4.8.3 (yang menambahkan pemeriksaan otomatis tanda tangan untuk transaksi dompet itu sendiri yang belum dikonfirmasi), satu-satunya perlindungan keamanan yang efektif adalah pemeriksaan visual oleh manusia Crowdfund Insider. Setiap pengguna harus memeriksa seluruh alamat tujuan dan jumlah uang sebelum mengizinkan penandatanganan apa pun, termasuk dengan cermat memeriksa kenaikan biaya melalui RBF X / @BitcoinNewsCom. Pemeriksaan sekilas pada beberapa karakter pertama atau terakhir kini tidak lagi aman .
⚠️3. Terhubung ke Node Milik Sendiri: Pengguna yang menjalankan antarmuka Electrum dan mengonfigurasinya agar hanya berkomunikasi dengan server pribadi atau node Bitcoin penuh tepercaya milik mereka sendiri sepenuhnya aman dari serangan ini, karena eksploitasi ini mengharuskan interaksi langsung dengan infrastruktur jaringan yang dikendalikan oleh pihak jahat Binance / Square.$BTC $ETH $ADA


