#KeystoneWebsiteBreachExposesBuyersShippingAddresses
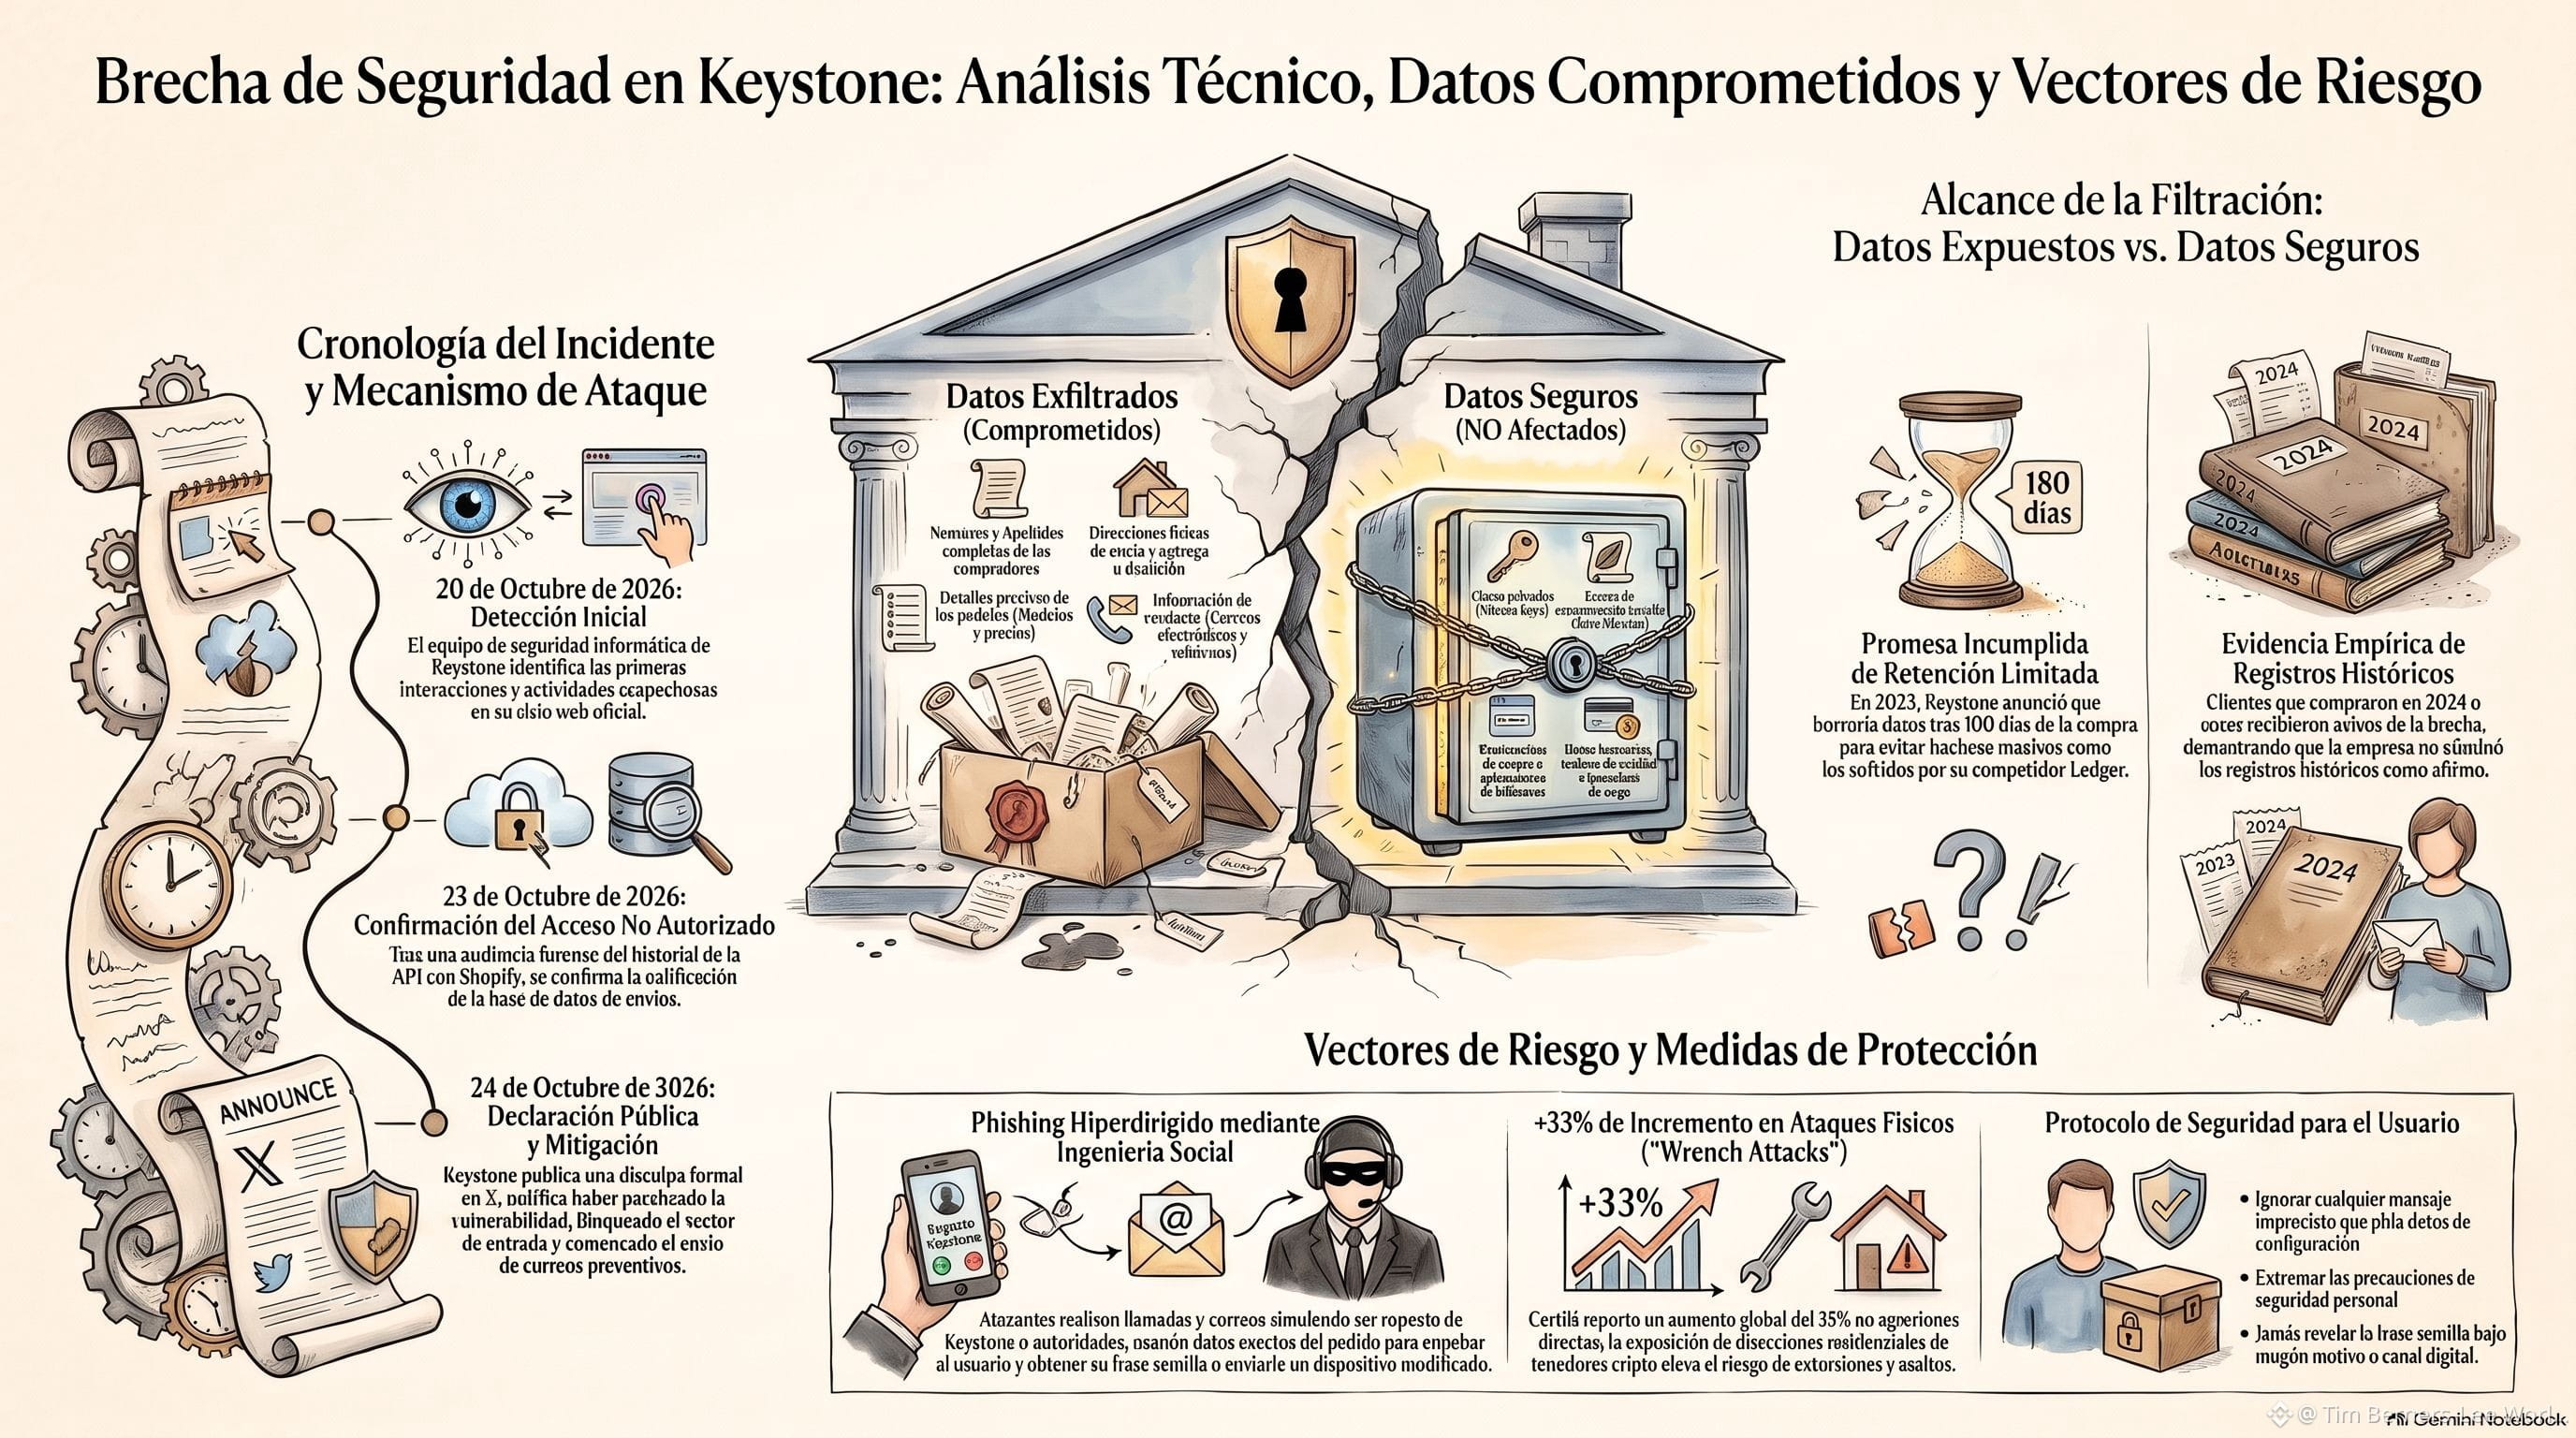
⚠️Data yang Terungkap vs. Data yang Aman
⚠️°Data (Terdampak) Data Aman (TIDAK Terdampak)
Nama lengkap para pembeli.
⚠️Kunci privat (Private Keys).
Alamat fisik untuk pengiriman dan pengantaran ke rumah.
⚠️Frasa pemulihan seed (Seed Phrases).
Detail pesanan yang tepat (model yang dibeli dan harga).
⚠️Kata sandi untuk mengakses aplikasi dompet.
Informasi kontak (alamat email dan nomor telepon).
⚠️Data perbankan, kartu kredit, atau gerbang pembayaran.
Kronologi Insiden dan Mekanisme Serangan
⚠️• 20 Oktober 2026: Tim keamanan siber Keystone mendeteksi aktivitas dan interaksi mencurigakan pertama di situs web resmi mereka.
⚠️• 23 Oktober 2026: Setelah memulai audit forensik bersama dan meninjau riwayat aktivitas antarmuka pemrograman aplikasi (API) dengan platform e-commerce Shopify, perusahaan mengonfirmasi adanya akses tanpa izin dan pengambilan basis data pengiriman.
⚠️• 24 Oktober 2026: Perusahaan menerbitkan pernyataan permintaan maaf resmi di platform X (Twitter), menyatakan bahwa mereka telah menambal kerentanan, memblokir jalur masuk, dan mulai mengirimkan email peringatan kepada pengguna yang terdampak.
⚠️°Serangan Phishing yang Sangat Terarah: Para penipu telah mulai melakukan panggilan telepon dan mengirim email dengan menyamar sebagai agen dukungan Keystone atau aparat penegak hukum. Dengan mengetahui nama lengkap korban dan perangkat yang dimilikinya, mereka berusaha meyakinkan korban bahwa dana mereka terancam agar korban secara sukarela memasukkan frasa seed mereka melalui tautan berbahaya atau menerima kiriman "perangkat pengganti" yang konon berisi malware The Defiant.$BTC $ETH