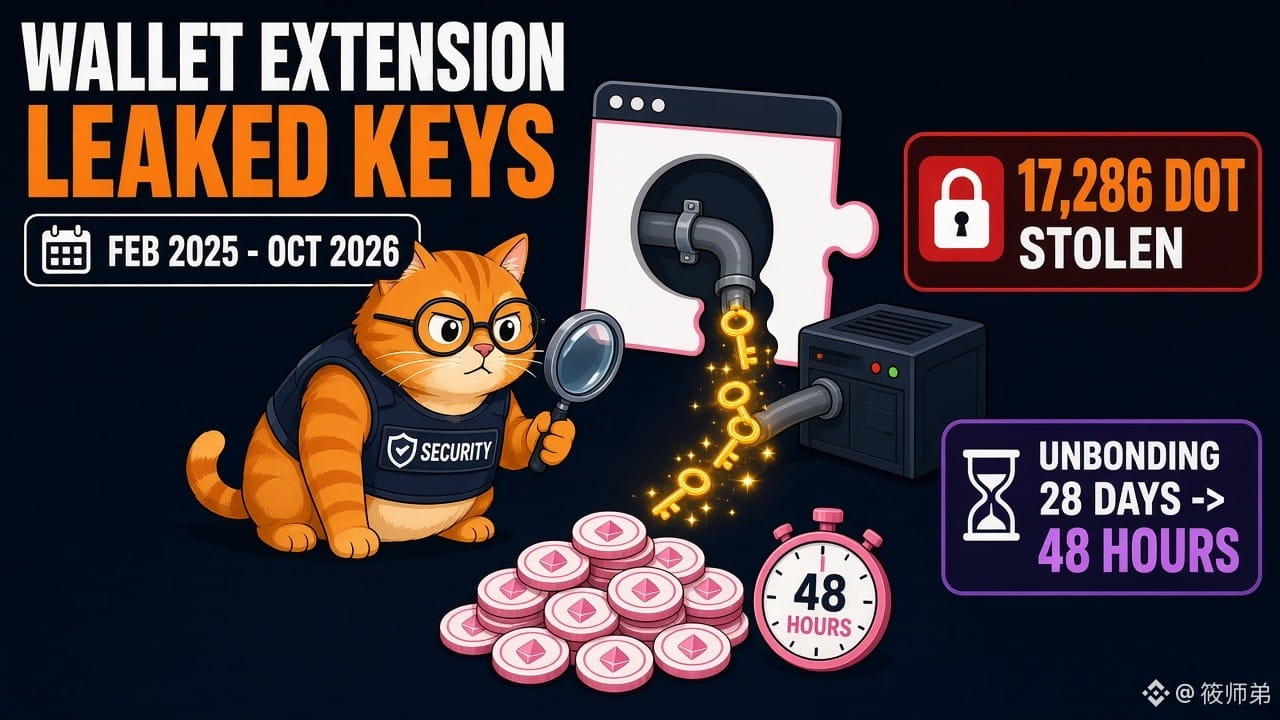
Ekstensi dompet pihak ketiga Polkadot mencuri private key selama hampir 20 bulan! Periode unbonding dipangkas dari 28 hari menjadi 2 hari, sehingga dana yang dicuri nyaris tak sempat diselamatkan
📌 Pengumuman keamanan di forum Polkadot (21/10): Ekstensi browser pihak ketiga Fearless Wallet versi 3.0.1 dan 3.0.3–3.0.5 mengandung kode berbahaya. Saat dompet dibuka, private key dikirim ke server penyerang. Kode ini aktif secara berkala sejak Februari 2025 hingga 10 Oktober 2026; Fearless Wallet bukan dompet resmi
📌 Sebanyak 8 pengguna telah melaporkan transfer tanpa izin, dengan total 17,286 DOT. SlowMist menyebut kode berbahaya tersebut dapat mengumpulkan frasa pemulihan, private key, dan keystore, serta dapat diaktifkan atau dinonaktifkan dari jarak jauh
📌 CryptoSlate 25/10: Referendum 1910 pada Juli memangkas periode unbonding nominator dari maksimal 28 hari menjadi sekitar 1–2 hari. Setelah penyerang memulai proses unbonding, waktu yang tersisa bagi pemilik asli dan pihak penyelamat pun jauh lebih singkat
【Pandangan】
Masalah kali ini bukan pada blockchain itu sendiri, melainkan pada rantai pasokan: kode berbahaya disembunyikan dalam sebuah pembaruan besar yang disebut sebagai bagian dari ekosistem TON, dan sifat sumber terbuka pun tidak mampu mencegahnya. Yang lebih perlu diperhatikan, periode unbonding yang lebih singkat meningkatkan likuiditas, tetapi sekaligus memangkas waktu penyangga keamanan. Ini adalah kompromi yang harus dihadapi semua blockchain PoS.
【Peluang/Risiko】
1. Pengguna yang pernah memakai ekstensi ini: pihak resmi menyarankan untuk menganggap semua akun telah bocor. Segera buat private key baru menggunakan dompet lain dan pindahkan dana. Untuk aset yang terkunci dalam staking, hubungi pihak penyelamat terlebih dahulu sebelum memulai unbonding
2. Dalam jangka pendek, sentimen terhadap DOT mungkin tertekan. Namun, jumlah kerugian yang dilaporkan sejauh ini masih terbatas; pantau apakah jumlah korban bertambah
3. Permintaan akan dompet perangkat keras, multisig, dan solusi keamanan dengan penarikan tertunda mungkin terus meningkat
4. Waspadai penipuan lewat pesan pribadi yang menawarkan pemulihan dana. Tak seorang pun membutuhkan private key Anda
Menurut Anda, apakah periode unbonding staking sebaiknya lebih singkat demi likuiditas, atau lebih panjang demi keamanan?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
Hanya untuk referensi, bukan merupakan saran investasi