



Server Electrum berbahaya mengganti pembayaran Bitcoin yang baru saja disiarkan oleh pengguna dengan transaksi palsu tanpa biaya yang mengirimkan pembayaran ke alamat yang mirip.
Server-server tersebut tampaknya bertaruh bahwa para korban akan menaikkan biaya dan menandatangani transaksi palsu itu.
Electrum merilis versi 4.8.3 pada 24 Oktober untuk mengatasi celah keamanan berkeparahan tinggi tersebut. Pengelola proyek, SomberNight, merilis imbauan GHSA-6jp4-8v48-cc5v pada hari yang sama dan meminta pengguna untuk melakukan peningkatan versi.
Alamat palsu memiliki akhiran GyQ3 yang sama dengan alamat tujuan yang sah
Electrum adalah klien ringan. Electrum tidak memiliki node Bitcoin lengkap dan mengandalkan servernya untuk transaksi mempool yang belum dikonfirmasi. Dokumentasinya sendiri menjelaskan cara kerjanya.
Seseorang menandatangani dan mengirim tx1. Server jahat mencegatnya dan mengirim tx2 yang berbeda ke dompet, yang kemudian mengirim uang ke alamat penyerang.
Tanda tangan tx2 tidak valid. Electrum versi lama tidak memverifikasi tanda tangan transaksi di mempool, sehingga dompet menampilkan tx2 sebagai tertunda dan menyembunyikan tx1.
Replace-By-Fee, atau RBF, memungkinkan pengirim menyiarkan ulang transaksi yang belum dikonfirmasi dengan biaya yang lebih tinggi. Jika biaya pada transaksi palsu dinaikkan, dompet akan menandatangani versi milik penyerang dengan tanda tangan yang valid.
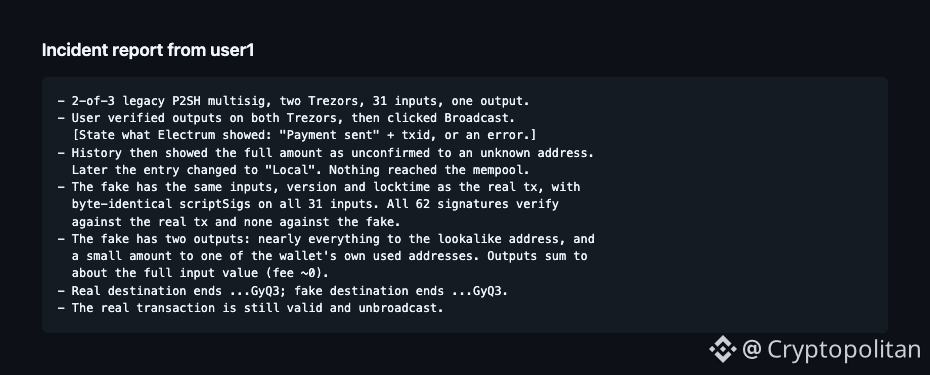
Salah satu korbannya, yang dikenal sebagai dannydeezy, mendokumentasikan serangan ini. Multisig P2SH legacy 2-of-3 dengan dua Trezor, 31 input, dan satu output.
Pengguna memeriksa output di kedua Trezor, lalu menyiarkan transaksi. Riwayat dompet kemudian menampilkan jumlah penuh yang dikirim ke alamat tak dikenal dengan status belum dikonfirmasi, dan belakangan status entri itu berubah menjadi “Lokal”.
Transaksi palsu itu meniru input, versi, dan locktime transaksi asli, dengan scriptSig yang identik byte demi byte pada semua 31 input.
Semua 62 tanda tangan valid untuk transaksi asli. Tak satu pun valid untuk transaksi palsu.
Hampir seluruh uang dikirim ke alamat yang mirip, sementara sebagian kecil dikirim kembali ke salah satu alamat dompet yang pernah digunakan.
Transaksi palsu berakhir dengan GyQ3. Begitu pula alamat tujuan yang asli.
Penyerang berhasil menemukan alamat yang memiliki empat karakter terakhir yang sama dengan alamat yang benar.
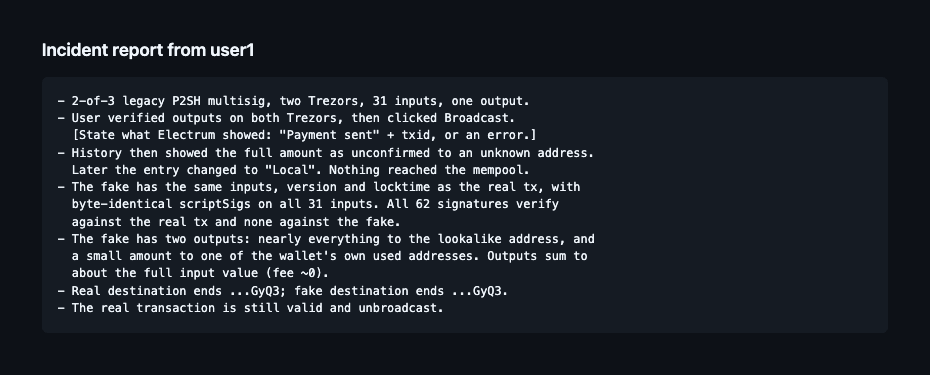 Laporan insiden dari user1 dalam imbauan keamanan Electrum, diterbitkan di GitHub pada 24 Oktober 2026.
ZachXBT juga menyoroti penipuan peracunan alamat serupa yang menyasar pengguna dompet Phantom. Alamat palsu dibuat agar tidak mudah dikenali hanya dengan melihat karakter awal dan akhirnya.
Versi 4.8.3 memeriksa tanda tangan hanya pada input milik dompet
Pengguna lain, Raju-K12, melaporkan secara pribadi pada 18 Oktober bahwa mereka menaikkan biaya transaksi palsu dan kehilangan uang. Menurut para pengelola, sejumlah server sedang menjalankan serangan ini secara aktif.
Commit 90fe308 menambahkan pemeriksaan tanda tangan pada input “is_mine” milik dompet sebelum transaksi dari mempool ditambahkan ke riwayat lokal. Versi 4.8.3 diberi tag git pada 23 Oktober dan berkas binernya dirilis keesokan harinya.
Electrum masih hanya memeriksa input yang dikendalikan dompet. Karena itu, transaksi masuk yang belum dikonfirmasi tidak diperiksa.
Ini karena klien tersebut tidak memiliki interpreter skrip lengkap.
Solusi sementara Electrum bagi siapa pun yang tidak bisa melakukan peningkatan versi adalah memverifikasi alamat tujuan dan jumlah sebelum menandatangani apa pun, termasuk saat menaikkan biaya. Pengguna yang hanya terhubung ke server milik mereka sendiri tidak pernah terdampak.
Electrum pernah merilis perbaikan darurat sebelumnya. Pada Januari 2018, mereka menutup antarmuka JSON RPC yang telah dibiarkan terbuka selama sekitar dua tahun, setelah peneliti Google Tavis Ormandy menemukan bahwa situs web dapat mendeteksi port tersebut dan menguras dana.
Cryptopolitan melaporkan bahwa peringatan tentang bug pembuatan seed Coldcard muncul pada Juli, di hari yang sama ketika sekitar 594 BTC senilai ~$38 juta dikuras dari sekitar 500 dompet.
Jika Anda sedang membaca ini, berarti Anda sudah selangkah lebih maju. Tetaplah begitu dengan berlangganan buletin kami.