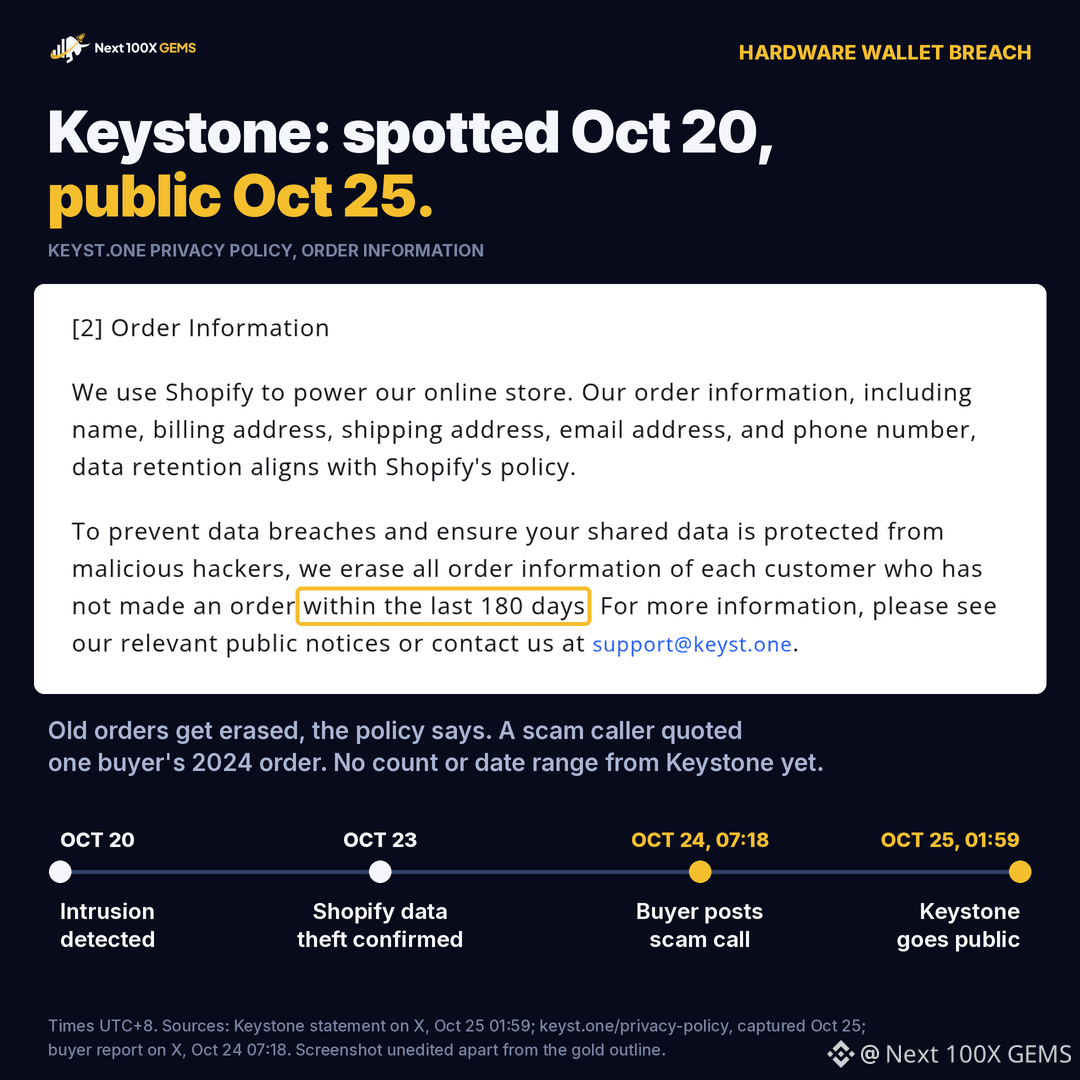
Keystone menemukan seseorang berada di dalam situs webnya pada 20 Okt. Publik baru mengetahuinya pada 25 Okt pukul 01.59 UTC+8, dan seorang pembeli mengatakan para penipu menelepon lebih dulu.
Produsen dompet perangkat keras itu mengatakan bahwa setelah memeriksa aktivitas API Shopify-nya, pada 23 Okt mereka memastikan pihak ketiga telah mengambil data pengiriman pelanggan: nama, detail kontak, alamat pengiriman, dan detail pesanan, termasuk barang dan harga. Menurut Keystone, detail kartu dan bank, frasa pemulihan, kunci privat, serta kata sandi dompet tidak terekspos.
Sekitar 18 jam sebelum pernyataan itu, seorang pengguna X mengunggah bahwa seseorang yang menelepon dari nomor polisi Montreal palsu membacakan detail yang cocok dengan pesanan Keystone miliknya dari 2024.
Tanggal itu yang menjadi bagian janggalnya. Kebijakan privasi Keystone sendiri menyatakan bahwa mereka menghapus informasi pesanan pelanggan mana pun yang tidak melakukan pemesanan dalam 180 hari terakhir. Berdasarkan aturan itu, pesanan tahun 2024 tanpa pembelian yang lebih baru seharusnya tidak lagi tersimpan. Jika data penelepon memang berasal dari kebocoran ini, pembeli lama juga terdampak. Keystone belum mengonfirmasi hal tersebut, dan belum menyebutkan berapa banyak pelanggan yang terkena dampak. Laporan terperinci dijanjikan akan dirilis “dalam beberapa hari ke depan”.
Dompet perangkat keras menyimpan kunci Anda $BTC secara luring. Namun, perangkat itu tidak bisa mencegah seseorang yang mengetahui nama dan alamat Anda menelepon soal “pengembalian dana” atau mengirimi Anda “perangkat pengganti” yang dirancang untuk mencuri seed Anda.
Jika Anda pernah membeli dari Keystone, anggap setiap panggilan, SMS, email, atau paket yang menawarkan pengembalian dana, perangkat baru, atau perbaikan sebagai penipuan. Jangan pernah mengetikkan frasa pemulihan Anda ke perangkat yang tidak Anda pesan.
#CryptoSecurity #DompetPerangkatKeras
Bukan nasihat keuangan. Lakukan riset sendiri.