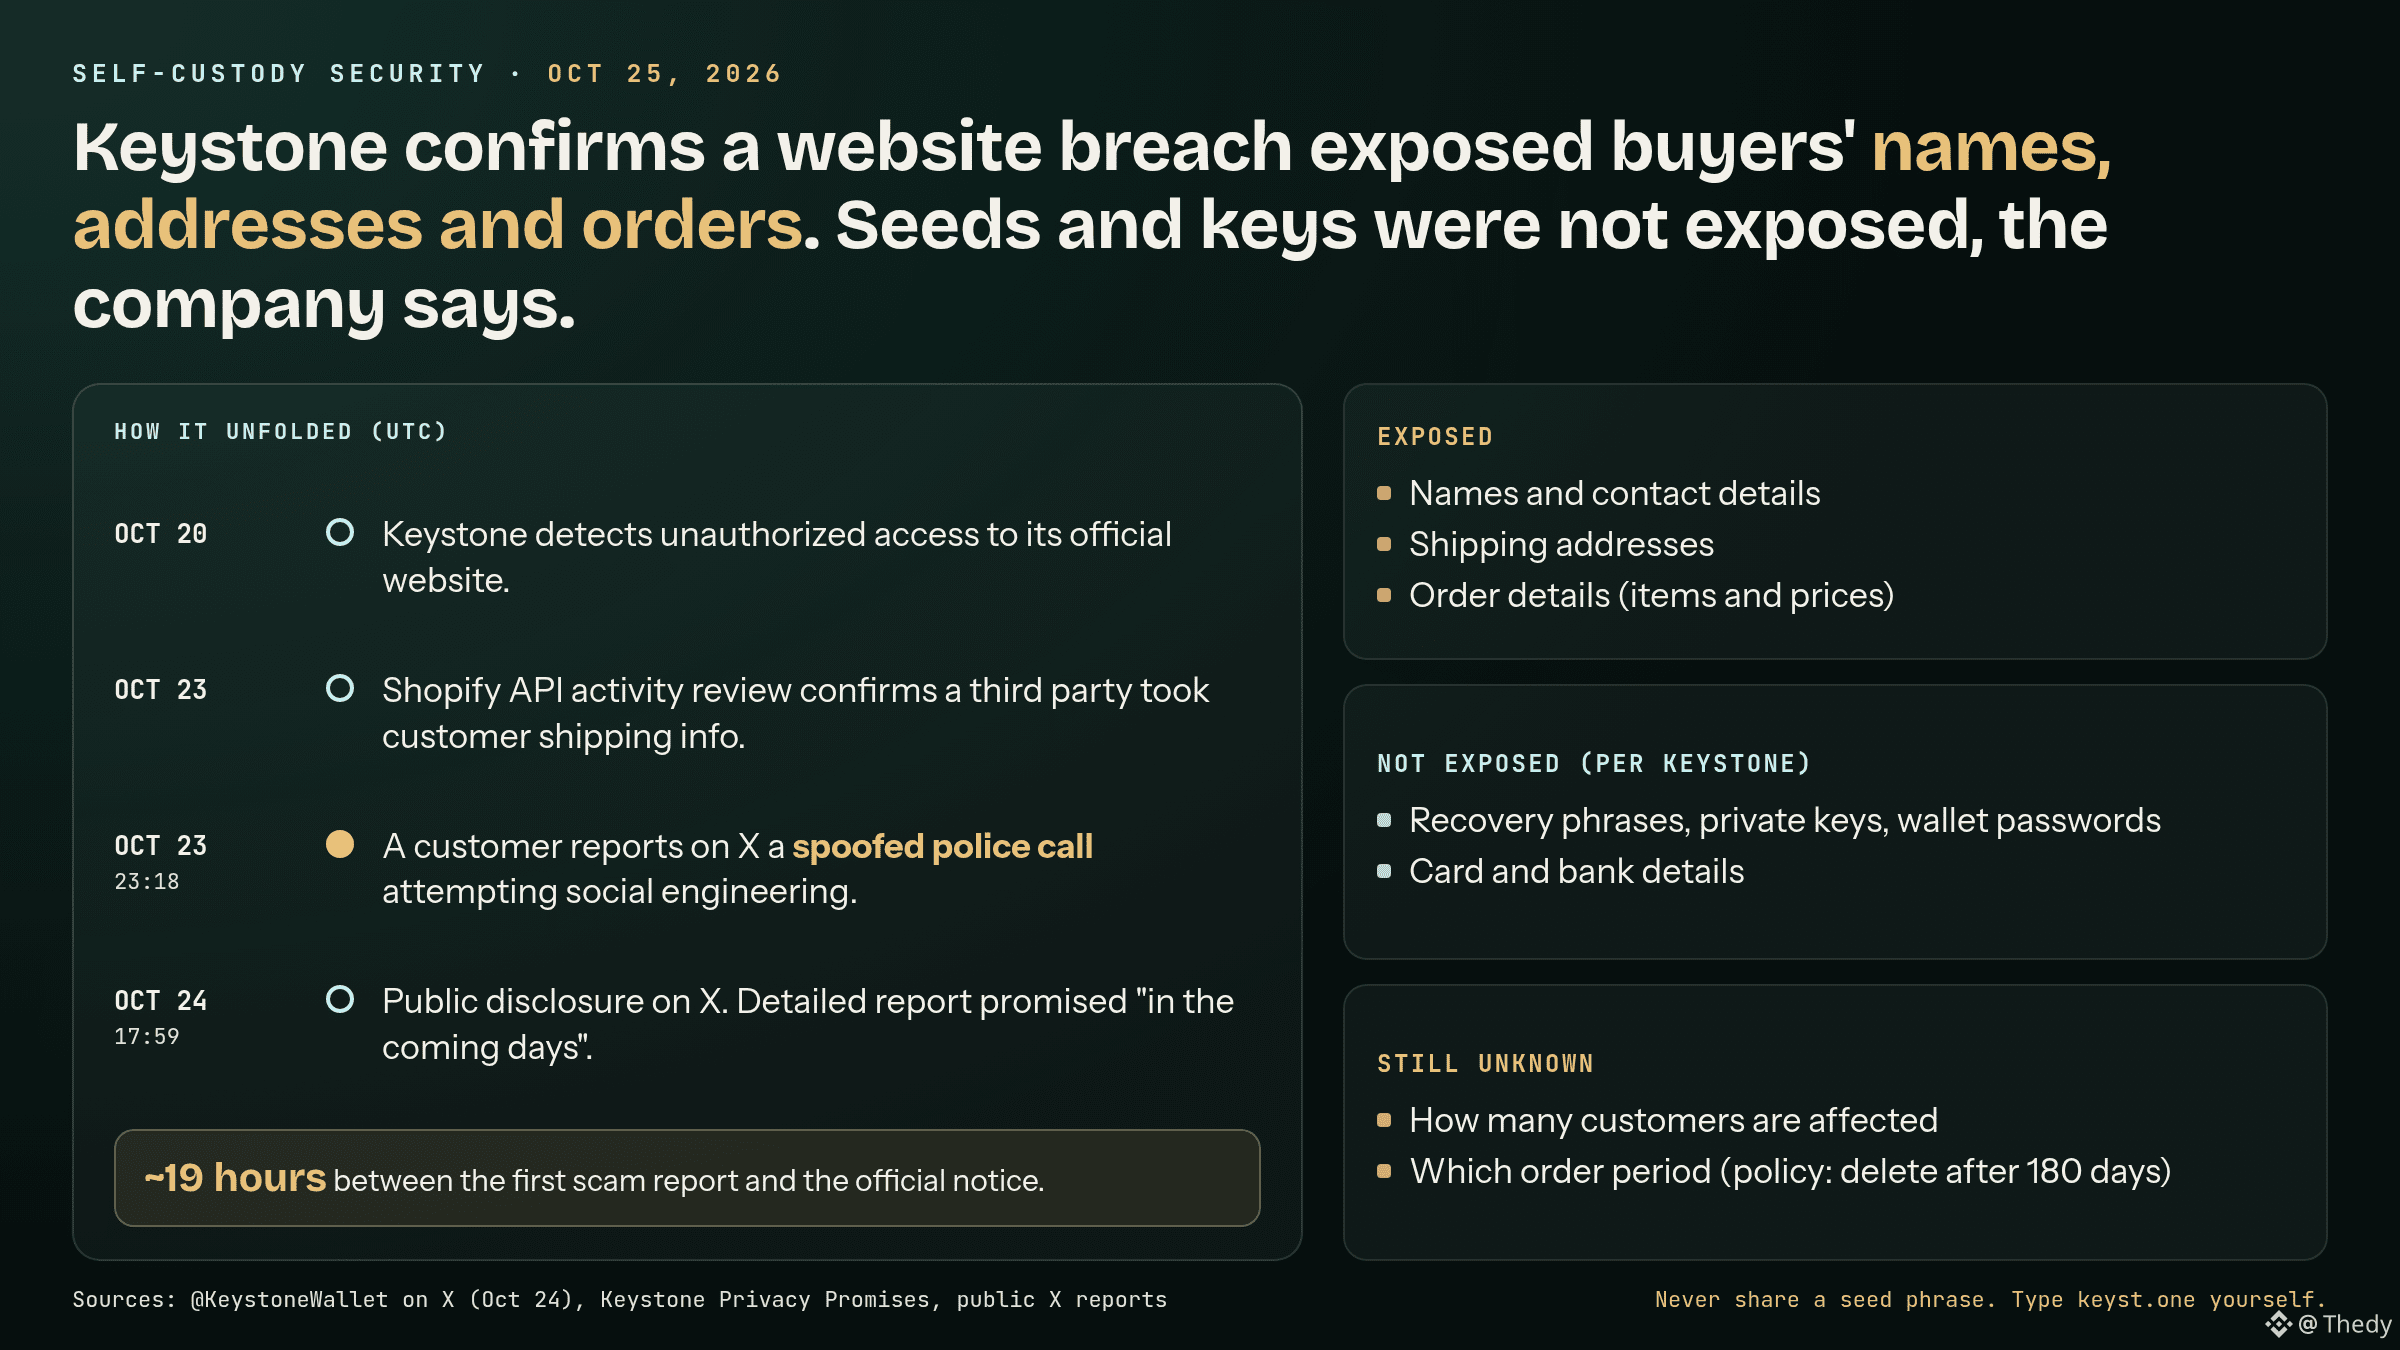
Keystone, fabricant de hardware wallets, a confirmé le 24/10 (X, 17:59 UTC) qu'un tiers a récupéré les noms, contacts, adresses de livraison et détails de commande de ses clients via son site officiel. Seeds, clés privées et données bancaires ne sont pas touchées, selon la société.
Idée reçue : « mes fonds sont au froid, ça ne me concerne pas ». Les dates disent autre chose. Keystone détecte l'accès non autorisé le 20/10 et confirme la fuite le 23/10 après vérification de l'activité API avec Shopify. Le même 23/10 à 23:18 UTC, un client signale déjà sur X un faux appel de police (numéro usurpé). L'annonce officielle arrive environ 19 heures plus tard.
Ce qui manque encore : le nombre de clients touchés et la période couverte. Keystone dit effacer les adresses 180 jours après la commande, mais des acheteurs de 2024 demandent s'ils sont dans le lot. Rapport détaillé promis « dans les prochains jours ».
Ma lecture : la cible n'est pas l'appareil, c'est son propriétaire. Un nom, une adresse et la mention « a acheté un hardware wallet », c'est une liste de détenteurs en self-custody. Keystone prévient : aucun remboursement, appareil de remplacement ou « correction d'adresse » proposé par appel, SMS, mail ou courrier ne vient d'elle. Jamais de seed sur un appareil non commandé, et keyst.one tapé à la main.
Si le rapport limite la fuite aux 180 derniers jours, l'affaire reste un risque de phishing ciblé. S'il remonte plus loin, le débat portera sur les marques qui gardent les adresses trop longtemps.
Côté marché, $BTC tient 80 592 $ (Kraken, 25/10 07:50 UTC) après plus de 810 M$ de liquidations en 24 h samedi selon CoinGlass (via Investing.com).
Question : votre hardware wallet, vous l'avez fait livrer chez vous ou à une autre adresse ?
#CryptoSecurity #SelfCustody