

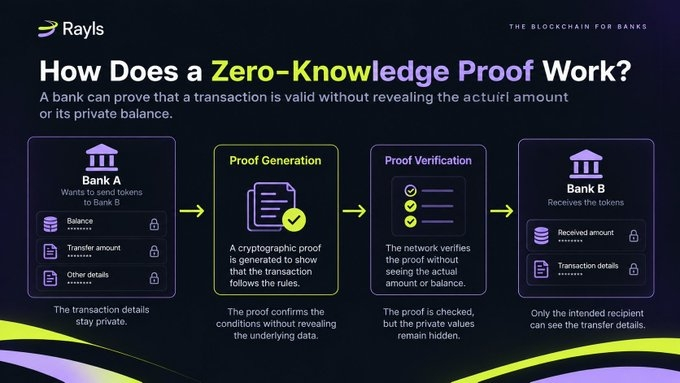
Bayangkan Bank A ingin mentransfer 100 token ke Bank B
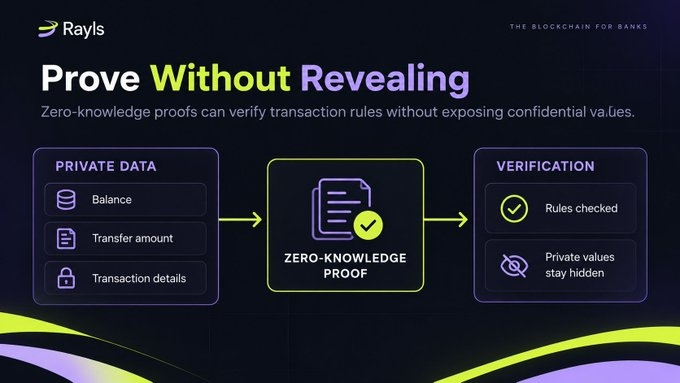
Jaringan perlu memverifikasi bahwa saldo Bank A mencukupi, transfer tersebut mengikuti aturan yang berlaku, dan perubahan saldonya benar. Namun, bank lain tidak perlu mengetahui saldo Bank A yang sebenarnya atau jumlah yang ditransfer.
Jika setiap transaksi terlihat sepenuhnya, institusi mungkin mengungkap informasi keuangan sensitif kepada peserta lain. Jika semuanya disembunyikan tanpa verifikasi, jaringan harus hanya mengandalkan kepercayaan.
Jadi, bagaimana bank dapat membuktikan bahwa transaksinya valid tanpa mengungkap semua informasi di baliknya?
Di sinilah bukti tanpa pengetahuan berperan.
Rayls Enygma menggunakan pendekatan ini untuk mendukung transfer token privat sekaligus memungkinkan jaringan memverifikasi kondisi transaksi yang penting.
Mari kita pahami cara kerjanya.
Mengapa Privasi Transaksi Penting?
Blockchain publik dirancang agar data transaksi tersedia untuk diverifikasi. Siapa pun yang memiliki akses ke data ledger terkait sering kali dapat memeriksa transfer, alamat, dan jumlah transaksi.
Transparansi ini berguna karena peserta dapat memeriksa secara mandiri apa yang terjadi di jaringan. Namun, bagi bank dan institusi keuangan, mengungkapkan setiap pembayaran dan saldo dapat menimbulkan masalah privasi yang serius.
Sebagai contoh, riwayat transaksi bank dapat mengungkap hubungan bisnis, aktivitas pembayaran, atau posisi keuangannya. Pesaing mungkin mengetahui informasi yang tidak ingin dipublikasikan oleh bank tersebut.
Pada saat yang sama, institusi tidak bisa begitu saja menyembunyikan setiap detail transaksi lalu berharap pihak lain menerimanya tanpa verifikasi.
Jaringan keuangan privat perlu menyeimbangkan dua kebutuhan:
• Informasi keuangan sensitif harus tetap terlindungi dari peserta yang tidak memerlukannya.
• Jaringan tetap harus memverifikasi bahwa transaksi mengikuti aturan yang ditetapkan.
Inilah tantangan yang hendak diatasi oleh kriptografi penjaga privasi.
Tujuannya bukan menghilangkan verifikasi. Tujuannya adalah memungkinkan verifikasi tanpa memaparkan data yang mendasarinya secara tidak perlu.
Apa Itu Bukti Tanpa Pengetahuan?
Bukti tanpa pengetahuan adalah metode kriptografis yang memungkinkan sistem menunjukkan bahwa suatu pernyataan benar tanpa mengungkapkan informasi privat yang digunakan untuk membuktikannya.
Mari kita gunakan transfer Bank A sebagai contoh.
Bank A ingin mengirim 100 token ke Bank B. Sistem perlu memeriksa apakah saldo Bank A mencukupi dan apakah transfer tersebut mengikuti aturan protokol.
Tanpa teknik penjaga privasi, sistem mungkin perlu mengungkapkan saldo atau jumlah transfer kepada pihak yang memeriksa transaksi.
Dengan bukti tanpa pengetahuan, sistem dapat memberikan bukti bahwa kondisi yang disyaratkan telah terpenuhi. Verifikator memeriksa bukti tersebut tanpa mengetahui nilai tersembunyi secara langsung.
Rayls Enygma menggunakan bukti tanpa pengetahuan Groth16 untuk tujuan ini.
Ada satu perbedaan penting: bukti hanya menetapkan kondisi yang memang dirancang untuk diperiksa oleh sistem kriptografis. Bukti tersebut tidak serta-merta membuktikan bahwa perjanjian bisnisnya sah, bahwa para pihak dapat dipercaya, atau bahwa transaksi mematuhi setiap hukum.
Sederhananya, bukti tanpa pengetahuan dapat membantu memverifikasi keabsahan transaksi tanpa mengungkapkan data privat di baliknya.
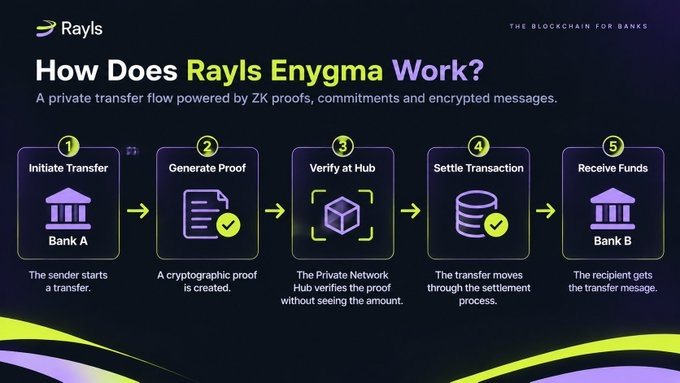
Bagaimana Cara Kerja Rayls Enygma?
Rayls Enygma menggabungkan bukti tanpa pengetahuan, komitmen kriptografis, dan pesan terenkripsi untuk mendukung transfer privat.
Berikut alur dasarnya.
Langkah 1: Pengirim memulai transfer.
Sebuah institusi memulai transfer melalui infrastruktur Rayls-nya. Sistem menyiapkan informasi yang diperlukan untuk memproses transaksi.
Langkah 2: Bukti kriptografis dibuat.
Sistem membuat bukti yang menunjukkan bahwa kondisi transaksi terkait telah terpenuhi. Pemeriksaan ini mencakup kondisi terkait saldo yang mencukupi dan perubahan saldo yang valid.
Langkah 3: Bukti diajukan untuk diverifikasi.
Private Network Hub dapat memverifikasi bukti kriptografis tanpa perlu membaca jumlah transfer yang disembunyikan.
Langkah 4: Transaksi melewati proses penyelesaian.
Hub mencatat informasi transaksi dan komitmen yang relevan. Alur transfer mencakup tahap tertunda dan finalisasi, sehingga tidak tepat jika dikatakan bahwa setiap transfer langsung diselesaikan setelah bukti diverifikasi.
Langkah 5: Institusi penerima memproses pesannya.
Penerima yang dituju dapat mengakses pesan terenkripsi yang ditujukan kepadanya dan memproses transfer melalui infrastrukturnya sendiri.
Hal pentingnya adalah jaringan dapat memverifikasi kondisi transaksi tertentu tanpa setiap peserta menerima informasi keuangan privat yang mendasarinya.
Beginilah verifikasi kriptografis dan privasi transaksi dapat bekerja bersama.
Apa Itu Komitmen Pedersen, dan Mengapa Diperlukan?
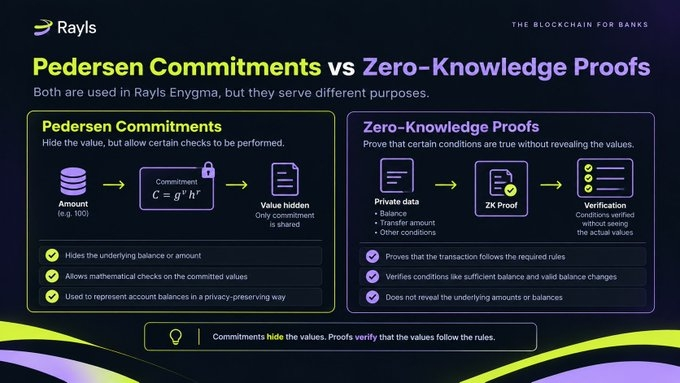
Bukti tanpa pengetahuan hanyalah salah satu bagian dari sistem. Rayls Enygma juga menggunakan komitmen Pedersen untuk merepresentasikan nilai saldo tanpa mengungkapkan jumlahnya secara langsung.
Komitmen dapat dipahami sebagai representasi kriptografis dari suatu nilai. Komitmen menyembunyikan nilai yang mendasarinya, sekaligus memungkinkan sistem melakukan pemeriksaan tertentu terhadap data yang dikomitmenkan.
Bayangkan transfer dari Bank A ke Bank B.
Saldo Bank A perlu berkurang, sementara saldo Bank B perlu bertambah. Sistem harus memastikan bahwa perubahan saldo mengikuti aturan yang ditetapkan dan transfer tersebut tidak menciptakan token begitu saja.
Komitmen membantu menjaga kerahasiaan nilai yang mendasarinya. Bukti tanpa pengetahuan kemudian dapat menunjukkan bahwa kondisi saldo yang relevan telah terpenuhi.
Kedua teknik ini memiliki peran yang berbeda:
• Komitmen Pedersen: membantu menyembunyikan nilai yang mendasarinya.
• Bukti tanpa pengetahuan: membantu menunjukkan bahwa kondisi tertentu telah terpenuhi tanpa mengungkapkan nilai privat.
Kedua teknik ini tidak boleh disamakan dengan enkripsi. Komitmen dan bukti digunakan untuk representasi serta verifikasi kriptografis, sedangkan enkripsi melindungi informasi dari akses tanpa izin.
Ada satu hal lagi yang penting: klaim privasi harus dibatasi pada operasi yang tercakup dalam implementasi. Dokumentasi Rayls menunjukkan bahwa jumlah mint dan burn dapat terlihat di Hub, jadi tidak tepat jika diklaim bahwa semua jumlah disembunyikan dalam setiap jenis operasi.
Apakah Ini Berarti Tidak Ada yang Bisa Melihat Transaksi?
Tidak. Ini adalah salah satu hal terpenting yang perlu dipahami tentang Rayls Enygma.
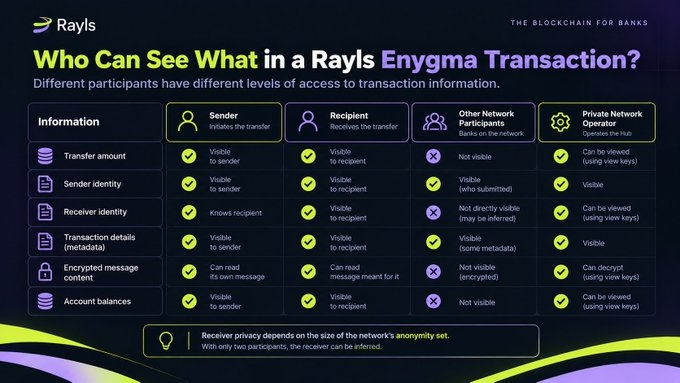
Privasi bukan berarti setiap informasi disembunyikan dari semua orang. Tingkat akses setiap peserta berbeda-beda.
Peserta jaringan lainnya
Mereka tidak dapat membaca secara langsung jumlah transfer yang disembunyikan dari data kriptografis. Namun, detail transaksi tertentu dan informasi peserta mungkin tetap terlihat.
Pengirim
Pengirim mengetahui transaksi yang dimulainya, termasuk detail yang diperlukan untuk melakukan transfer.
Penerima
Penerima yang dituju dapat mengakses pesan yang diperuntukkan baginya dan memproses transfer masuk.
Operator Private Network
Menurut desain Enygma yang terdokumentasi, operator dapat mendekripsi transfer menggunakan pengaturan view key yang relevan. Artinya, operator belum tentu tidak mengetahui seluruh informasi transaksi privat.
Privasi penerima juga memiliki batas. Pengirim terlihat oleh pengamat Hub, dan identitas penerima mungkin dapat disimpulkan bergantung pada jumlah peserta dalam set anonimitas. Jika hanya ada dua peserta, anonimitas penerima pada praktiknya tidak ada.
Kemampuan operator untuk melihat transfer juga perlu dibedakan dari kemampuannya untuk membelanjakan dana. Akses view key saja tidak memberikan kewenangan untuk membelanjakan dana seperti yang diberikan oleh spend key institusi.
Jadi, saat mengevaluasi blockchain yang menjaga privasi, kita perlu mengajukan tiga pertanyaan terpisah:
Informasi apa yang disembunyikan? Informasi apa yang tetap terlihat? Dan peserta mana yang berwenang mengakses data yang mendasarinya?
Apa Artinya bagi Blockchain Institusional?
Institusi keuangan perlu memverifikasi transaksi tanpa memaparkan informasi keuangan sensitif kepada institusi lain secara tidak perlu.
Bukti tanpa pengetahuan dan komitmen kriptografis menawarkan salah satu cara untuk mengatasi tantangan ini. Rayls Enygma menggabungkan teknik-teknik ini dengan pesan terenkripsi dan infrastruktur yang dioperasikan institusi untuk mendukung transfer token privat.
Namun, alat-alat ini tidak menyelesaikan setiap masalah keamanan atau kepatuhan.
Bukti kriptografis yang valid tidak serta-merta membuktikan bahwa para pihak dapat dipercaya, bahwa perjanjian bisnisnya sah, atau bahwa perangkat lunaknya bebas dari kerentanan. Hal-hal tersebut memerlukan kontrol tambahan, tata kelola, dan perlindungan operasional.
Privasi juga bergantung pada implementasinya. Metadata transaksi mungkin tetap terlihat, operasi tertentu dapat mengungkapkan jumlah, dan operator yang berwenang mungkin memiliki akses ke informasi yang tidak dapat dilihat peserta lain.
Itulah sebabnya privasi tidak seharusnya dinilai hanya berdasarkan satu klaim bahwa sebuah blockchain bersifat “privat”.
Pertanyaan yang lebih bermanfaat adalah:
• Apa tepatnya yang dapat diverifikasi oleh jaringan?
• Detail transaksi mana yang tetap rahasia?
• Siapa yang dapat mengakses informasi yang mendasarinya?
• Apa yang terjadi ketika sistem perlu mendukung audit atau pengawasan?
Memahami batasan-batasan ini sangat penting saat mengevaluasi infrastruktur keuangan yang menjaga privasi.
Inti utamanya: bank dapat membuktikan bahwa suatu transaksi memenuhi aturan yang ditetapkan tanpa mengungkapkan seluruh data di baliknya. Namun, memahami apa yang disembunyikan, apa yang diverifikasi, dan siapa yang dapat mengakses informasi sama pentingnya dengan bukti itu sendiri.