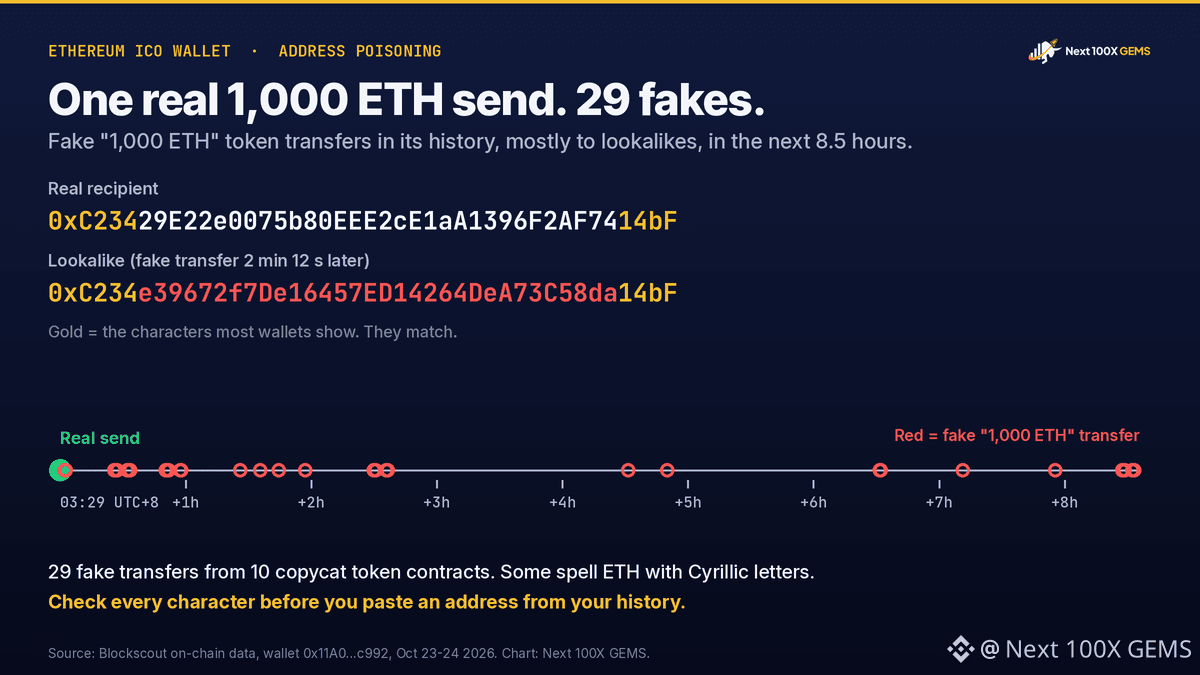
Sebuah dompet ICO Ethereum mengirim 1.000 ETH, senilai sekitar $2,38 juta, pada hari Jumat. Dua menit 12 detik kemudian, penipu mulai memalsukan transfer yang sama di riwayat transaksinya.
Lookonchain menandai pengirimnya sebagai pembeli ICO yang memperoleh 100.000 ETH dengan harga $0,31 per ETH dan menyebut transaksi itu sebagai penjualan. Dengan harga tersebut, 1.000 ETH itu bernilai $310. Dompet itu masih menyimpan 11.348,88 ETH, senilai sekitar $27 juta dengan harga $2.382 per ETH.
Kami memeriksa riwayat dompet tersebut. Transfer yang sebenarnya dikirim ke alamat yang diawali 0xC234 dan diakhiri 14bF pada 24 Okt pukul 03.29 UTC+8. Dalam 8,5 jam berikutnya, 29 transfer token palsu "1.000 ETH" masuk ke riwayatnya dari 10 kontrak token tiruan; beberapa di antaranya mengeja ETH dengan huruf Kiril. Sebanyak 28 transfer mengarah ke alamat mirip yang diawali 0xC2 dan diakhiri 14bF. Tiga alamat mirip lainnya mengirim 0 atau 0,000000001 ETH ke dompet itu, sehingga transaksi tersebut juga muncul di daftar transaksi biasanya.
Taktiknya adalah berharap pemilik dompet menyalin alamat dari riwayat transaksi terbaru lain kali, lalu memilih alamat palsu. Dompet yang sama juga menjadi sasaran alamat-alamat mirip setelah mengirim 106 ETH pada 30 Sep.
Jika Anda menyalin alamat dari riwayat transaksi, periksa setiap karakternya, atau kirim hanya ke alamat yang sudah tersimpan di buku alamat.
$ETH
#Ethereum #AddressPoisoning
Bukan nasihat keuangan. Lakukan riset sendiri.