


Pada 22 Oktober 2026, jutaan peretas mencoba memanfaatkan dua kerentanan besar di PHP. Pemerintah dan perusahaan harus menonaktifkan beberapa sistem daring sementara tim ahli bergegas menerapkan patch darurat. Hal ini menunjukkan betapa sedikitnya waktu yang kini dimiliki para spesialis keamanan siber untuk mengatasi kerentanan serius.
Dua bug dengan skor 9,2 yang dapat membuat server jatuh ke tangan penyerang
Kerentanan yang secara kolektif dikenal sebagai PHP2Shell ini dilacak dengan kode CVE-2026-109618 dan CVE-2026-109619. Keduanya memiliki skor tingkat keparahan kritis sebesar 9,2 dari 10. Pada 21 Oktober 2026, PHP merilis empat perbaikan untuk versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35.
NCSC Inggris menyatakan bahwa bug tersebut dapat merusak memori internal PHP. Dalam kondisi tertentu, penyerang dapat menjalankan kode tanpa perlu masuk ke sistem. Wiz juga menunjukkan bagaimana data sensitif, termasuk kata sandi dan kunci API, dapat bocor dari memori.
Menurut W3Techs, PHP digunakan oleh 69,3% situs web yang bahasa sisi servernya dapat diidentifikasi. Angka ini menunjukkan luasnya penggunaan PHP, bukan jumlah situs yang disusupi.
Jeda antara perbaikan dan eksploitasi makin singkat
Frontier AI membantu para peneliti merangkai eksploit untuk kerentanan yang telah tersembunyi di PHP selama bertahun-tahun. Cryptopolitan melaporkan bahwa patch dirilis sehari lebih cepat dari jadwal setelah detail teknisnya bocor.
Tanda-tanda serangan sudah terlihat sebelum ada serangan yang dilaporkan. Pada 17 Oktober 2026, empat hari sebelum pengungkapan, AWS mengidentifikasi upaya tersebut di log honeypot MadPot miliknya. Belum diketahui apakah serangan itu berhasil. Kepala keamanan AWS, CJ Moses, memperingatkan bahwa penyerang yang menggunakan AI dapat membuat ancaman dalam hitungan jam, bahkan menit, setelah pengungkapan.
Ribuan upaya penyelidikan berubah menjadi jutaan dalam sehari
Matthew Prince, CEO Cloudflare, mengungkapkan bahwa ribuan upaya dilakukan dalam 10 jam menjelang pengungkapan pada 21 Oktober. Tak sampai 45 menit setelah itu, jumlah upaya melonjak hingga puluhan ribu. Hanya dalam dua jam berikutnya, jumlah upaya menembus ratusan ribu. Tak lama kemudian, jumlahnya mencapai jutaan. Ini adalah upaya serangan, bukan insiden pembobolan yang telah dikonfirmasi.
Cloudflare telah memasang perlindungan firewall, tetapi itu bukan pengganti pemasangan patch.
Pada 22 Oktober, Reuters melaporkan penangguhan layanan sebagai langkah pencegahan di Nomura, Mitsubishi UFJ, ANA, East Japan Railway, dan Orange. Situs web pemerintah juga sempat tidak dapat diakses di Finlandia, Belanda, dan Prancis.
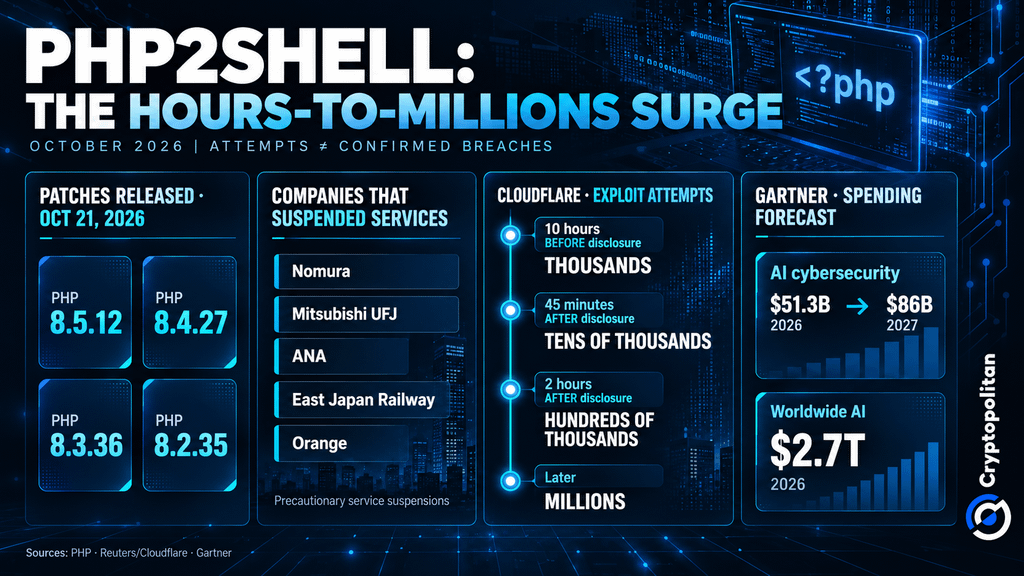 Linimasa Serangan PHP2Shell: Jutaan Upaya Eksploitasi, Patch PHP, dan Belanja AI
Menemukan setiap instalasi PHP adalah bagian yang sulit
PHP bisa tersembunyi di dalam perangkat yang jarang terpikirkan oleh administrator untuk diperiksa. Inventaris NCSC Belanda mencakup produk pihak ketiga yang sedang ditinjau, termasuk produk Fortinet. Searchlight Cyber merilis pemindai untuk mengidentifikasi host yang rentan. Pemindai ini sengaja menguji kehabisan memori, jadi penggunaannya perlu dilakukan dengan hati-hati.
Direktur eksekutif PHP Foundation, Elizabeth Barron, mengatakan kepada WIRED:
Sepengetahuan kami, belum ada upaya eksekusi kode jarak jauh yang berhasil.
Ke mana belanja keamanan sudah mengarah
Proyeksi Gartner pada 16 September memperkirakan belanja keamanan siber AI global mencapai $51.3 miliar pada 2026 dan hampir $86 miliar pada 2027. Gartner memproyeksikan belanja AI global sebesar $2.7 triliun pada 2026.
PHP2Shell tidak menyebabkan biaya yang diproyeksikan itu. Sebaliknya, kasus ini menjadi gambaran jelas tentang pentingnya perusahaan mengetahui perangkat lunak yang mereka gunakan, segera memasang patch untuk kerentanan, dan mendeteksi ancaman jauh sebelum dampak merusaknya terasa.
Jika Anda membaca ini, berarti Anda sudah selangkah lebih maju. Tetaplah di depan dengan buletin kami.