

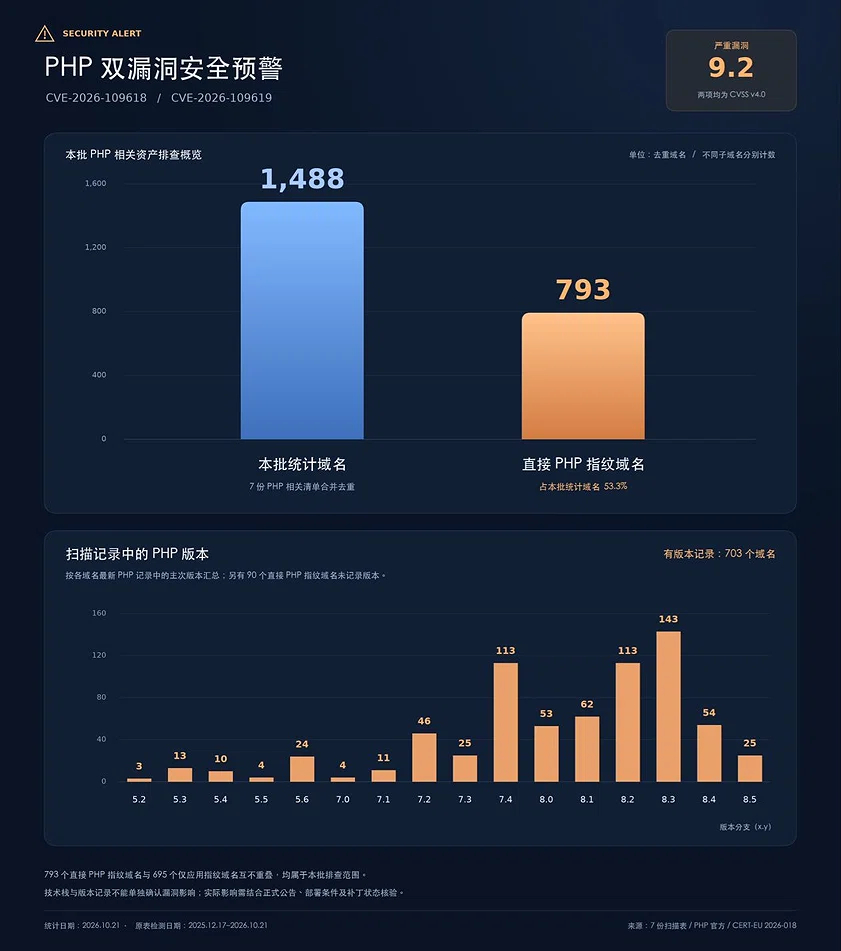
SlowMist 刚扫了一遍币圈:1,488 个域名,793 个直接暴露 PHP 指纹,超过一半。版本更扎心:7.4、8.2、8.3 占大多数,其中 7.4 官方 2022 年就停支持了。
先说清:暴露指纹不等于已被攻破——翻译成人话,SlowMist 扫出来了,安不安全,自求多福。
这洞的级别:两个 CVE,CVSS 9.2,不用登录就能远程执行代码。PHP 撑着全网约 70% 的网站,昨晚荷兰数字身份服务、法德政府网站、维基百科集体下线,日本首相亲自发帖催补丁。
时间线最魔幻:2024 年审计就发现了苗头,但没人能证明可利用,修复拖到基金会自认「结构性失败」——人手不够、决策扯皮。2026 年 8 月,研究员带着 AI 重审,两天找到攻击路径;两个多月、一万多行补丁,原定今天发,因消息提前泄露,昨晚被迫抢跑,在野利用已经出现。
补一句防杠:纯 AI 自动扫描此前扫过 PHP,全都空手。挖穿它的是懂行的人 + AI——AI 把武器化的成本,打到了地板价。
币圈这边:Coinbase 说扫过没事,BitGo 说不受影响,CZ 提醒小心,Cardano 的 Intersect 直接把会员区下线了。都在说「我查了」,没人敢说「这行业安全了」。
这事对币价冲击约等于零,但真相难看:你交易的平台、连的 DeFi 前端,底层可能跑着五年前没人升级的代码。会修底层的人还是那几百个,找漏洞的成本却被 AI 打穿了。
红皇后赛跑:跑得再快也只是留在原地。而停下来的,就是靶子。