

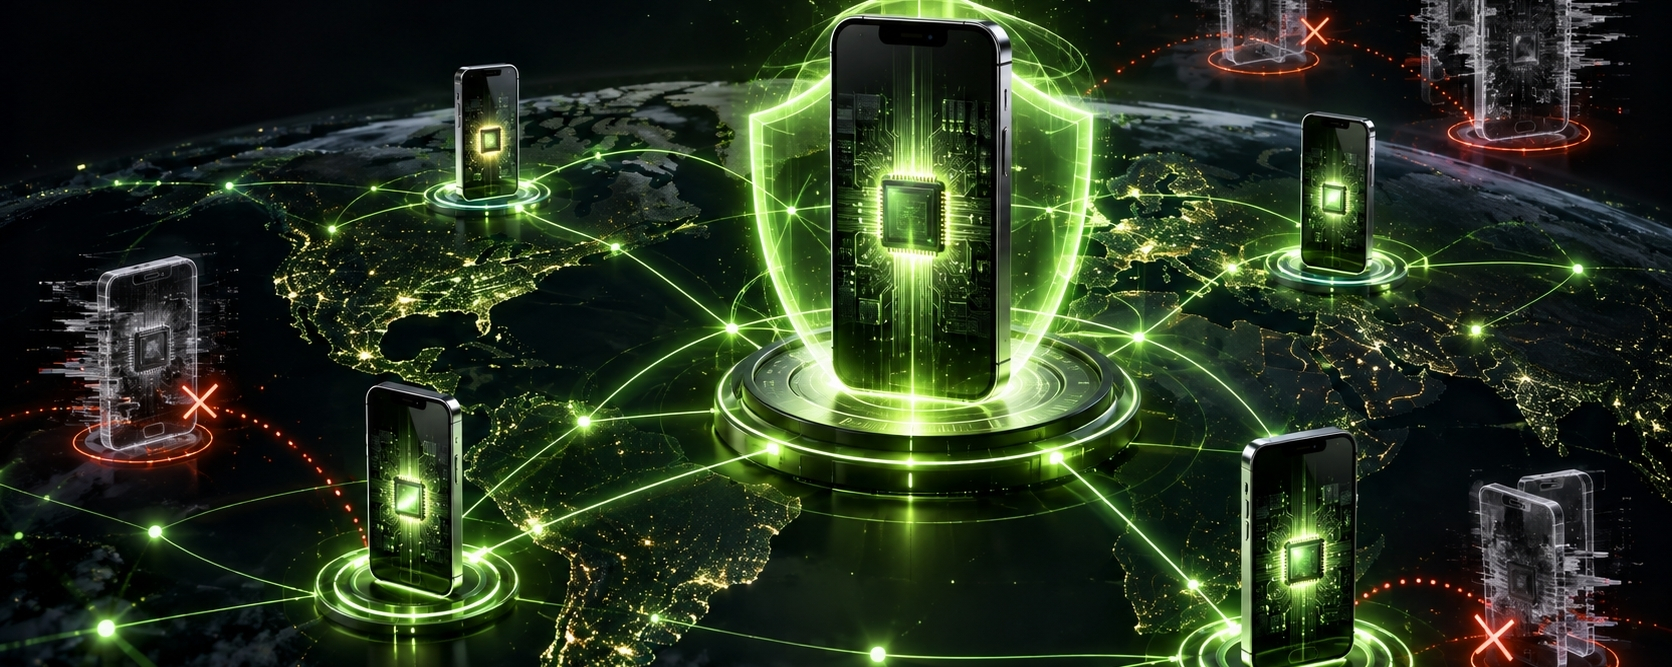

最近在看 Acurast 的网络数据时,33.5 万台手机、覆盖 175 个以上国家,确实很容易让人第一眼就注意到。
但冷静下来想一想,我更关心的其实不是“有多少台”,而是另一个问题:这些手机都是真的吗?
这不是故意挑刺。DePIN 网络只要涉及算力激励,就绕不开模拟器、批量虚假设备和伪造在线心跳。如果一个脚本也能假装成几十台手机持续领取奖励,那么再漂亮的节点数据,最后都可能变成没有实际计算能力的数字。
Acurast 对这个问题的处理,比我一开始想象得更严格。
手机加入网络时,需要通过 Android 的 Google Key Attestation 或 iPhone 的 Apple App Attest。简单理解,就是由手机内部受硬件保护的安全模块出具证明,确认设备是真实手机,系统没有被篡改,同时也没有 Root 或越狱。开发者的任务只有通过这一步,才能被发送到设备上运行。
不过,真正关键的并不是“注册时检查一次”。
部分旧设备使用的证明密钥,可能由同一批次甚至同一型号的手机共享。一旦厂商密钥泄露,攻击者就有机会让服务器或模拟器伪装成真实手机,甚至复制出大量相同身份。表面上看,这些设备的证明格式依然正确,如果网络不继续检查密钥撤销状态,就很难发现问题。
所以 Acurast 会持续核验设备证明。被 Google 或 Apple 撤销的密钥,对应设备会从 Processor 池中移除,不能再接收计算任务,也无法继续获得相关奖励。
这套机制并不是完全没有代价。
如果某一批旧手机共用的密钥被撤销,即使其中有些设备属于正常用户,也可能一起受到影响。用户可以尝试恢复出厂设置、升级官方系统、锁定 Bootloader 后重新接入,但不保证一定能够解决。Acurast 也不能简单地为“看起来正常”的设备开白名单,因为一旦接受被撤销的证明,伪造设备也会跟着进来。
我反而觉得,这种不太完美的地方值得说清楚。安全机制真正有价值的地方,不是宣称自己绝对不会出问题,而是在发现风险以后,愿不愿意牺牲一部分表面上的节点数量,继续维护网络里算力的真实性。
这件事也和 $ACU 的激励体系有关。Compute Provider 获得奖励的前提,应该是提供真实设备和真实计算,而不是运行一个只会上报在线状态的脚本。虚假节点越少,开发者购买到的算力越可信,网络奖励也越有可能流向真正提供资源的人。
以前看 DePIN,我也会下意识先比较谁的节点更多。现在我觉得,几十万台能够被持续验证的设备,可能比几百万个无法证明真假的账号更有意义。
节点数量和节点可信度之间,你会更看重哪一个?
本文仅为个人对项目机制的观察与分享,不构成任何投资建议。