


Pengendali pendingin yang diretas semalam di ratusan supermarket Prancis menggunakan firmware usang, kata Danfoss. Para penyerang menaikkan suhu lemari pendingin hingga 50 derajat Celsius, sehingga toko-toko terpaksa membuang persediaan makanan segar dan beku.
Sumber yang dekat dengan Perdana Menteri Sebastien Lecornu mengatakan bahwa badan keamanan siber Prancis, ANSSI, telah menemukan kerentanan pada perangkat lunak dari Danfoss. Sumber tersebut mengatakan badan itu sudah menghubungi vendornya.
Danfoss menyebut pengendali lawas AK-SM800 dan AK-SC355
Produsen asal Denmark, Danfoss, mengatakan bahwa mereka “mengetahui adanya insiden di Prancis yang berdampak pada sejumlah kecil sistem manajemen pendingin.” Perusahaan itu menyebut dua lini produk, AK-SM800 dan AK-SC355.
Sebagian besar perangkat keras yang terdampak merupakan peralatan lama yang “tidak lagi menerima pembaruan perangkat lunak atau keamanan,” kata perusahaan tersebut. Unit-unit yang terdampak dilaporkan menjalankan perangkat lunak pengendali yang dibuat sebelum versi 4.
Danfoss mengatakan sistem yang terdampak “menjalankan firmware yang sudah usang.” Perusahaan itu juga mengatakan bahwa mereka “telah lama menyarankan pelanggan untuk memperbarui sistem yang masih didukung dengan firmware terbaru dan memigrasikan sistem lama ke solusi generasi terbaru.”
Ruang pendingin dan lemari pendingin di sebuah supermarket dikendalikan melalui satu panel yang saling terhubung. Panel tersebut mengatur suhu dan siklus pencairan bunga es, yaitu jeda singkat saat peralatan memanas untuk mencairkan es.
Tampaknya para penyerang mengambil alih fungsi pencairan bunga es dan menjalankannya tanpa henti pada suhu 50 derajat.
Pada Agustus 2026, Team82 dari Claroty menerbitkan penelitian tentang Danfoss AK-SM 800A, pengelola sistem yang mengoordinasikan pengontrol pendingin di sebuah fasilitas. Tim tersebut mengungkap tiga kerentanan: CVE-2025-41450, celah autentikasi yang dapat dilewati menggunakan kata sandi tersembunyi berdasarkan tanggal saat ini; CVE-2025-41451, injeksi perintah pada konfigurasi peringatan email yang memungkinkan eksekusi kode jarak jauh setelah masuk; dan CVE-2025-41452, injeksi konfigurasi Nginx yang dapat menyebabkan penolakan layanan.
Danfoss menambal celah tersebut dalam firmware R4.3.1. Para peneliti juga menemukan ribuan antarmuka manajemen serupa yang terekspos ke internet publik.
Belum ada hubungan yang terkonfirmasi antara penelitian itu dan serangan pekan ini.
Pemilik Intermarché menyebut 150 gerai terdampak selama enam jam
Les Mousquetaires, pemilik Intermarché, mengatakan kulkas di sekitar 150 gerainya berada pada suhu 50 derajat selama enam jam semalam. Semua makanan yang terdampak dibuang untuk mencegah risiko kesehatan, kata grup tersebut.
Di sebuah gerai Intermarché di pusat kota Paris, para pegawai membuang gerobak demi gerobak makanan yang telah mencair ke tempat sampah besar. Es krim yang meleleh tumpah ke trotoar.
Carrefour mengatakan 80 supermarketnya terdampak dan sebagian besar dari 6.000 gerainya tidak terkena. Monoprix, yang memiliki sekitar 490 toko di Prancis, mengatakan 5% gerainya terdampak.
Menyerang peralatan yang sangat penting untuk menjaga kesegaran produk dan menyediakan makanan bagi konsumen Prancis “sangat serius dan belum pernah terjadi sebelumnya,” tulis CEO Coopérative U Dominique Schelcher di X.
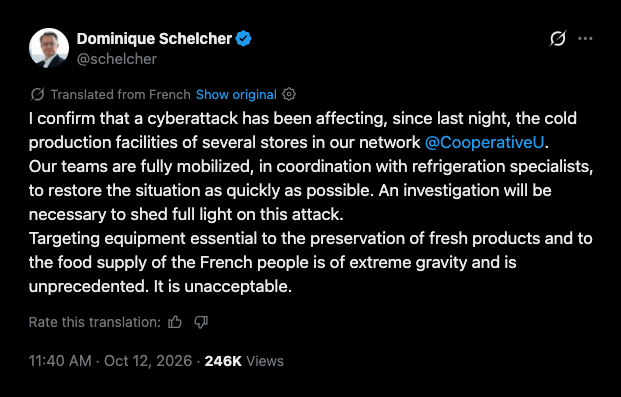 CEO Coopérative U Dominique Schelcher mengonfirmasi serangan tersebut dalam unggahan di [X](https://x.com/schelcher/status/2109564928881308012) pada 12 Oktober 2026, seperti yang ditampilkan dalam terjemahan bahasa Inggris X.
Thierry Cotillard, CEO Intermarché, memperkirakan potensi kerugian di seluruh negeri mencapai puluhan juta euro hanya dalam satu hari. Jaksa Paris membuka penyelidikan atas apa yang mereka sebut sebagai serangan berskala besar.
Serangan juga menghantam Spanyol, Portugal, Polandia, Jerman, dan Belgia, kata Felix Aime, analis ancaman di Sekoia.
Awal tahun ini, Cryptopolitan melaporkan bahwa otoritas pajak Prancis mengalami kebocoran data yang mengakibatkan hilangnya data sekitar 700.000 wajib pajak. Kemudian, pemerintah mengumumkan akan mempekerjakan perusahaan AI berdaulat seperti Mistral, bukan OpenAI, untuk memeriksa kelemahan pada sistem publik.
Jika Anda membaca ini, Anda sudah selangkah lebih maju. Tetaplah di depan dengan buletin kami.