Saat ini semua orang membicarakan situasi yang terjadi di sekitar Ledger. Namun, apa yang sebenarnya terjadi dan bagaimana melindungi diri ke depannya?
Sejak 9 Oktober 2026, tercatat penarikan dana secara massal dari dompet pengguna Ledger di Asia Tenggara (terutama Indonesia, Malaysia, dan Filipina). Perkiraan kerugian on-chain berkisar antara ~$71–86 juta hingga ~$93 juta dari ratusan alamat (BTC, ETH, USDT, dan lainnya).
Semua korban membeli perangkat dari satu reseller resmi, CryptoBilis. Ledger sedang menyelidiki insiden ini, telah menangguhkan penjualan melalui distributor tersebut, dan mengonfirmasi bahwa implan perangkat keras tanpa izin ditemukan di salah satu perangkat milik korban. Perusahaan menyatakan bahwa infrastruktur, sistem, dan layanan Ledger tidak disusupi.
Cara kerja serangan (versi utama)
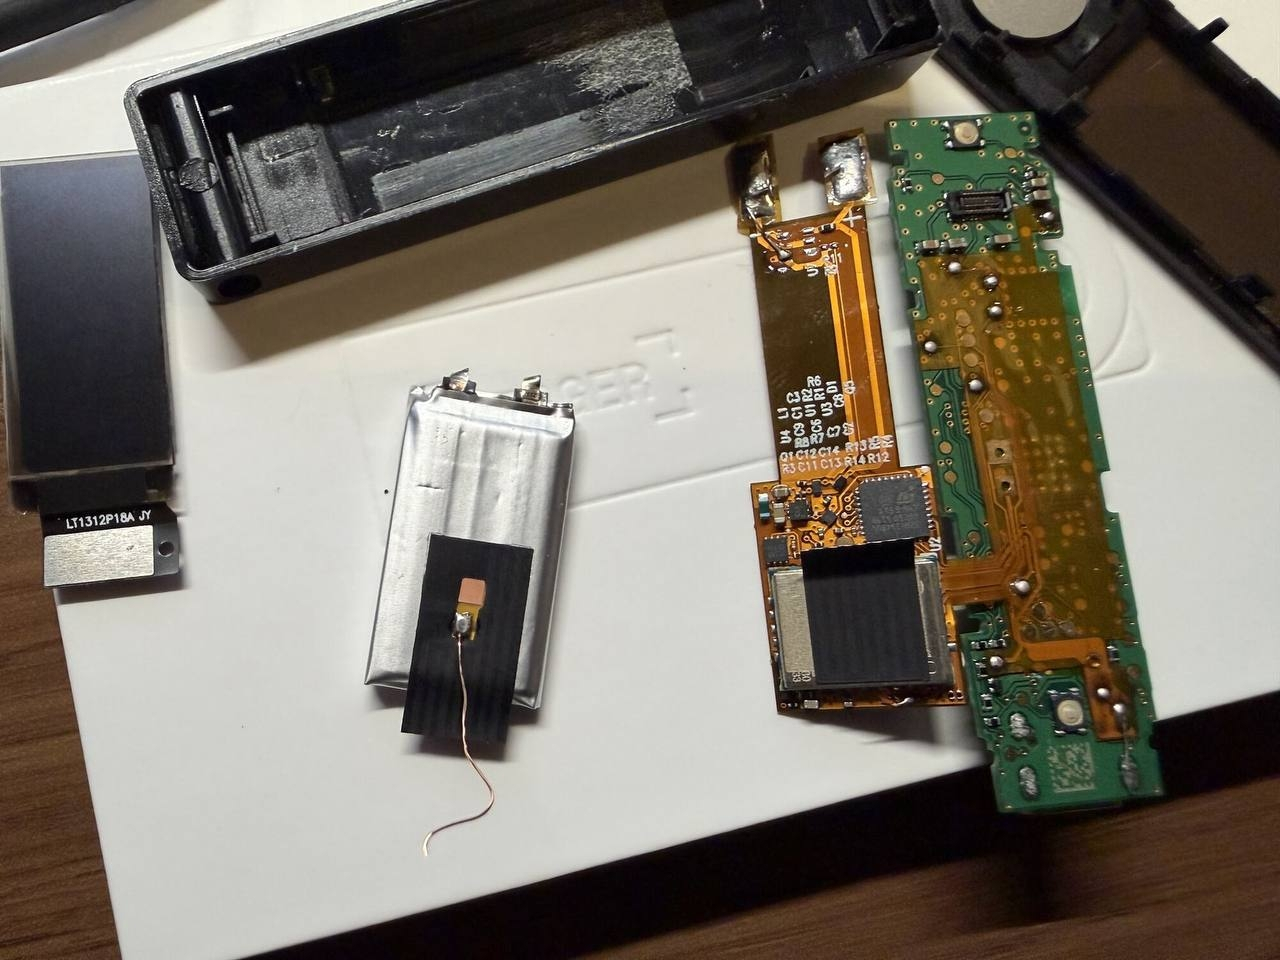
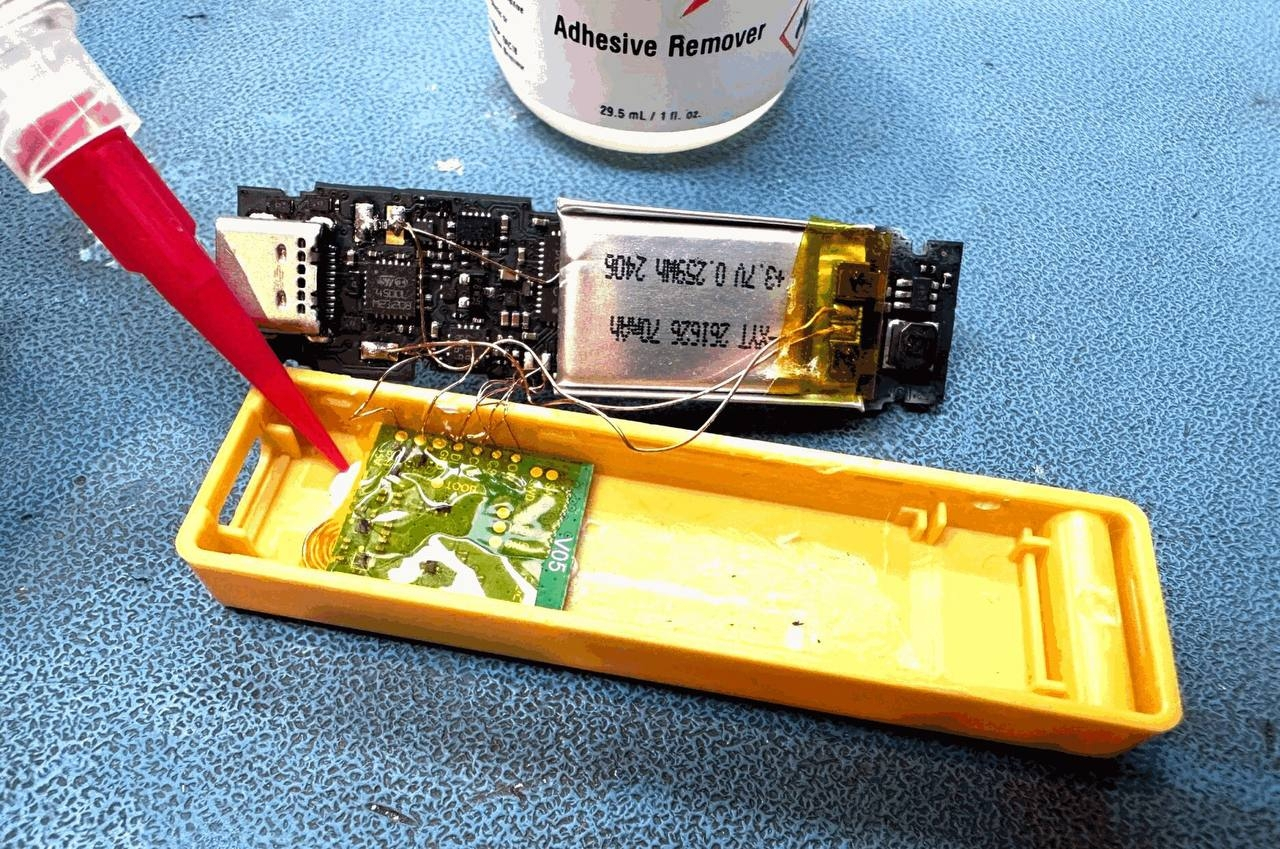
Di dalam perangkat «asli» (dengan plastik segel yang masih utuh) tersembunyi modul tambahan (sering kali di bawah layar, menggantikan bantalan):
- mikrokontroler + modem LTE/4G + eSIM + antena;
- membaca frasa seed (24 kata) yang ditampilkan di layar saat pengaturan pertama;
- mengirimkannya kepada penyerang melalui jaringan seluler.
Secure Element tetap asli, sehingga Genuine Check berhasil. Perangkat berfungsi normal sampai seed dicuri. Setelah itu, penyerang cukup memulihkan dompet menggunakan frasa yang dicuri dan menguras seluruh aset.
Perangkat modifikasi serupa (dengan Wi-Fi/Bluetooth atau modul seluler) juga pernah ditemukan sebelumnya (2025–2026), termasuk di marketplace Tiongkok dan lainnya.
Tips untuk melindungi aset dari kehilangan
1. Beli hanya langsung
Hanya melalui situs resmi ledger.com atau reseller resmi tepercaya yang tercantum dalam daftar resmi. Hindari Amazon, AliExpress, toko lokal, penawaran «murah», dan perantara apa pun, terutama di Asia Tenggara.
2. Saat menerima perangkat, periksa
- Kemasan utuh, plastik segel belum dibuka.
- Lembar Pemulihan masih kosong (kata-kata tidak boleh pernah ditulis sebelumnya).
- Saat pertama kali dinyalakan — muncul sapaan dan tawaran untuk membuat seed baru (bukan «sudah disiapkan»).
- Jalankan Genuine Check di aplikasi resmi Ledger Live / Ledger Wallet.
Ingat: Genuine Check tidak mendeteksi implan fisik jika Secure Element-nya asli.
3. Jika Anda membeli dari CryptoBilis (atau penjual yang mencurigakan) dalam 90 hari terakhir
- Jangan inisialisasi perangkat jika Anda belum pernah menyalakannya.
- Jika perangkat sudah disiapkan dan dana sudah dipindahkan — segera buat seed baru di perangkat **baru** (yang dibeli langsung dari Ledger), lalu pindahkan semua aset ke sana. Anggap seed lama telah disusupi.
4. Jangan pernah memasukkan frasa seed
Baik di aplikasi, situs web, atas permintaan «dukungan», maupun melalui kode QR dalam email/paket. Ledger tidak pernah meminta 24 kata.
5. Langkah tambahan
- Gunakan passphrase (kata ke-25) — ini sangat meningkatkan keamanan.
- Simpan seed secara offline (di logam, brankas), jangan pernah dalam bentuk digital.
- Untuk jumlah besar, pertimbangkan tanda tangan multipihak atau beberapa perangkat.
- Ikuti hanya saluran resmi Ledger. Saat ini sedang berlangsung kampanye phishing yang memanfaatkan berita ini.
- Jika ada kecurigaan sekecil apa pun — bongkar perangkat (atau serahkan kepada spesialis) dan bandingkan dengan foto resmi bagian dalam perangkat.
Kesimpulan utama: masalahnya bukan pada Ledger itu sendiri (kriptografi dan Secure Element berfungsi dengan baik), melainkan pada rantai pasokan. Keutuhan fisik perangkat dan sumber pembeliannya kini sangat penting.$BTC