

#xrpledgerpatchesxrpcreationbug
Sebuah bug yang tersembunyi dalam kode era 2015 tak tersentuh selama setiap $XRP pasar bullish, setiap kehancuran, setiap berita utama. Lalu dua peneliti menemukannya. Inilah yang sebenarnya dipertaruhkan, dan betapa dekatnya celah itu menjadi masalah.
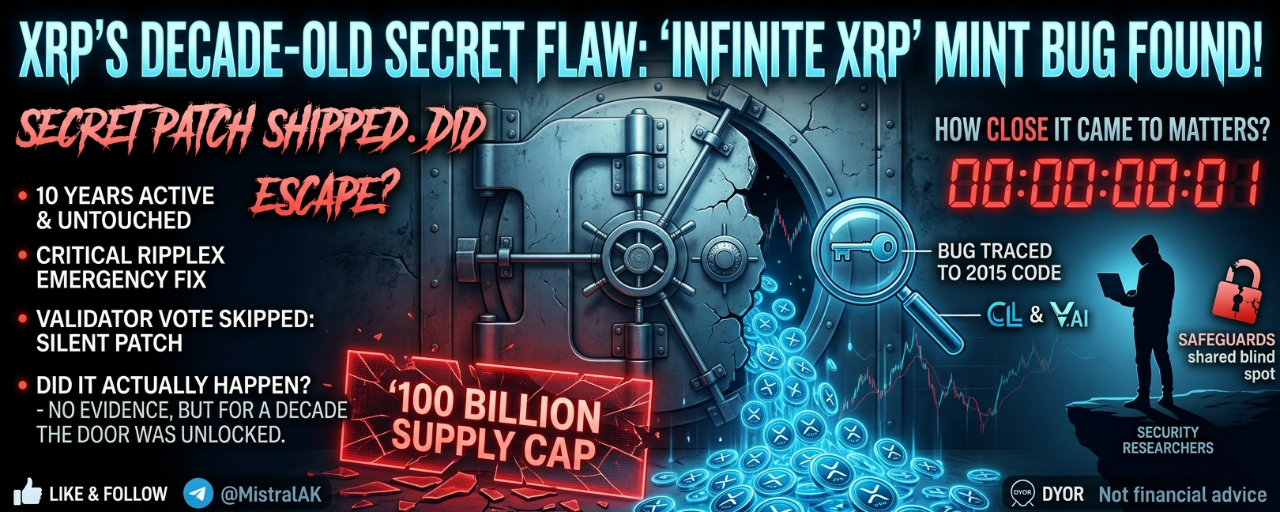
Di suatu tempat dalam $XRP kode penyelesaian Ledger yang berusia satu dekade, satu kesalahan perhitungan diam-diam berpotensi merusak satu janji yang menjadi sandaran setiap pemegang: bahwa jumlah XRP tidak akan pernah melebihi 100 miliar. Tidak lebih. Tidak akan pernah. Pada 9 Oktober 2026, RippleX akhirnya memberi tahu dunia tentang apa yang telah diperbaiki diam-diam tiga minggu sebelumnya—sebuah celah yang, jika ditemukan orang lain lebih dulu, bisa memungkinkan mereka menciptakan XRP yang dapat dibelanjakan begitu saja.
FAKTA UTAMA
▪️ Bug ini berasal dari kode yang ditulis sekitar 2015 — bug tersebut tidak terdeteksi selama kurang lebih satu dekade
▪️ Ditemukan oleh peneliti keamanan Cayden Liao dan Veria AI, lalu dilaporkan melalui Program Bug Bounty resmi XRPL pada 22 September 2026
▪️ RippleX berhasil mereproduksinya dalam 24 jam (23 September) dan segera menaikkan tingkat keparahannya menjadi kritis
▪️ Patch darurat senyap — xrpld 3.4.1 — dirilis pada 25 September, tanpa penjelasan publik tentang apa yang sebenarnya diperbaiki
▪️ Lebih dari 80% validator telah melakukan pembaruan sebelum sebagian besar dunia kripto bahkan tahu ada sesuatu yang perlu diperbarui
▪️ Kisah lengkapnya baru diungkap pada 9 Oktober — dua minggu bungkam sementara perbaikan diam-diam menyebar di seluruh jaringan
MEKANISMENYA: BAGAIMANA XRP BISA DIPALSUKAN
Celah tersebut berada di dalam bursa terdesentralisasi bawaan XRP Ledger, pada kode yang menjumlahkan pembayaran saat transaksi melintasi beberapa penawaran sekaligus. Kode itu menggunakan aritmetika 64-bit tanpa pemeriksaan — jenis aritmetika yang, jika didorong cukup jauh, akan mengalami overflow lalu diam-diam berputar kembali menjadi angka yang jauh lebih kecil.
Inilah bagian yang berbahaya: dalam skenario itu, penjual tetap akan menerima pembayaran penuh, sedangkan pembeli hanya ditagih sebesar jumlah yang telah berputar kembali dan menyusut secara artifisial. Selisih antara jumlah yang seharusnya dibayar dan yang benar-benar dibayar? XRP yang seharusnya tidak pernah ada.
Bahkan mekanisme pengaman pada ledger itu sendiri — pemeriksaan “tidak ada XRP yang dibuat atau dimusnahkan” yang dirancang khusus untuk mendeteksi hal ini — tidak mampu menangkapnya karena dibuat dengan aritmetika rusak yang sama. Sistem alarmnya memiliki titik buta yang sama dengan kerentanannya.
APAKAH INI BENAR-BENAR TERJADI?
Inilah bagian yang paling penting, dan jawabannya cukup melegakan: tidak ada bukti terkonfirmasi, di mana pun dan kapan pun. RippleX hanya membuktikan bahwa eksploitasi itu nyata dengan menjalankannya di server uji terisolasi — sebuah laboratorium, bukan jaringan aktif. XRPL Operations menyatakan tidak menemukan tanda bahwa celah tersebut pernah dieksploitasi di jaringan publik. XRP milik para pemegang tidak dipalsukan. Namun, selama satu dekade, pintunya tidak pernah dikunci.
APAKAH INI BAGIAN DARI SESUATU YANG LEBIH BESAR?
Pertanyaan yang wajar, terutama setelah berita tentang paparan kuantum Bitcoin. Jawaban jujurnya: tidak ada bukti yang menghubungkan keduanya. Jaringannya berbeda, jenis kerentanannya berbeda, dan keduanya ditemukan dengan cara yang sepenuhnya berbeda — risiko Bitcoin sudah diketahui dan berkembang perlahan di masa depan; kasus ini adalah kesalahan aritmetika perangkat lunak lama yang ditemukan melalui proses riset keamanan sebagaimana mestinya. Kesimpulan yang kurang mendebarkan, tetapi lebih akurat: semakin ketat jaringan-jaringan ini diperiksa, semakin banyak masalah lama yang terpendam akan ditemukan.
BAGIAN YANG SEHARUSNYA TETAP MEMBUAT KITA WASPADA
Perubahan XRPL biasanya melalui pemungutan suara amendemen oleh validator — proses yang lambat, transparan, dan digerakkan oleh konsensus. Namun, proses itu dilewati dalam kasus ini. Perbaikannya dirilis sebagai perubahan kode langsung dan diterapkan secara senyap saat operator memperbarui sistem, sementara detail teknisnya ditahan hingga semuanya selesai. Keputusan ini dapat dibenarkan mengingat besarnya risiko — tetapi ini mengingatkan bahwa “percayalah pada proses” memiliki jalur darurat, dan jalur itu digunakan diam-diam sebelum publik sempat menyampaikan pendapat.
YANG PERLU DIPANTAU SEKARANG
▪️ Laporan post-mortem teknis RippleX yang lebih lengkap
▪️ Apakah bagian lain dari basis kode yang berusia satu dekade juga akan diperiksa dengan saksama
▪️ Pemegang individu tidak perlu melakukan apa pun — perbaikan dilakukan di tingkat protokol/validator
KESIMPULAN
Celah yang berpotensi merusak seluruh batas pasokan XRP tetap aktif selama sekitar sepuluh tahun sebelum diketahui siapa pun — dan saat akhirnya ditemukan, celah itu ditambal dan dirahasiakan sebelum publik sempat menyampaikan pendapat. Tidak ada yang dicuri. Tidak ada janji yang dilanggar. Namun, jarak antara “baik-baik saja” dan “krisis” dalam kasus ini lebih tipis daripada yang mungkin dibayangkan kebanyakan pemegang.
Apakah perbaikan cepat dan senyap seperti ini membuat Anda merasa tenang — atau apakah melewati pemungutan suara normal lebih mengganggu Anda daripada bug itu sendiri?
Sumber: pengungkapan RippleX, Program Bug Bounty XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR).
Sukai & Ikuti untuk Analisis Perdagangan Harian & Berita Orang Dalam. @MistralAK