

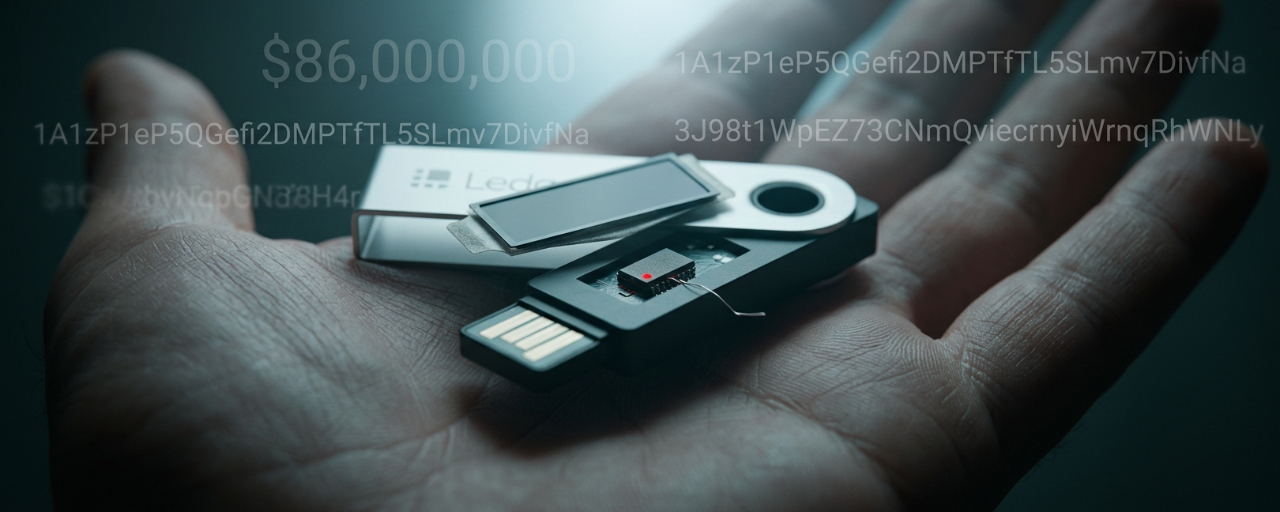

Ringkasan: Pengguna Ledger kehilangan lebih dari 86 juta dolar AS. Perangkat dibeli dari distributor Asia Tenggara CryptoBilis, dan masalahnya terjadi pada tahap pengiriman, bukan pada chip.
Pada malam 9 Oktober, penyelidik blockchain Specter mengeluarkan peringatan di X: ratusan dompet di jaringan Ethereum, Tron, dan Bitcoin dikuras dalam waktu singkat, dengan total kerugian lebih dari 86 juta dolar AS.
Semua dompet yang dicuri memiliki satu kesamaan—penggunanya membeli dompet perangkat keras Ledger melalui distributor Asia Tenggara CryptoBilis dalam 90 hari terakhir.
Dompet perangkat keras dirancang untuk mengunci kunci privat di dalam chip keamanan yang tidak pernah terhubung ke internet. Namun, di antara pengguna yang menjadi korban pencurian kali ini, ada yang menyalin frasa pemulihan dengan tangan di atas kertas dan menyimpannya di brankas; kunci privat mereka tidak pernah didigitalkan. Masalahnya terjadi pada tahap yang lebih awal: sebelum perangkat sampai ke tangan mereka, perangkat itu sudah dimanipulasi.
Chip tambahan di bawah layar
Mantan CEO Mt. Gox Mark Karpelès telah memperingatkan pada 8 Oktober bahwa ada pihak yang menjual perangkat Ledger palsu atau yang telah dimodifikasi dengan kartu SIM tersembunyi. Setelah insiden ini mencuat, ia mengungkap lebih lanjut bahwa sebuah Ledger yang dibelinya dari Malaysia memiliki kemasan luar yang utuh, tetapi di bawah bantalan layar terdapat modul mencurigakan dengan chip kartu SIM.
Kepala keamanan informasi SlowMist, 23pds, menduga jalur serangannya sebagai berikut: frasa pemulihan dibuat di dalam elemen keamanan dan ditampilkan di layar; modul berbahaya menyadap data layar melalui bus SPI, lalu setelah mengumpulkan 24 kata lengkap, mengirimkan frasa pemulihan itu kepada penyerang melalui LTE atau eSIM.
Elemen keamanan dapat mencegah kunci privat dibaca secara langsung, tetapi belum tentu dapat mencegah perangkat keras di sekitarnya menangkap informasi di layar. Chip-nya tidak dibobol; yang dibobol adalah kabel antara chip dan layar.
Kecanggihan serangan ini terletak pada kenyataan bahwa serangan tersebut tidak menantang arsitektur keamanan dompet perangkat keras, melainkan menyusup dari luar arsitektur itu. Pengguna melihat perangkat asli, kemasan utuh, dan proses inisialisasi yang normal, tetapi setiap kata frasa pemulihan yang muncul di layar direkam secara langsung.
Pergantian kepemilikan distributor pada Maret dan sikap bungkamnya
Informasi publik CryptoBilis tampak normal. Perusahaan yang berlokasi di Petaling Jaya, Malaysia, ini merupakan distributor resmi Ledger di Asia Tenggara, dengan cakupan bisnis di Indonesia, Malaysia, dan Filipina.
Namun, setelah insiden ini terungkap, mantan salah satu pendiri Arravind Prabu segera memberikan klarifikasi di X: perusahaan tersebut telah diakuisisi pada Maret tahun ini, dan tim manajemen lama telah melepaskan seluruh kewenangan operasional, manajemen, dan sistem.
Catatan perusahaan menunjukkan bahwa seseorang bernama Jiaming, dengan alamat terdaftar di Provinsi Heilongjiang, Tiongkok, telah memiliki 100% saham CryptoBilis sejak 3 Agustus. Namun, akun media sosial CryptoBilis tetap aktif setelah berpindah tangan, bahkan unggahan terbarunya memamerkan Lamborghini.
Tim lama menjelaskan bahwa, karena klausul kerahasiaan dalam kontrak, transaksi baru dapat diumumkan secara terbuka pada 19 Oktober. Belum ada bukti konkret bahwa perubahan kepemilikan berkaitan langsung dengan pencurian dana dari dompet. Namun, kesamaan waktunya—pergantian kepemilikan pada Maret dan pencurian aset kripto dalam jumlah besar pada akhir September hingga awal Oktober—setidaknya memberi alasan untuk mengajukan pertanyaan: setelah manajemen baru mengambil alih, bagian mana dari rantai pasokan yang berubah?
US$72,9 juta masih berada di alamat milik penyerang
Pemantauan on-chain oleh kepala riset Galaxy menunjukkan bahwa kerugian Bitcoin akibat serangan ini untuk sementara mencapai 213,42 BTC. Saat dana dikonsolidasikan, usia kepemilikan 92% dari dana tersebut di dompet kurang dari 90 hari. Angka ini menunjukkan profil korban yang jelas: sebagian besar adalah pengguna baru yang baru-baru ini memindahkan aset ke perangkat baru.
Data rekonstruksi Bitquery lebih lengkap: 311 dompet dikuras hingga kosong, dengan total sekitar US$92,9 juta, yang melibatkan lima jaringan: TRON, Bitcoin, Ethereum, BNB Chain, dan Polygon. Kerugian di Ethereum sekitar US$42 juta, di Bitcoin sekitar US$17,6 juta, dan dalam USDT sekitar US$16,5 juta.
Hingga saat ini, sekitar US$72,9 juta masih berada di alamat yang dikendalikan penyerang. Sebanyak US$3,1 juta di antaranya telah masuk ke Tornado Cash, sementara sisanya sedang dipindahkan melalui lintas rantai, penukaran, dan pemecahan transaksi secara berlapis. Tether telah membekukan USDT di beberapa alamat terkait, tetapi pembekuan itu dilakukan setelah dana tersebut terpecah.
Di mana batas swakustodi
Pernyataan Ledger disampaikan dengan hati-hati: berdasarkan informasi yang tersedia saat ini, dana yang dicuri hanya berasal dari perangkat yang dijual melalui CryptoBilis. Tidak ada indikasi bahwa infrastruktur keamanan, sistem, atau layanan Ledger telah dibobol. Secara teknis, penilaian ini mungkin akurat. Chip perangkat keras tidak dibobol, server Ledger tidak disusupi, dan Ledger Live tidak dimodifikasi.
Namun, justru inilah hal yang paling perlu diwaspadai. Jika penyerang tidak perlu membobol chip dan hanya perlu mengutak-atik perangkat pada salah satu tahap perjalanan dari pabrik ke tangan pengguna, maka gagasan tentang “keamanan dompet dingin” perlu didefinisikan ulang.
Pengguna dapat memverifikasi apakah perangkat itu asli dan apakah firmware-nya telah dimodifikasi, tetapi mereka tidak dapat memverifikasi apa yang terjadi pada perangkat selama pengiriman.
Ketika batas keamanan meluas dari chip ke logistik, dari kode ke distributor, serta dari teknologi ke kontrak dan perubahan kepemilikan saham, satu-satunya lapisan perlindungan terakhir yang bisa dilakukan pengguna mungkin benar-benar tinggal satu pertimbangan sederhana: setelah menerima perangkat baru, jangan buru-buru memindahkan aset dalam jumlah besar ke sana.
Apa yang perlu diperhatikan selanjutnya
Pengumuman CryptoBilis pada 19 Oktober: setelah klausul kerahasiaan berakhir, apakah manajemen baru akan mengungkap latar belakang pihak pengakuisisi, perubahan proses operasional rantai pasokan, dan tahap mana yang memungkinkan perangkat diutak-atik
Kesimpulan akhir investigasi Ledger: apakah jalur penyisipan perangkat keras akan dikonfirmasi, dan apakah persyaratan baru akan diberlakukan untuk proses pemeriksaan perangkat dari distributor resmi
Perkembangan selanjutnya di alamat penyerang: apakah dana sebesar US$72,9 juta yang masih mengendap akan semakin cepat dipindahkan ke Tornado Cash, dan apakah tindakan pembekuan Tether dapat memulihkan lebih banyak dana
Kejadian sebelumnya, dan kejadian kali ini
Ledger sebelumnya telah mengalami beberapa insiden keamanan: kebocoran data pelanggan pada 2020 berdampak pada lebih dari 1 juta pengguna; serangan rantai pasokan Connect Kit pada 2023 menyebabkan kerugian sekitar US$480.000 hingga US$600.000; dan aplikasi Ledger Live palsu pada April 2026 menyebabkan pencurian sekitar US$9,5 juta. Pelajaran dari setiap insiden mengarah pada kesimpulan yang sama: kekuatan rantai keamanan ditentukan oleh mata rantainya yang paling lemah. Sebelumnya, rantai pasokan perangkat lunak; kali ini, rantai pasokan perangkat keras.
#Ledger #SeranganRantaiPasokan #DompetPerangkatKeras #CryptoBilis #KeamananSwakustodi