


XRP Ledger Menambal Bug yang Dapat Membuat XRP Gratis
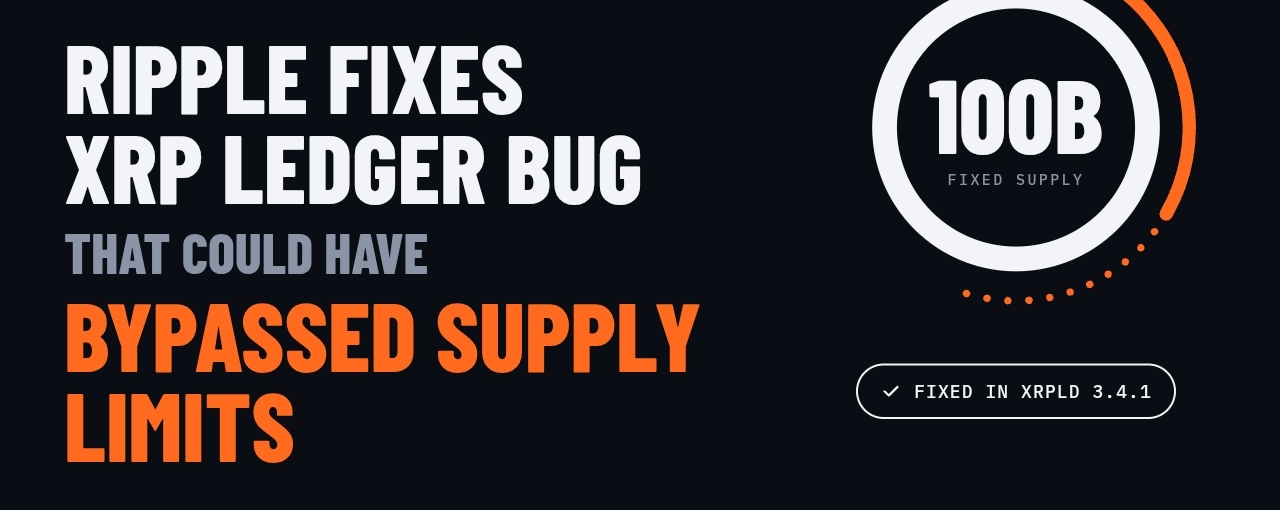
XRP Ledger baru-baru ini mengungkapkan adanya kerentanan yang dapat memungkinkan penyerang membuat XRP tanpa membayar nilai penuhnya. Bug tersebut telah diperbaiki, dan RippleX melaporkan tidak ada bukti eksploitasi di jaringan publik. Tidak ada dana yang hilang, kunci yang disusupi, ataupun masalah konsensus yang dilaporkan.
Peneliti Cayden Liao melaporkan kerentanan tersebut pada 22 September melalui program bug bounty XRPL. Veria AI juga mendapat pengakuan atas penemuan tersebut. Perbaikannya dirilis di xrpld 3.4.1 pada 25 September, hanya tiga hari kemudian. Catatan rilis awalnya menyebutkan perbaikan keamanan yang tidak dirinci, sedangkan pengungkapan lengkapnya diterbitkan pada 9 Oktober.
Cara Kerja Bug
Kerentanan ini melibatkan luapan bilangan bulat saat memproses pembayaran yang mengambil likuiditas dari banyak penawaran di buku pesanan. Jumlah XRP dijumlahkan dalam angka 64-bit. Jika totalnya melampaui batas nilai yang dapat direpresentasikan, nilainya dapat meluap dan berubah menjadi angka yang jauh lebih kecil.
Penyerang berpotensi mengeksploitasi perilaku ini dengan menggabungkan ratusan penawaran yang salah harga dalam satu pembayaran. Penjual dapat menerima kredit XRP dalam jumlah besar sementara pembeli membayar jauh lebih sedikit. XRP yang baru dibuat itu kemudian dapat disebarkan ke beberapa akun dan dibelanjakan.
Serangan ini tidak sepenuhnya tanpa biaya, karena memerlukan XRP untuk cadangan akun dan biaya transaksi. Namun, sebagian besar jumlah cadangan tersebut dapat diperoleh kembali.
Mengapa Ini Penting
Seluruh 100 miliar XRP dibuat saat peluncuran, dan desain ledger tidak memungkinkan XRP tambahan dibuat melalui transaksi biasa. Kerentanan yang dapat melewati batasan pasokan mendasar ini merupakan risiko keamanan kritis.
Bug tersebut mungkin telah ada sejak 2015. RippleX mereproduksi masalah ini di server mandiri dan memastikan bahwa XRP yang dihasilkan dapat dibelanjakan, yang menunjukkan bahwa kerentanan tersebut secara teknis dapat dieksploitasi.
Perbaikan Darurat dan Komprominya
Pengembang merilis patch di luar jadwal amendemen yang biasanya karena kerentanan tersebut berpotensi sangat serius. Selama peluncuran, node yang menjalankan perangkat lunak versi lama dan baru dapat berbeda pendapat tentang validitas transaksi eksploitasi.
Tim menilai risiko kompatibilitas sementara tersebut lebih dapat diterima daripada membiarkan XRP dibuat tanpa izin. Namun, insiden ini juga menyoroti pentingnya mempercayai tim pengembangan inti dan memastikan operator jaringan segera melakukan pemutakhiran ketika kerentanan kritis ditemukan.
XRP Ledger merespons dengan cepat terhadap kerentanan serius, dan tidak ada bukti yang dilaporkan bahwa kerentanan tersebut dieksploitasi di jaringan publik. Meski demikian, kemungkinan bahwa bug itu tetap ada dalam kode selama sekitar satu dekade menimbulkan pertanyaan penting tentang pengujian keamanan dan keandalan jangka panjang kendali pasokan blockchain.
Riset keamanan yang dibantu AI semakin membantu para peneliti mengidentifikasi kerentanan dalam infrastruktur kripto yang sudah mapan. Insiden ini menegaskan kembali pelajaran mendasar: pasokan token tetap hanya dapat diandalkan jika kode yang dirancang untuk menegakkannya berfungsi dengan baik.