

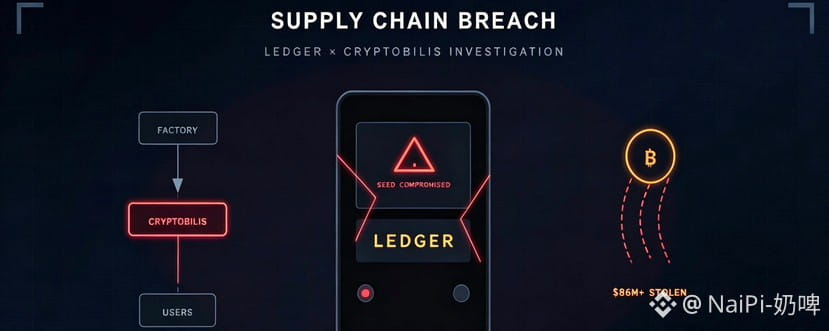
2025 年 10 月,硬件钱包制造商 Ledger 遭遇了一场前所未有的信任危机。超过 300 名用户报告资产被盗,独立调查员估计损失高达 8600 万至 9290 万美元。随着调查深入,一家名为 CryptoBilis 的东南亚经销商进入了公众视野——而围绕其股权变更的诸多疑点,让这起供应链攻击事件蒙上了更复杂的阴影。
事件核心:供应链攻击的确认
10 月初,Ledger 官方确认部分用户设备在初始化前即被恶意篡改。攻击者通过物理植入或预设种子短语的方式,使得用户在不知情的情况下将资产转移至黑客控制的钱包。Ledger 迅速采取行动,要求 CryptoBilis 暂停销售,并建议过去 90 天内通过该渠道购买设备的用户立即停用相关钱包,将资产转移至新的安全地址。
这一事件的特殊性在于,它并非传统的软件漏洞或钓鱼攻击,而是针对硬件设备物理供应链的精准渗透。安全研究人员指出,此类攻击需要接近设备生产或分销环节的能力,这使得经销商网络成为调查的关键方向。
CryptoBilis:从区域经销商到风暴中心
CryptoBilis 是 Ledger 在马来西亚和印度尼西亚等东南亚市场的重要授权经销商。正是通过这一渠道,大量受影响用户购买了被篡改的设备。然而,随着调查的推进,一个更为敏感的事实浮出水面:该公司在 2025 年经历了所有权变更。
根据公开的公司登记信息,CryptoBilis 于 2025 年 3 月完成收购交易,原股东全面退出公司的运营、管理和行政职务。然而,股权登记的正式变更却延迟至 8 月 3 日才完成,新的登记股东显示为一名名为 Jiaming 的人士,其登记地址位于中国黑龙江省。
这一时间差引发了诸多疑问。原股东在交易完成后仍保留了多长时间的实际控制权?为何股权登记变更与收购完成之间存在近五个月的延迟?更关键的是,这种股权结构的变化是否与后续的供应链攻击存在关联?
关键疑点与信息缺口
目前,调查人员尚未发现直接证据将股权变更与盗币案联系起来。然而,几个事实不容忽视:
首先,攻击的精准性表明黑客对目标用户群体有着清晰的认知。受影响用户大多通过 CryptoBilis 渠道购买设备,这暗示攻击者可能掌握了该经销商的销售数据和客户信息。
其次,原股东在事件曝光后透露,其受保密协议约束,无法在 10 月 19 日之前公开讨论交易细节。这一时间限制恰好覆盖了事件曝光后的关键调查期,客观上延缓了信息的透明披露。
再者,股权变更的延迟登记在东南亚商业实践中并不罕见,但在安全事件的背景下,这种延迟增加了追溯实际控制人的难度。
监管介入与行业影响
马来西亚和印度尼西亚的金融监管机构已介入调查,重点审查 CryptoBilis 的股权结构和合规记录。Ledger 方面则表示,正在与执法机构合作,对供应链进行全面审计。
这起事件对整个硬件钱包行业敲响了警钟。长期以来,硬件钱包被视为加密货币存储的"黄金标准",其安全性建立在物理隔离和供应链可信的假设之上。然而,CryptoBilis 事件表明,即使设备本身没有设计缺陷,分销环节的漏洞同样可能导致灾难性后果。
未解之谜
随着调查的深入,更多的问题浮出水面:Jiaming 是否为实际受益所有人?3 月至 8 月间的控制权真空期是否被攻击者利用?这起事件是独立的犯罪行为,还是更大规模供应链渗透的一部分?
在 10 月 19 日保密协议到期后,原股东或将披露更多交易细节。而监管机构的调查结果,也可能揭示这起事件背后更为复杂的真相。对于加密货币用户而言,这起事件提醒人们:在数字资产的世界里,信任的建立需要技术,而信任的崩塌可能只需要一个被篡改的硬件钱包。#Tether冻结Ledger盗窃案相关USDT
