Pendiri Binance CZ berkomentar bahwa bukti mengarah pada serangan rantai pasokan yang terbatas dan menargetkan satu vendor, bukan pada kelemahan yang memengaruhi seluruh lini produk Ledger.
3. Perubahan Tidak Biasa di CryptoBilis
3.1 Perubahan Kepemilikan
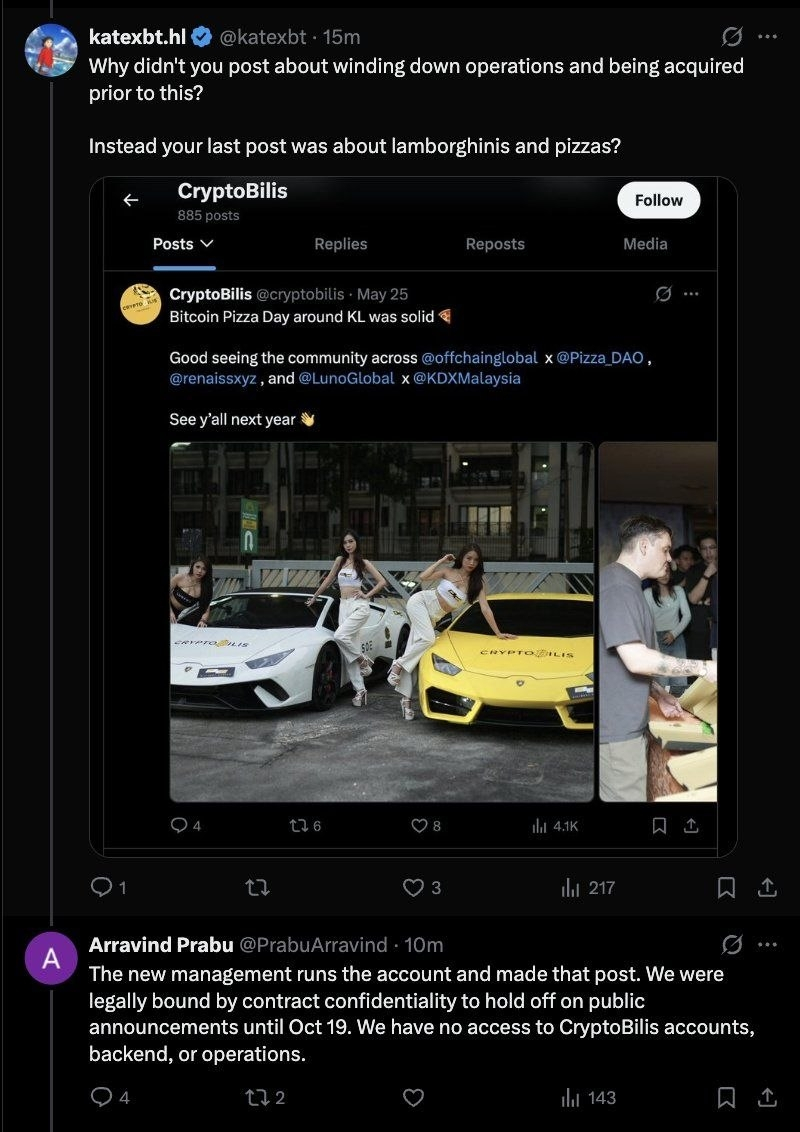
Catatan perusahaan menunjukkan bahwa per 3 Agustus, seseorang bernama Jiaming, yang alamat terdaftarnya berada di Provinsi Heilongjiang, Tiongkok, memiliki 100% saham CryptoBilis.
Mantan salah satu pendiri mengonfirmasi bahwa akuisisi tersebut dirampungkan pada bulan Maret, dan bahwa pemilik sebelumnya telah mundur dari seluruh peran operasional, manajerial, dan administratif. Pendiri ini, yang tidak lagi memiliki akses ke operasional sejak penjualan tersebut, menyatakan, "kami tidak lagi menjadi bagian dari perusahaan," dan meminta manajemen saat ini untuk bersikap transparan.
3.2 Keterkaitan dengan Serangan Belum Terbukti
Pada tahap ini, belum ada bukti konklusif yang membuktikan hubungan langsung antara perubahan kepemilikan CryptoBilis dan pembobolan dompet.
4. Penemuan Modul yang Disusupkan oleh Mark Karpelès
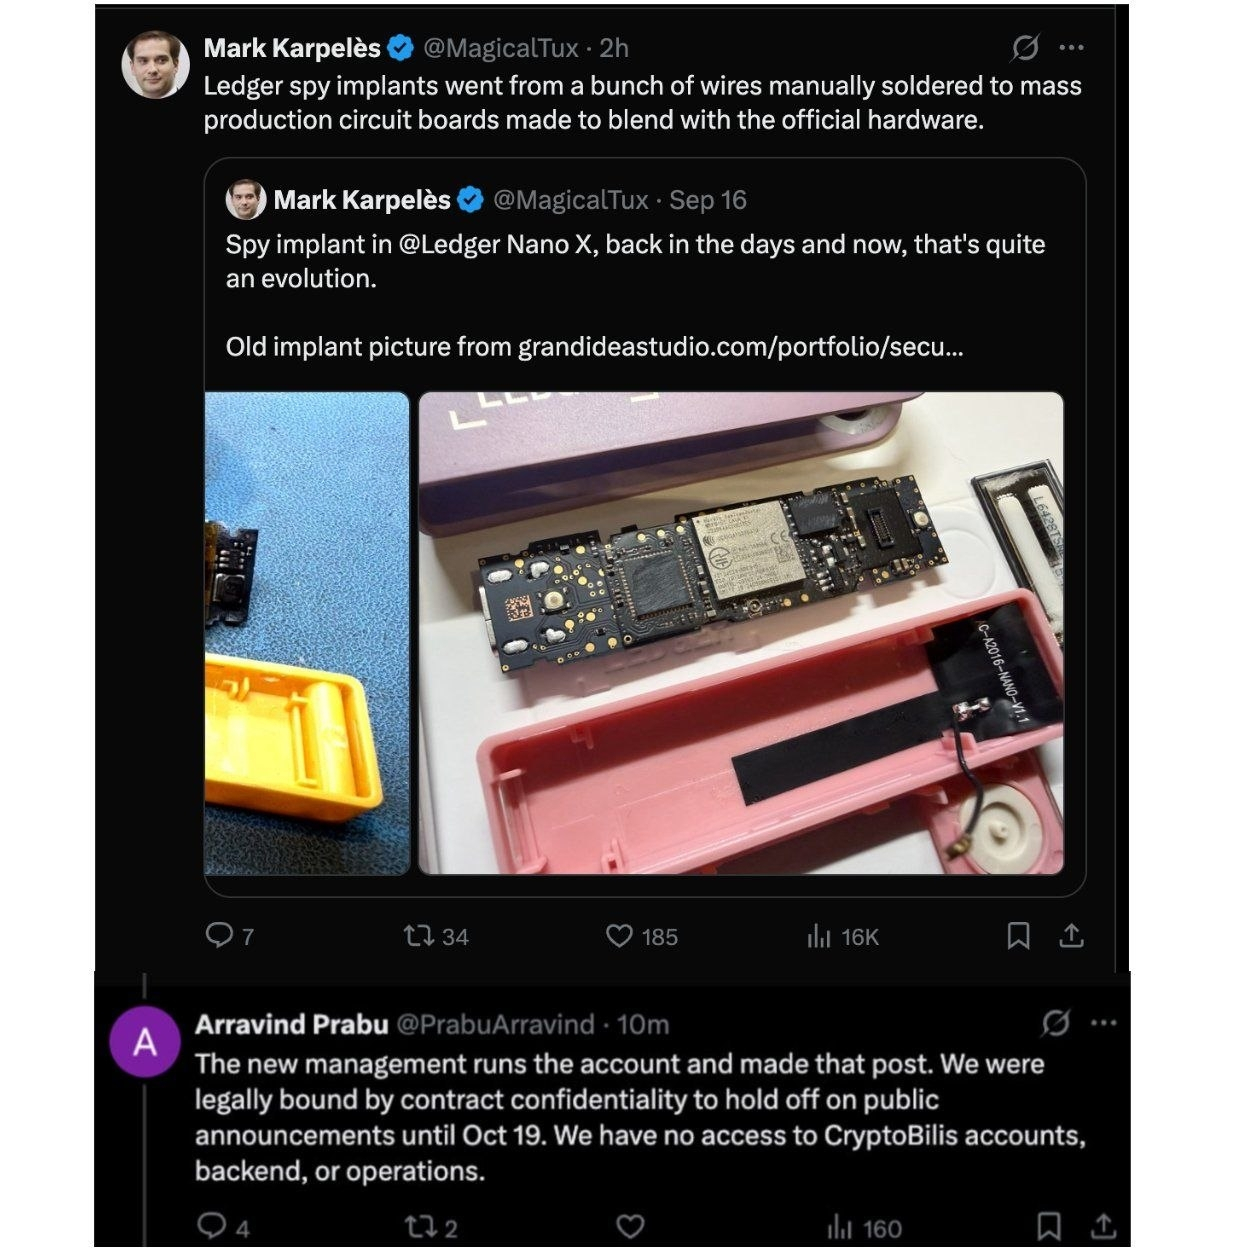
Mantan CEO Mt. Gox, Mark Karpelès, mengungkapkan bahwa perangkat Ledger asal Malaysia yang diperiksanya berisi modul mata-mata yang dicurigai.
4.1 Detail Teknis
Modul tersebut disembunyikan di lokasi bantalan asli layar, dan mencakup komponen berikut:
· Komponen komunikasi LTE
· Antena
· eSIM
· Mikrokontroler yang terhubung ke bus SPI Ledger
4.2 Prinsip Serangan
Menurut Karpelès, modul yang disusupkan tersebut menganalisis konten yang ditampilkan di layar, merekam frasa pemulihan saat ditampilkan kepada pengguna, lalu mengirimkannya kepada pihak ketiga melalui jaringan LTE. Penyerang kemudian dapat memantau alamat dompet korban dan memilih saat yang tepat untuk mentransfer aset.
Masalah utama: karena elemen keamanan asli tetap utuh, verifikasi keaslian resmi Ledger mungkin tidak dapat mendeteksi modifikasi fisik semacam ini.