


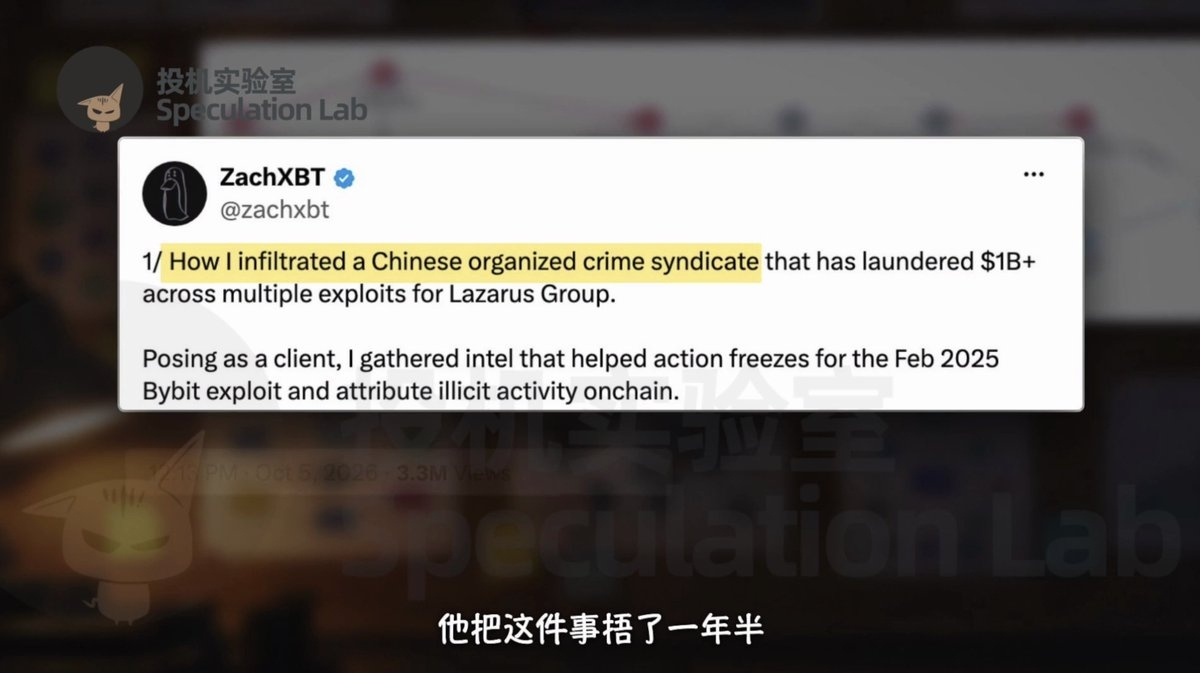
Penyelidik on-chain ZachXBT mengeluarkan hampir 350.000 dolar AS, menyamar sebagai penipu yang menerbitkan token lalu merugikan investor, dan menyusup ke sebuah kelompok Tiongkok yang diduga mencuci uang untuk peretas Korea Utara. Sambil melakukan transaksi, ia menggali informasi. Setelah menyusup selama beberapa minggu, ia menyatukan catatan obrolan dengan pergerakan dana on-chain. Penyelidikan ini baru diungkap pada 5 Oktober 2026, satu setengah tahun setelah operasi dimulai. Bagian paling dramatisnya, pihak lain bukan hanya menganggapnya teman, tetapi juga secara sukarela membocorkan ke mana dana Korea Utara mengalir, bahkan ingin merekrutnya untuk menghasilkan uang bersama.
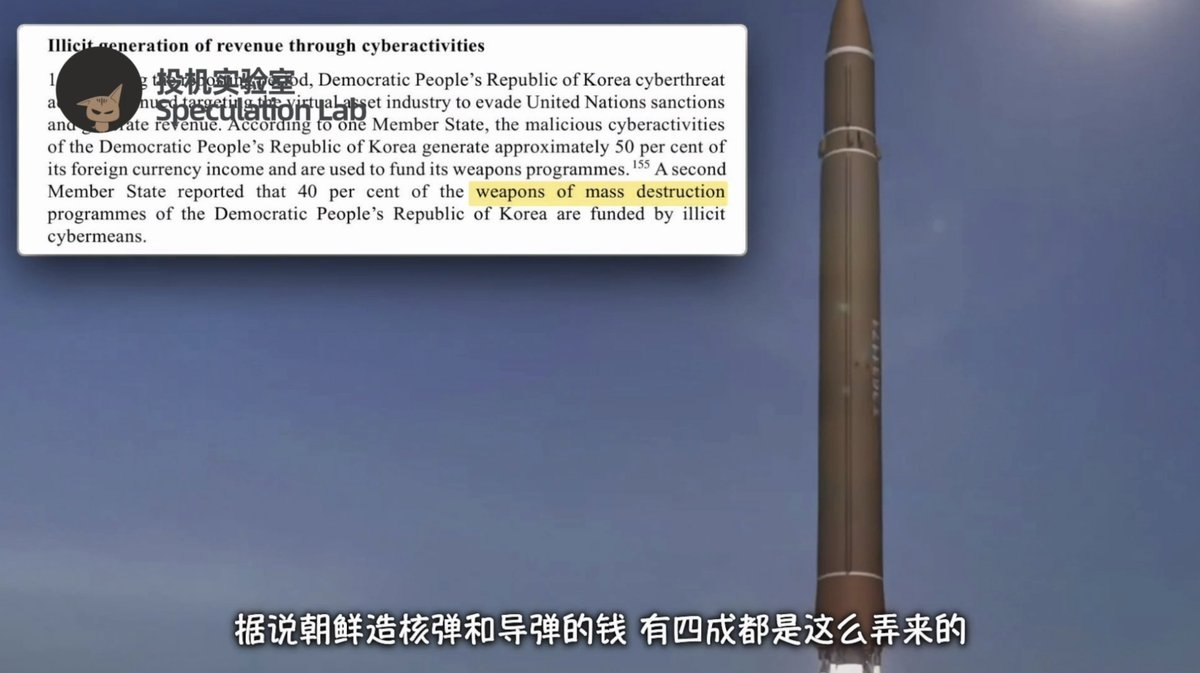
Peretas Korea Utara yang disebut dalam video adalah Lazarus. Aktivitas siber semacam ini yang terkait dengan Korea Utara telah lama dipandang sebagai salah satu sumber pendanaan negara tersebut. Yang lebih tepat mengenai klaim “40% anggaran” adalah bahwa laporan pakar PBB tahun 2024 mengutip pernyataan sebuah negara anggota bahwa sekitar 40% pendanaan program senjata pemusnah massal Korea Utara berasal dari aktivitas siber ilegal. Ini bukan berarti setiap pencurian koin bisa dikaitkan langsung dengan peluncuran rudal tertentu, tetapi hal itu menjelaskan mengapa kasus pencurian di sebuah bursa bisa menimbulkan masalah keamanan yang jauh melampaui dunia kripto.
Bagaimana 1,5 miliar dolar AS dipindahkan
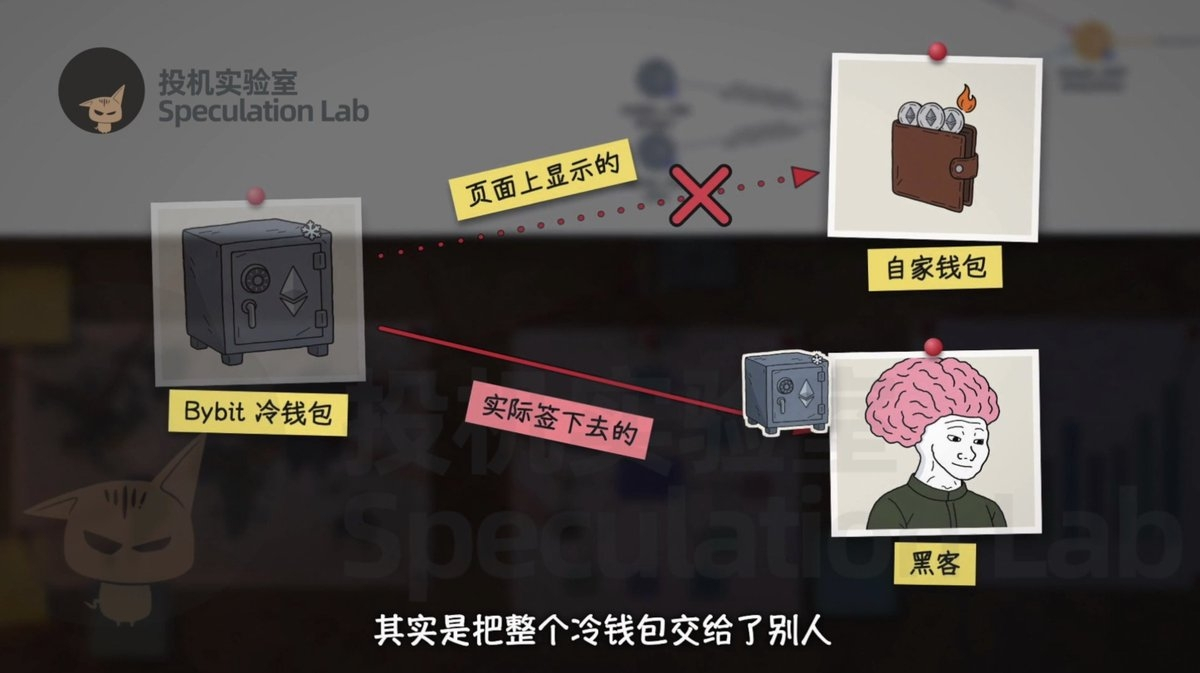
Kisah ini bermula pada malam 21 Februari 2025. Staf pengelola dompet Bybit sedang menjalankan prosedur seperti biasa, bersiap memindahkan sebagian Ethereum dari dompet dingin. Alamat yang terlihat di layar tampak benar, begitu pula alamat situsnya, tetapi menurut narasi video, kode di baliknya telah diubah. Transaksi yang ditandatangani staf itu ternyata menyerahkan kendali dompet dingin kepada penyerang. Dalam waktu kurang dari tiga menit, sekitar 400.000 Ethereum dan aset lainnya dipindahkan, dengan kerugian mendekati 1,5 miliar dolar AS. Tanda tangan yang tampak biasa menjadi pintu masuk bagi pencurian besar-besaran itu.
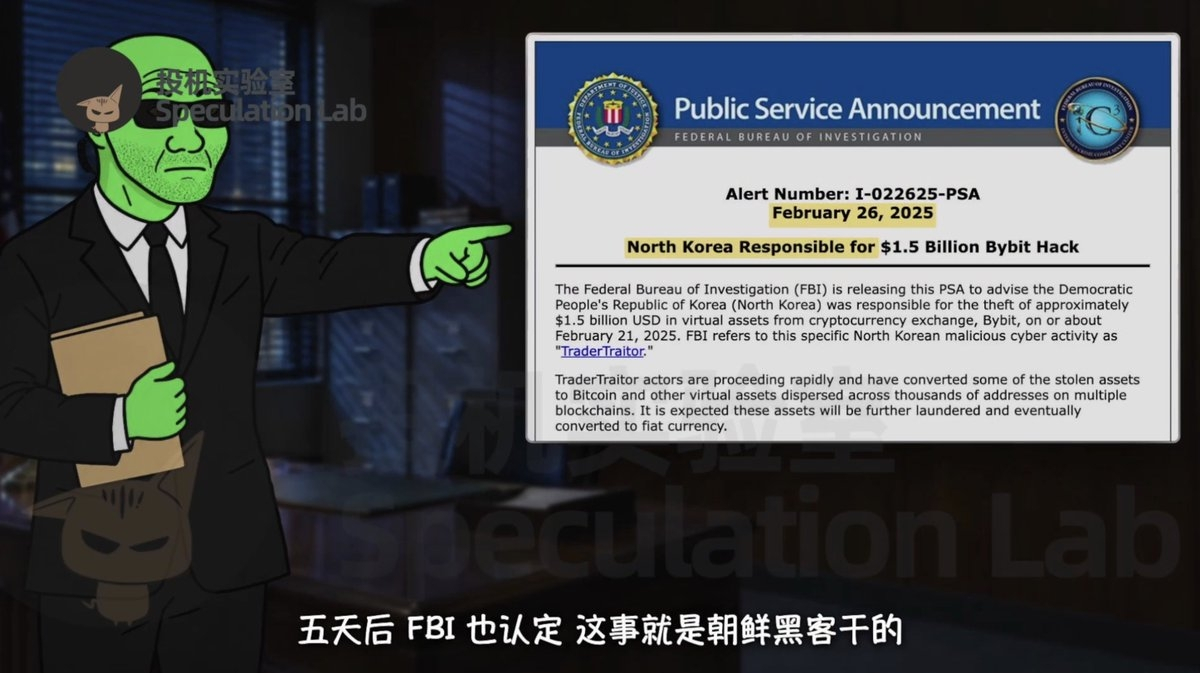
Menurut rangkuman dalam video, sekitar satu jam setelah pencurian, ZachXBT sudah mengeluarkan peringatan di Telegram—24 menit sebelum bos Bybit mengakuinya secara terbuka. Malam itu, ia mengungkap petunjuk lain dan menyimpulkan bahwa serangan tersebut terkait dengan peretas Korea Utara. Penyidik yang memiliki jutaan pengikut di X ini juga pernah ditipu di dunia kripto pada awal kariernya, lalu mulai melacak dana curian lewat catatan on-chain. Sementara itu, bos Bybit melakukan siaran langsung sepanjang malam, meminjam koin, dan membeli koin untuk menutup kekurangan. Pada 26 Februari, FBI mengeluarkan pengumuman yang mengaitkan pencurian sekitar 1,5 miliar dolar AS itu dengan aktivitas TraderTraitor yang terkait Korea Utara.
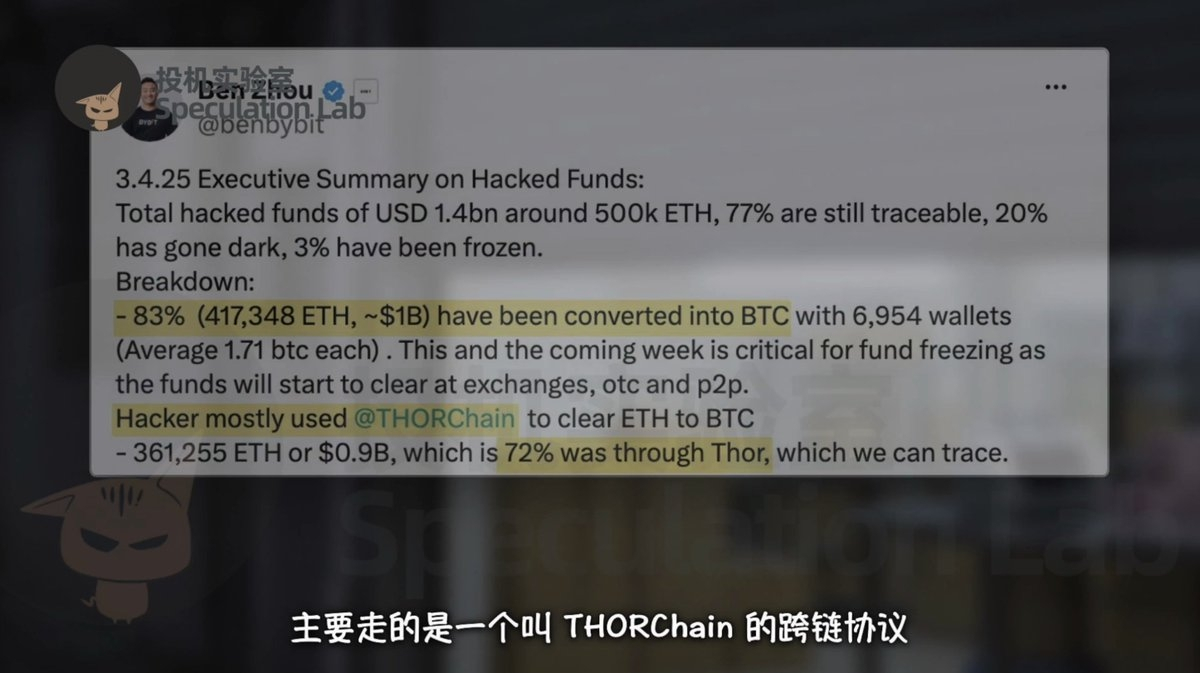
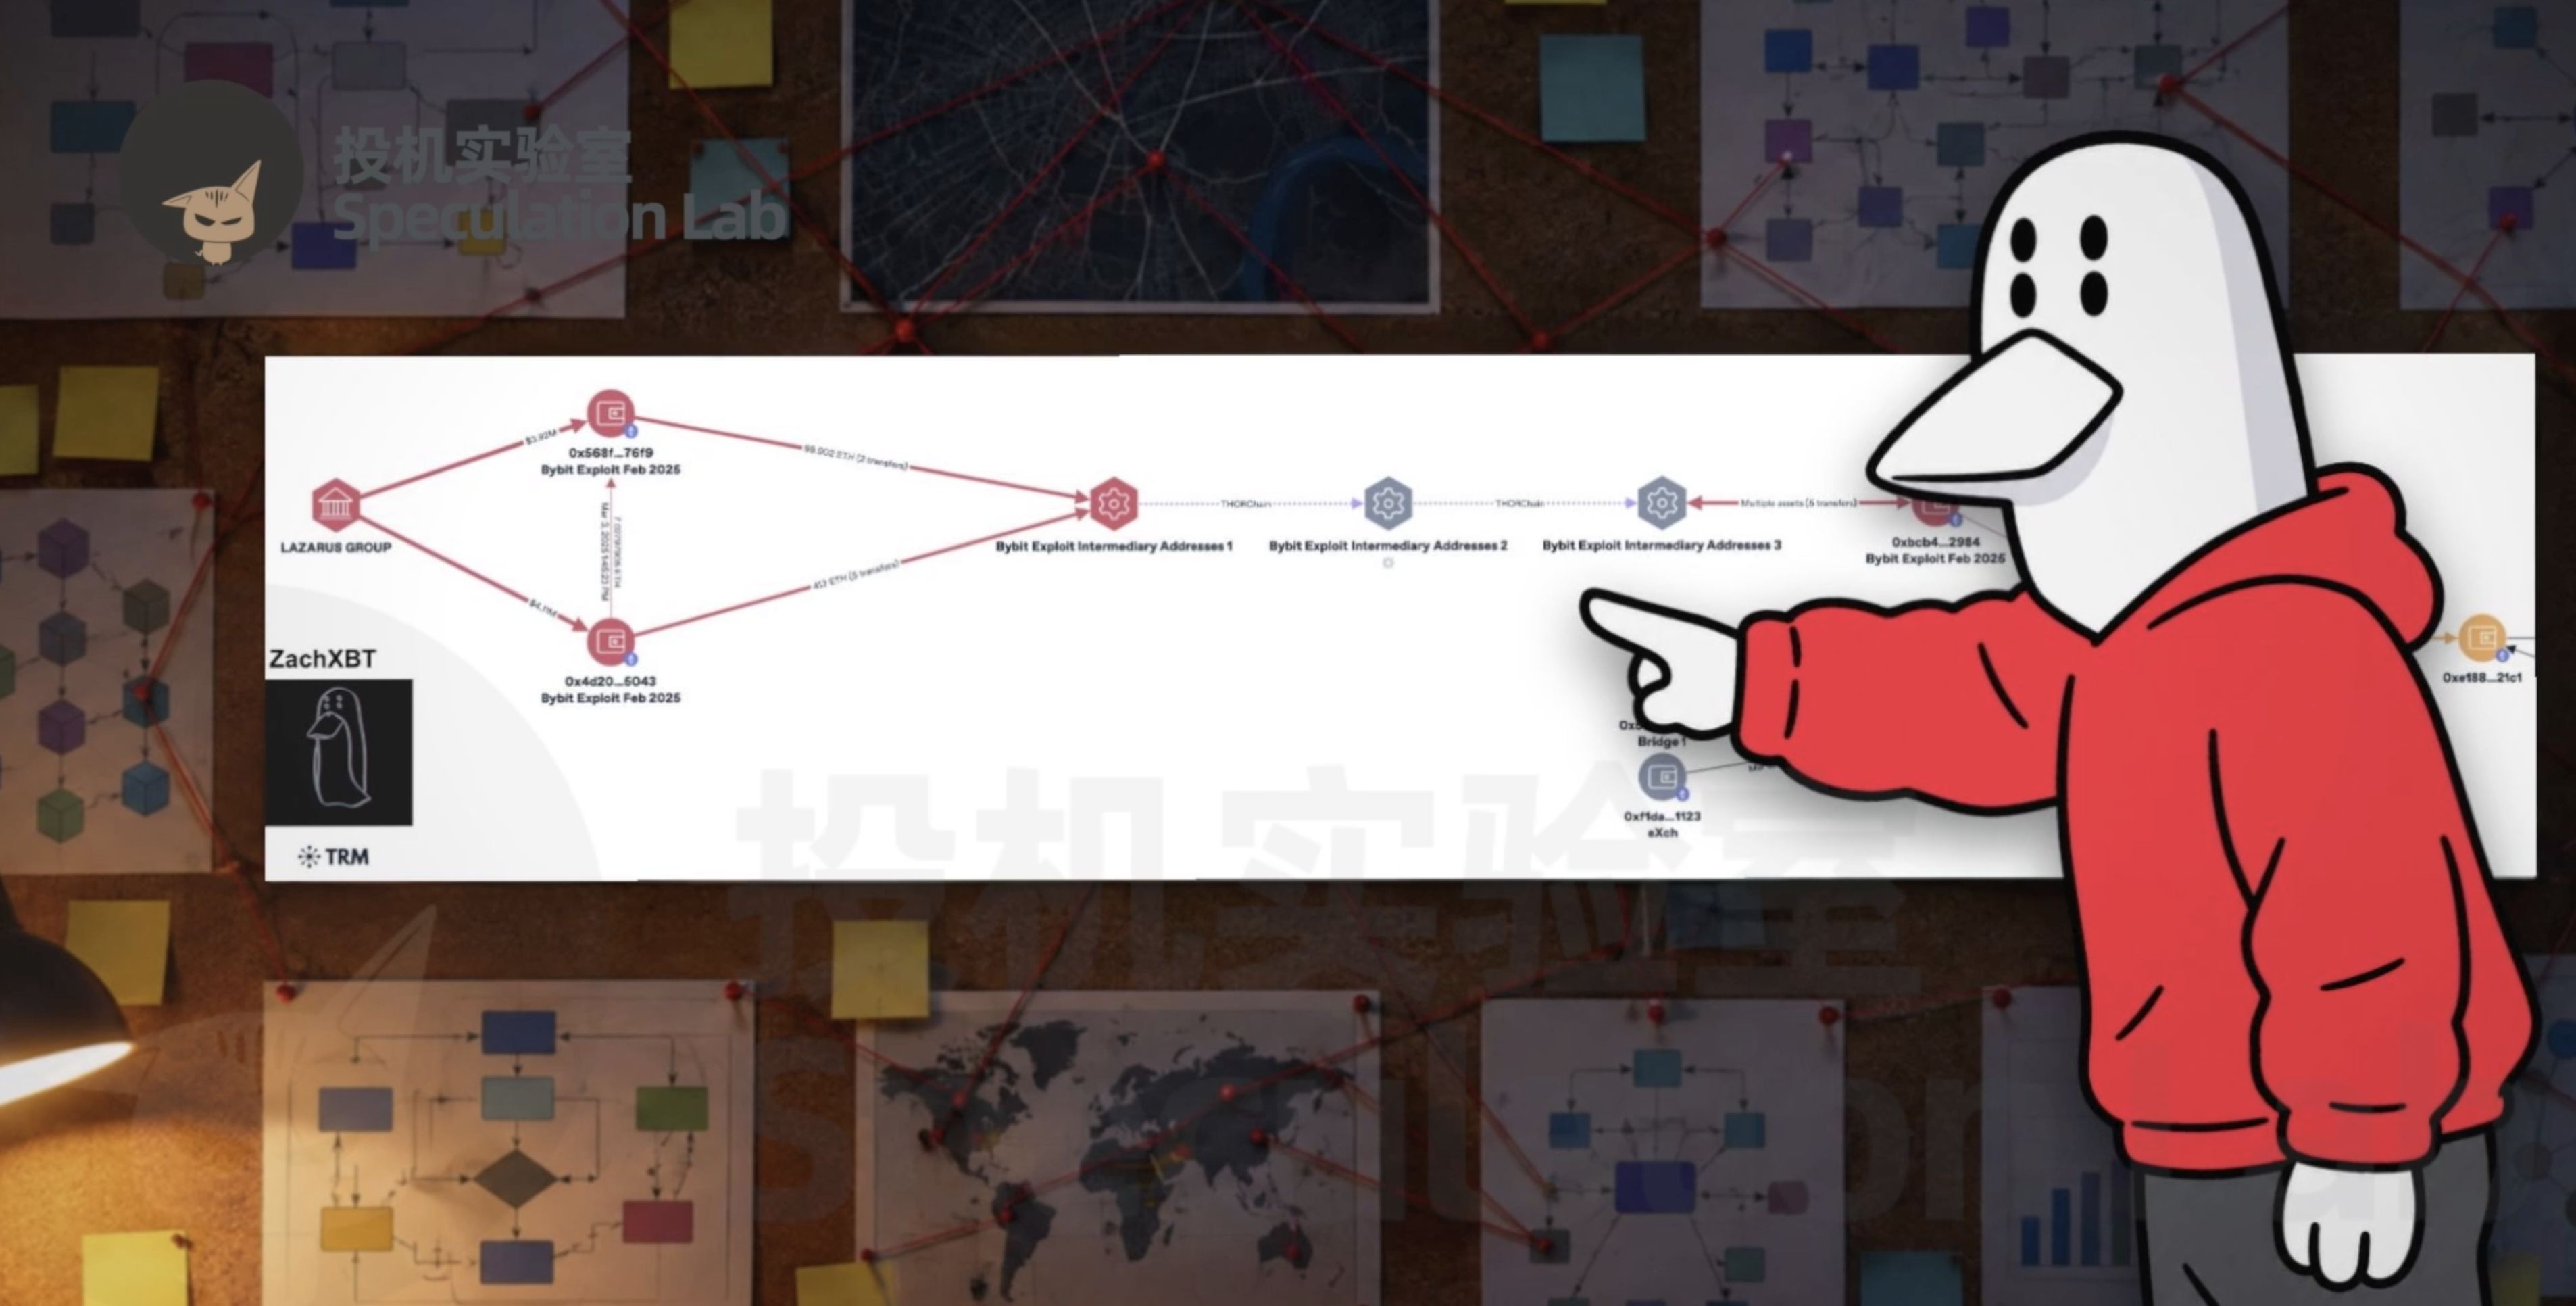
Mengetahui ke mana dana mengalir bukan berarti bisa menghentikannya. Transfer Ethereum bersifat transparan dan terbuka. Bursa dapat melacaknya dan mengambil tindakan terhadap alamat terkait, tetapi menurut video, hanya dalam sepuluh hari seluruh Ethereum curian ini sudah dipindahkan. Sebagian besar ditukar menjadi Bitcoin, terutama melalui protokol lintas rantai THORChain. Protokol itu tidak memerlukan pendaftaran akun tradisional, sehingga sangat sulit untuk menghalangi transaksi. Penukaran tersebut juga menghasilkan biaya sekitar 5,5 juta dolar AS. Namun, menukar koin menjadi Bitcoin hanya menyelesaikan masalah pemindahan; agar dana curian bisa menjadi uang yang dapat digunakan, tetap diperlukan seseorang untuk menanganinya.
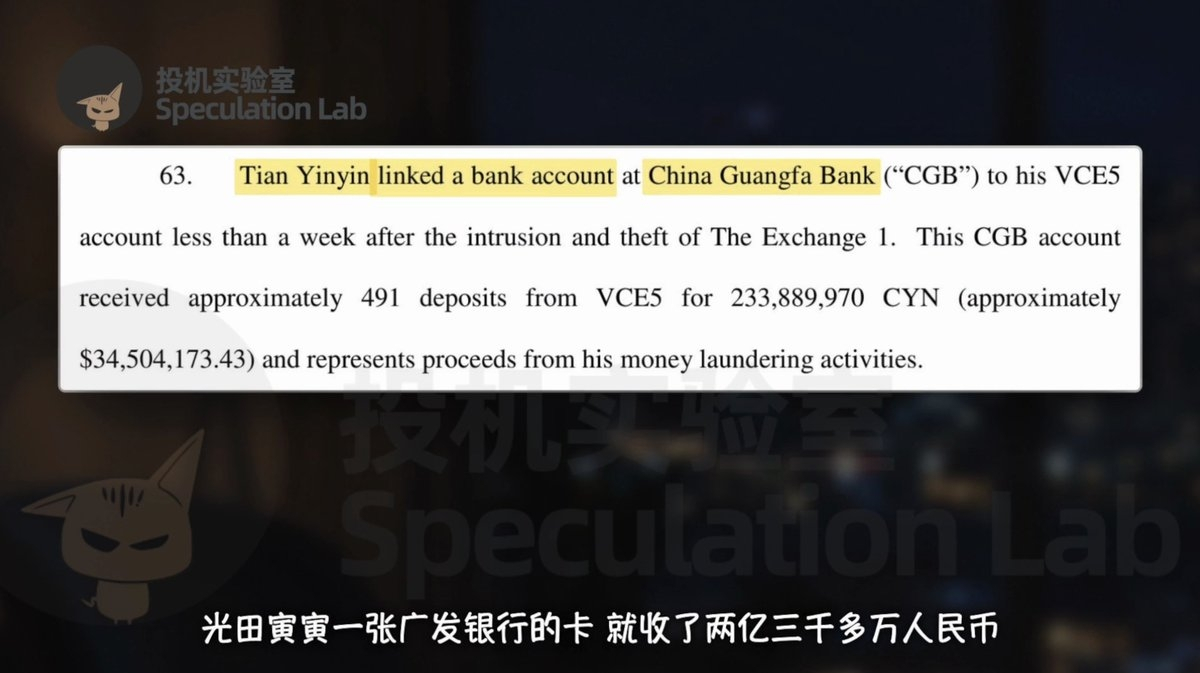
Perantara Tiongkok yang menangani dana curian untuk peretas Korea Utara bukan pertama kalinya muncul dalam kasus yang diketahui publik. Pada 2020, Departemen Kehakiman AS mendakwa Tian Yinyin dan Li Jiadong, dengan tuduhan mencuci lebih dari 100 juta dolar AS aset kripto untuk peretas terkait Korea Utara. Menurut uraian kasus yang dikutip video, hasil penjualan koin masuk ke kartu bank domestik, dan salah satu kartu Guangfa Bank milik Tian Yinyin menerima lebih dari 200 juta yuan. Ini adalah tuduhan dan materi kasus pada saat itu, bukan pengganti bukti dalam penyelidikan kali ini. Namun, hal itu menunjukkan bahwa jaringan pencucian uang di antara pencurian koin dan pencairan dana selalu menjadi mata rantai penting.
Bisnis paling tersembunyi itu terbongkar di grup layanan pelanggan yang terbuka untuk umum
Dalam kasus Bybit kali ini, menurut video, pihak Korea Utara menyerahkan sebagian besar pekerjaan pencucian uang kepada kelompok eksternal. Mereka yang mengambil alih bukan hanya harus memindahkan koin, tetapi mungkin juga perlu menyediakan dana di muka dan menanggung tekanan jika dana tersangkut di tengah jalan. Jadi, begitu penukaran terlambat masuk, mereka akan mendatangi grup publik protokol dan mendesak layanan pelanggan seperti pengguna biasa. Inilah kontras yang diamati ZachXBT: aliran dana bisa dibuat sangat rumit, tetapi orang yang benar-benar mengoperasikannya tetap bisa cemas, mengeluh, dan dengan sukarela memberikan nomor transaksi. Dengan cara inilah bisnis bawah tanah itu memperlihatkan celahnya di grup layanan pelanggan yang terbuka untuk umum.
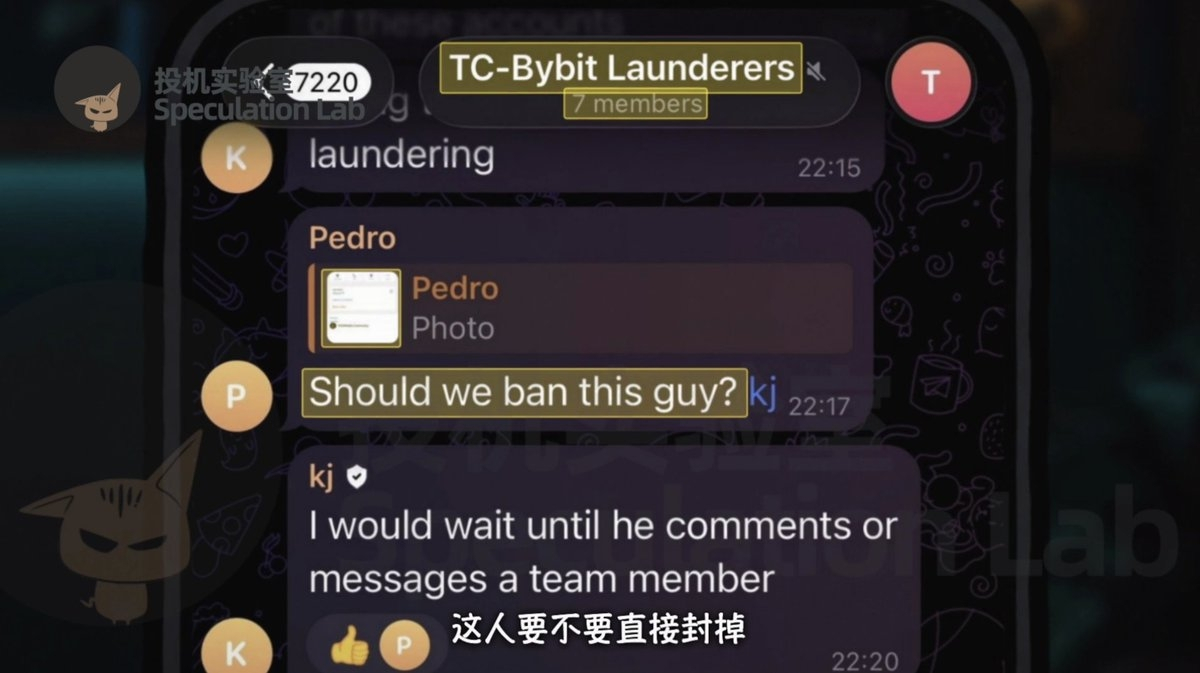
Beberapa hari setelah insiden Bybit, ZachXBT menemukan lebih dari 15 akun serupa di grup publik Telegram dan Discord. Ia menelusuri satu per satu pesanan bantuan yang mereka ajukan dan mendapati semuanya terkait dana curian Bybit. Video itu juga menyebutkan bahwa beberapa staf layanan pelanggan bertukar petunjuk dengannya secara pribadi dan membuat grup kecil bernama “Pencuci Uang Bybit”. Seseorang mengirim tangkapan layar akun dan bertanya apakah akun itu harus langsung diblokir. Namun, ZachXBT meminta mereka menunggu: tunggu sampai orang itu menghubungi mereka sendiri atau kembali mencari bantuan layanan pelanggan. Membiarkan akun itu tetap ada berarti mungkin masih ada petunjuk tentang transaksi berikutnya.
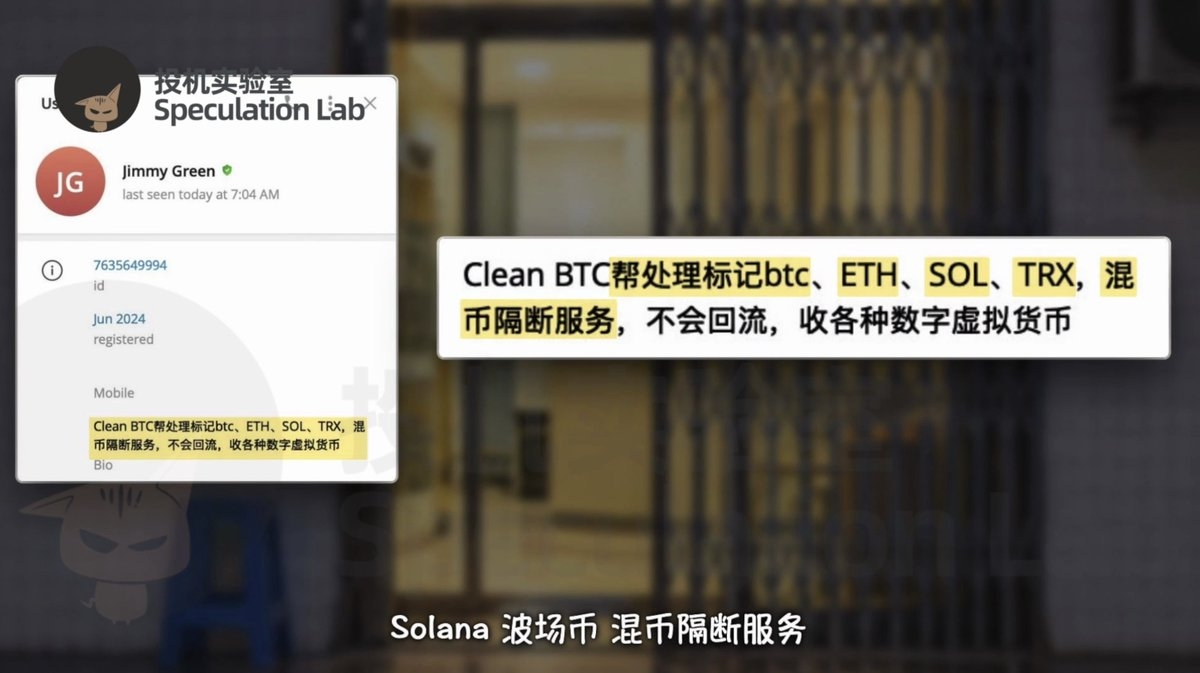
Salah satu akun itu bernama Jimmy Green. Pada 25 Februari, ia mengeluh di grup THORChain yang beranggotakan puluhan ribu orang karena penukarannya tidak berhasil. Staf layanan pelanggan memintanya mengirim nomor transaksi dan ia benar-benar mengirimkannya. ZachXBT menelusuri nomor itu dan menemukan bahwa lebih dari empat Ethereum yang tertahan berasal dari dompet yang pada hari itu baru menerima 64 Ethereum dari alamat peretas Bybit. Saat memeriksa profil Jimmy, ia bahkan menemukan promosi berbahasa Mandarin tentang penanganan Bitcoin, Ethereum, Solana, dan Tron yang telah ditandai, serta layanan pemisahan transaksi untuk mencampur koin. Identitasnya memang belum terungkap, tetapi iklan bisnisnya sudah terpampang jelas.
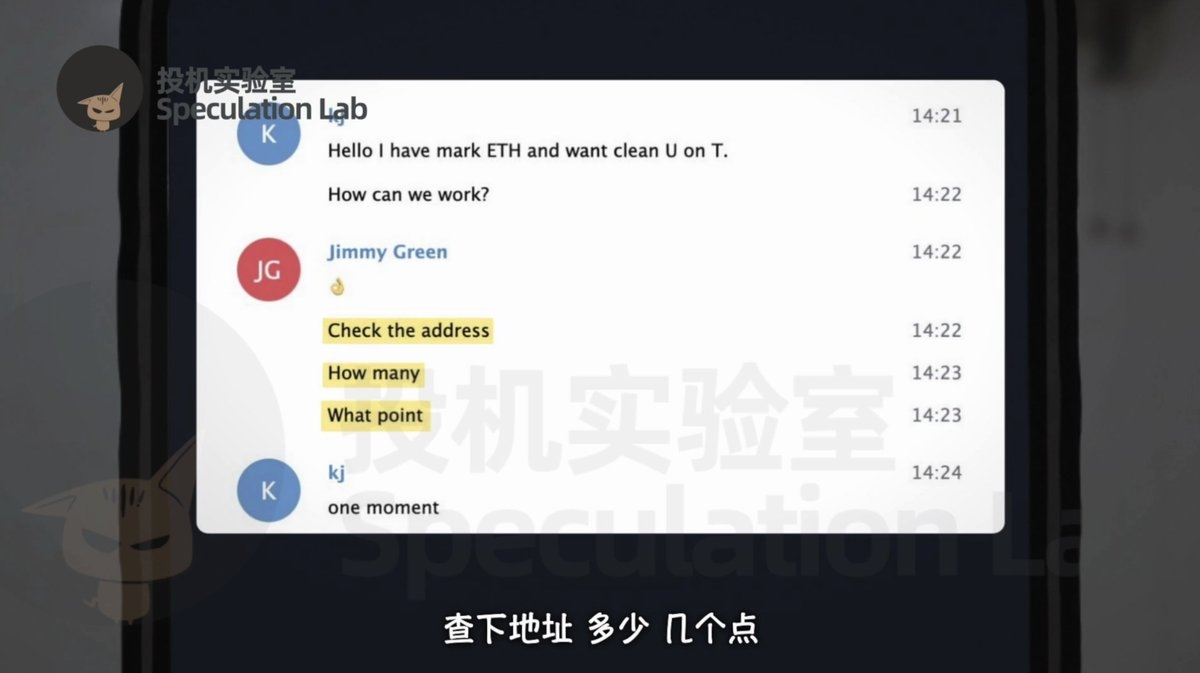
Belum sampai satu jam setelah Jimmy berbicara di grup, ZachXBT sudah mengirim pesan langsung kepadanya. Ia menggunakan nama samaran KJ dan berpura-pura memiliki Ethereum yang telah ditandai, lalu ingin menukarnya menjadi “U bersih” di jaringan Tron. Jimmy membalas dengan cepat menggunakan aplikasi penerjemah. Ia hanya peduli pada alamat, jumlah, dan biaya. ZachXBT mengatakan ingin mencoba pesanan kecil terlebih dahulu, lalu memperbesar skalanya jika cocok. Mereka sepakat dengan biaya 5%. Jimmy membalas dengan OK. Belakangan, ketika seseorang bertanya apakah KJ merupakan singkatan dari Kim Jong-un, ia bercanda, “Ketahuan juga.” Dengan demikian, identitas penyamarannya masuk ke daftar klien pihak tersebut.
Setiap transaksi dibayar dengan kerugian demi mendapatkan informasi
Pada 6 Maret, ZachXBT membuat dompet baru, mengisinya dengan hampir 350.000 USDC, lalu mengirim tangkapan layar saldonya kepada Jimmy. Jimmy mengirim kode pembayaran. Untuk transaksi pertama, mereka mencoba 100 dolar AS saja. Dua menit kemudian, 100 USDT di jaringan Tron dikirim kembali, tanpa biaya. Transaksi kedua dinaikkan menjadi 10.000 dolar AS. Setelah menunggu lebih dari 40 menit, akhirnya 9.500 dolar AS diterima—tepat setelah dipotong 5%. Jimmy juga menjelaskan bahwa ia sedang menuju kantor dan meminta klien agar tidak khawatir. Ia menekankan bahwa kejujuran adalah yang utama. Cara menerima pesanan yang begitu lancar membuat transaksi yang diduga pencucian uang terdengar seperti layanan penukaran biasa.
Pesanan ketiga bernilai 25.000 dolar AS. Jimmy berkata hari sudah malam di Tiongkok dan ia harus memanggil orang lain, jadi prosesnya mungkin agak lambat pada awalnya. ZachXBT memanfaatkan kesempatan itu untuk bertanya: apakah ini dikerjakan sendiri atau oleh sebuah tim? Jimmy menjawab bahwa bekerja sendirian mudah membuat dana dibekukan, jadi tiap orang menangani satu bagian. Setelah menerima U, mereka membaginya ke berbagai pedagang OTC—orang yang menukar stablecoin menjadi uang tunai di luar bursa. Pada akhirnya, yang diterima kembali adalah 23.750 dolar AS, tepat setelah dipotong 5%. Jawaban-jawaban ini membuat penyidik melihat bahwa yang dihadapinya bukan sekadar akun penerima pesanan, melainkan jaringan pemrosesan dengan pembagian tugas dan berbagai pihak di hulu maupun hilir.
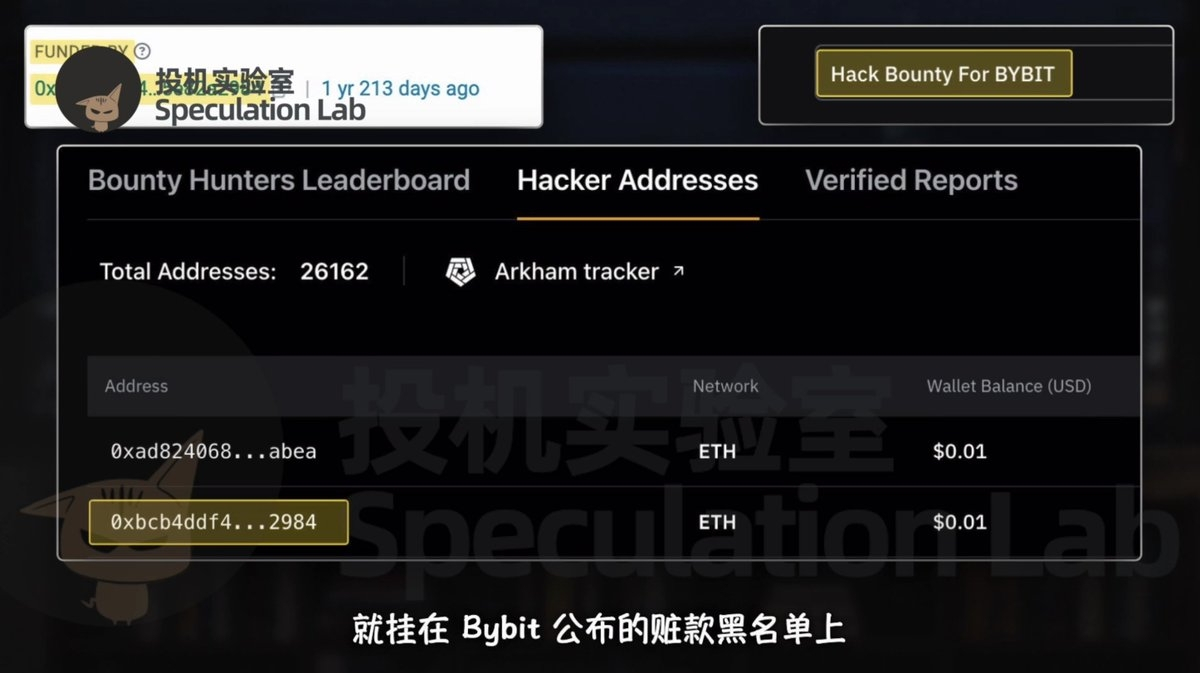
Yang benar-benar menghubungkan Jimmy dengan dana curian Bybit adalah biaya penambang yang tampak sepele. Alamat penerima yang diberikan Jimmy adalah dompet baru. Sepuluh menit setelah menerima uang, alamat lain mengirim sedikit Ethereum untuk membayar biaya transfer. Alamat yang menyediakan biaya penambang itu ternyata masuk dalam daftar hitam dana curian yang diumumkan Bybit. Orang yang diajak mengobrol, dompet penerima, dan alamat dana curian yang sudah diketahui pun tersambung menjadi satu jalur. Setelah menyelesaikan beberapa transaksi awal, ZachXBT tidak menukarkan sisa dana lebih dari 310.000 dolar AS di dompetnya, melainkan memindahkannya pada hari yang sama.
Selama beberapa hari berikutnya, ZachXBT hampir tidak menanggapi Jimmy. Pada 10 Maret, Jimmy mulai mengirim salam berturut-turut sejak pagi, hingga akhirnya hanya menyisakan tanda tanya. ZachXBT berpura-pura kesal dan menyuruhnya berhenti mendesak; kalau memang ada pesanan, ia akan menghubunginya sendiri. Jimmy buru-buru menjelaskan bahwa aliran koin dari Korea Utara terhenti selama sepuluh hari, sehingga timnya perlu mencari pekerjaan. Mereka sudah menyiapkan 1 juta dolar AS dan siap mulai kapan saja. Ia mengira sedang berusaha mendapatkan klien, padahal ia justru mengungkap bahwa bisnis mereka sedang terhenti, dari mana dana mereka berasal, dan bahwa timnya sudah menyiapkan modal. Dari percakapan itu, penyidik memperoleh petunjuk baru.
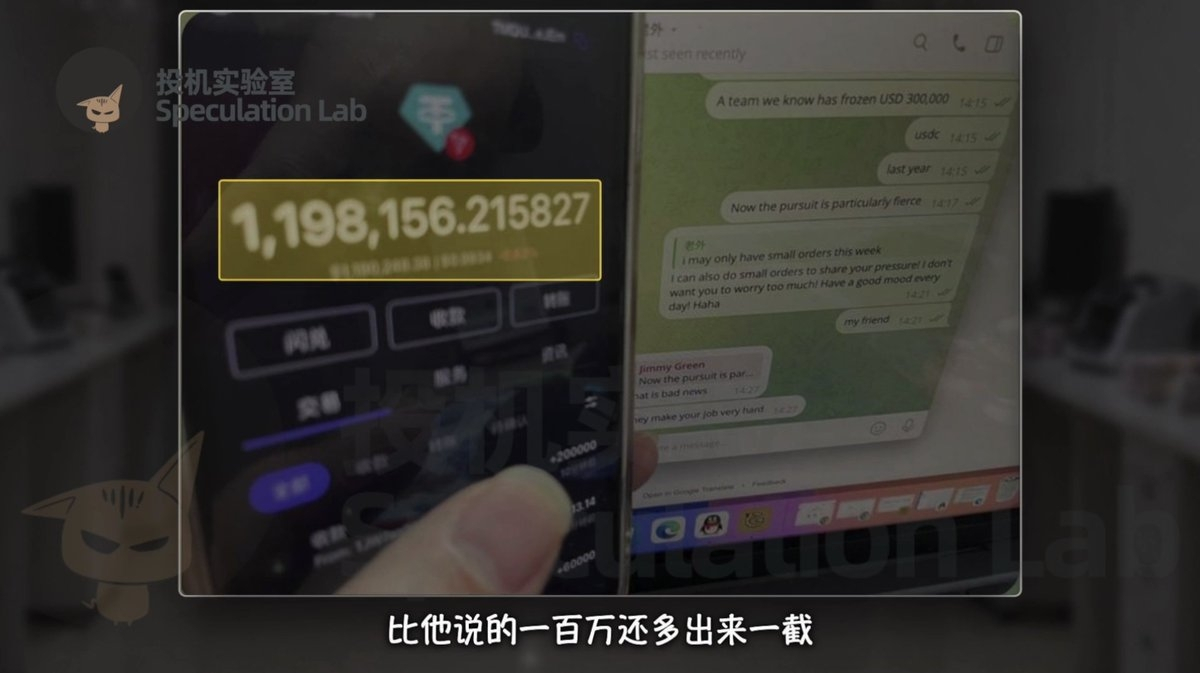
ZachXBT berkata bahwa minggu itu ia hanya punya pesanan kecil, dan Jimmy bersedia mengerjakannya. Jimmy juga mengingatkan bahwa USDC maupun USDT bisa dibekukan dan bahwa belakangan ini pelacakan sedang sangat ketat. Untuk membuktikan kemampuannya, Jimmy mengirim foto dirinya memegang ponsel. Dompet di ponsel itu berisi hampir 1,2 juta U, bahkan lebih banyak daripada 1 juta dolar AS yang baru saja disebutkannya. Ia mengakui adanya tekanan dari pelacakan, tetapi menjamin bahwa mereka secara khusus memisahkan jejak transaksi dan mencegah pembekuan, sehingga prosesnya tidak sulit. Saldo dompet, kemampuan menerima pesanan, dan janji keamanan itu semula hanyalah cara memikat klien, tetapi ZachXBT menjadikannya bahan untuk pemeriksaan lebih lanjut.
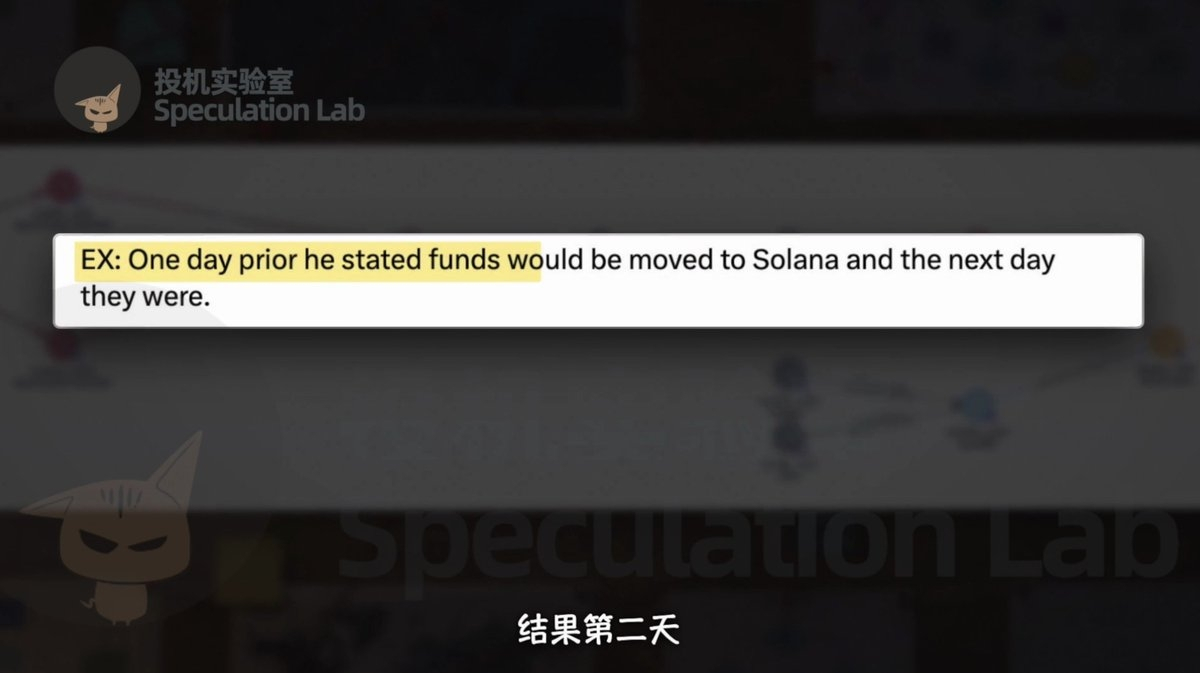
Dalam suatu percakapan, Jimmy berkata bahwa pihak Korea Utara akan mulai bekerja keesokan harinya dan Bitcoin akan dipindahkan kembali ke Solana. Ia juga mencoba merekrut ZachXBT, mengatakan pekerjaan seperti ini banyak dan mereka bisa mencari uang bersama jika ia punya waktu. Ia berjanji U milik ZachXBT tidak akan dibekukan, dan kalaupun dibekukan, ia akan menggantinya. Keesokan harinya, dana curian Bybit memang beralih ke Solana. Bagi penyidik, mampu memprediksi pergerakan dana sebelumnya jauh lebih berharga daripada sekadar sesumbar. ZachXBT memutuskan untuk melanjutkan transaksi, menanggung kerugian 5% pada setiap pesanan demi mendapatkan informasi yang lebih dalam, lalu memeriksa satu per satu perkataan Jimmy dengan data on-chain.
Siapa yang membocorkan 50 Bitcoin milik Bos Kim?
Pada 12 Maret, ZachXBT kembali melakukan transaksi senilai 50.000 dolar AS. Ia bertanya apakah Jimmy sedang sibuk. Jimmy menjawab bahwa ia sedang menangani Bitcoin dari Korea Utara, lalu mengklaim, “Kim Jong-un baru melepas 50 koin,” dan timnya hanya mendapat 30 di antaranya. Jimmy juga menjelaskan bahwa pihak hulu khawatir U akan dibekukan, sehingga mereka mulai mencoba Bitcoin dan lebih berhati-hati saat melepas dana. Perlu dibedakan dengan jelas: 50 koin adalah jumlah yang menurut Jimmy telah dilepas, bukan jumlah yang terbukti telah dibekukan. Penyebutan Kim Jong-un berulang kali dalam obrolan juga tidak membuktikan bahwa ia secara pribadi memerintahkan atau menangani setiap transaksi.
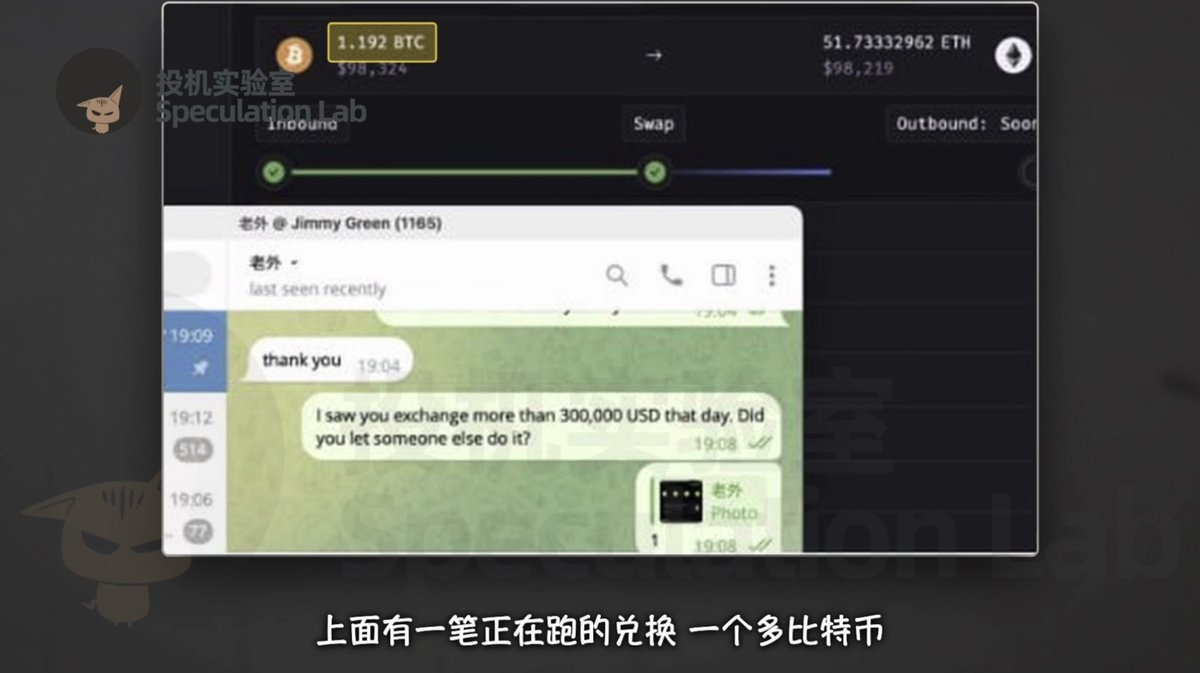
Jimmy juga berusaha menyelidiki “kliennya”. Ia mengetahui bahwa ZachXBT pernah memindahkan lebih dari 300.000 dolar AS, lalu bertanya apakah ia menyuruh orang lain mengurusnya. Ia juga mengingatkan bahwa sekarang banyak penipu dan menyuruhnya jangan sembarangan mencoba agar uangnya tidak dicuri. Setelah itu, Jimmy mengirim tangkapan layar komputer yang memperlihatkan pesanan menukar lebih dari satu Bitcoin menjadi lebih dari 50 Ethereum. Di jendela obrolan, ia memanggil ZachXBT “temanku”, tetapi nama kontak ZachXBT di ponselnya adalah “orang asing”. ZachXBT mencocokkan waktu dan jumlah pada tangkapan layar dengan catatan THORChain, lalu menelusuri asal Bitcoin tersebut. Hasilnya kembali mengarah ke Bybit.
Tambahkan subtitle (opsional)
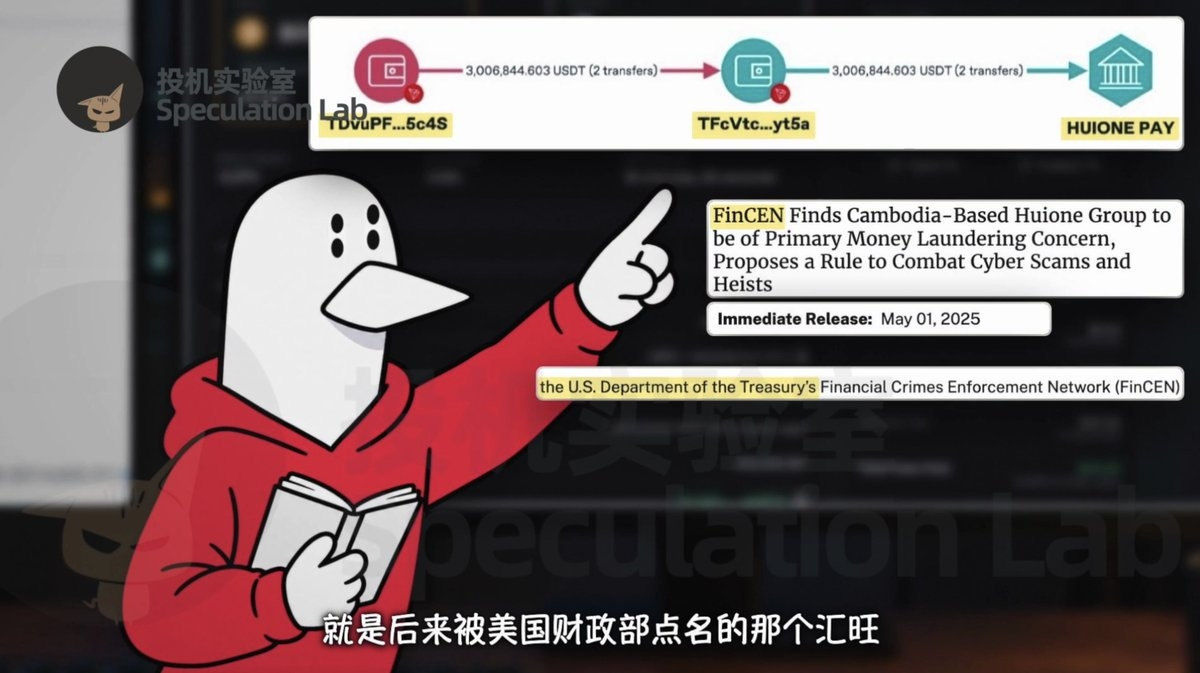
Percakapan mereka semakin terasa seperti obrolan antar teman lama. Jimmy bertanya apakah ZachXBT sudah makan dan apakah ia bisa bermain mahjong, lalu mengirim foto dua panci besar berisi makanan. Pada suatu akhir pekan, ia berkata seorang teman memintanya menangani hasil penipuan senilai 3 juta dolar AS. Karena tarifnya rendah, awalnya ia tak ingin mengambil pekerjaan itu, tetapi karena temannya sudah meminta, ia terpaksa bekerja semalaman. Menurut video tersebut, uang itu kemudian dikirim lebih dulu sebesar 100.000 dolar AS, lalu 2,9 juta dolar AS. ZachXBT menelusuri alirannya dan menemukan bahwa dana itu masuk ke dompet terkait Huione di Kamboja. Obrolan santai soal makan dan aliran dana dalam jumlah besar saling berselang-seling, membuat jaringan kerja orang yang menerima pesanan ini perlahan-lahan terlihat jelas.
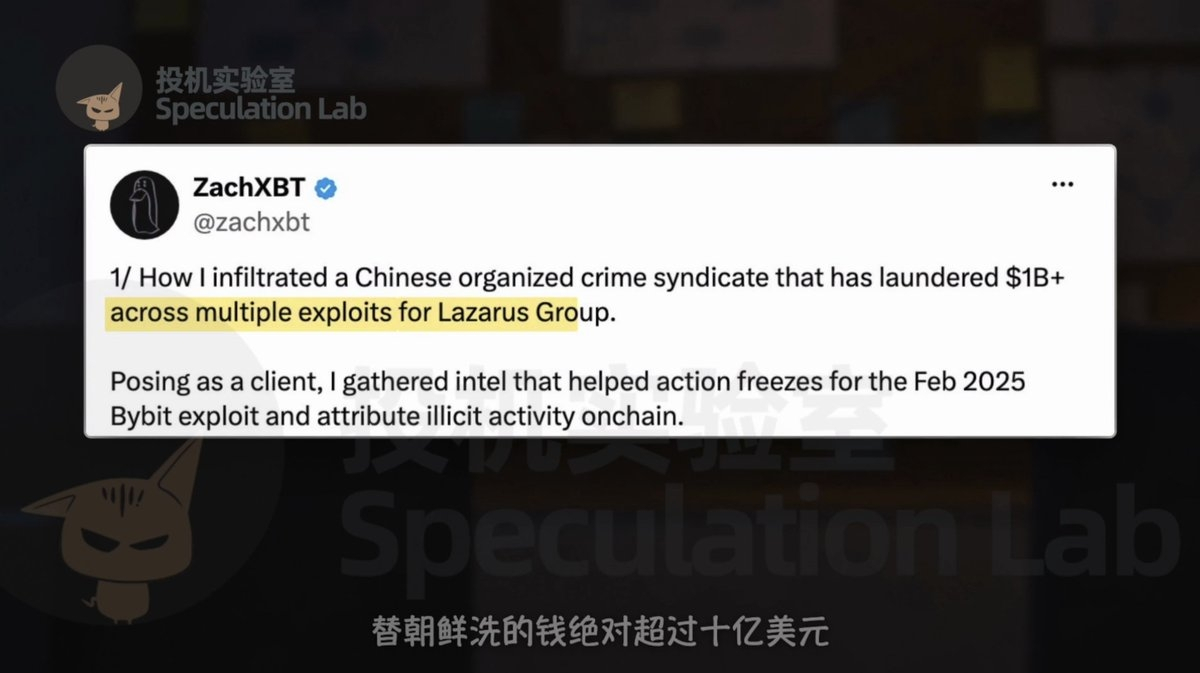
Pernyataan Jimmy yang paling berlebihan adalah bahwa sebagian besar dari 1,5 miliar dolar AS Ethereum yang dicuri dari Bybit ditangani oleh tim mereka. Seberapa jauh klaim itu dilebih-lebihkan tidak bisa ditentukan hanya dengan mendengarkan ucapannya. Video itu mencantumkan penilaian ZachXBT yang lebih berhati-hati: penjelasan pihak tersebut sesuai dengan pola on-chain yang ia amati. Jika beberapa serangan digabungkan untuk memperkirakan jumlahnya, kelompok ini mungkin telah menangani lebih dari 1 miliar dolar AS untuk Lazarus. Kesombongan anggota kelompok, perkiraan penyidik, dan transaksi konkret yang bisa diverifikasi memiliki bobot bukti yang berbeda. Saat membacanya, semuanya juga perlu dinilai secara terpisah.
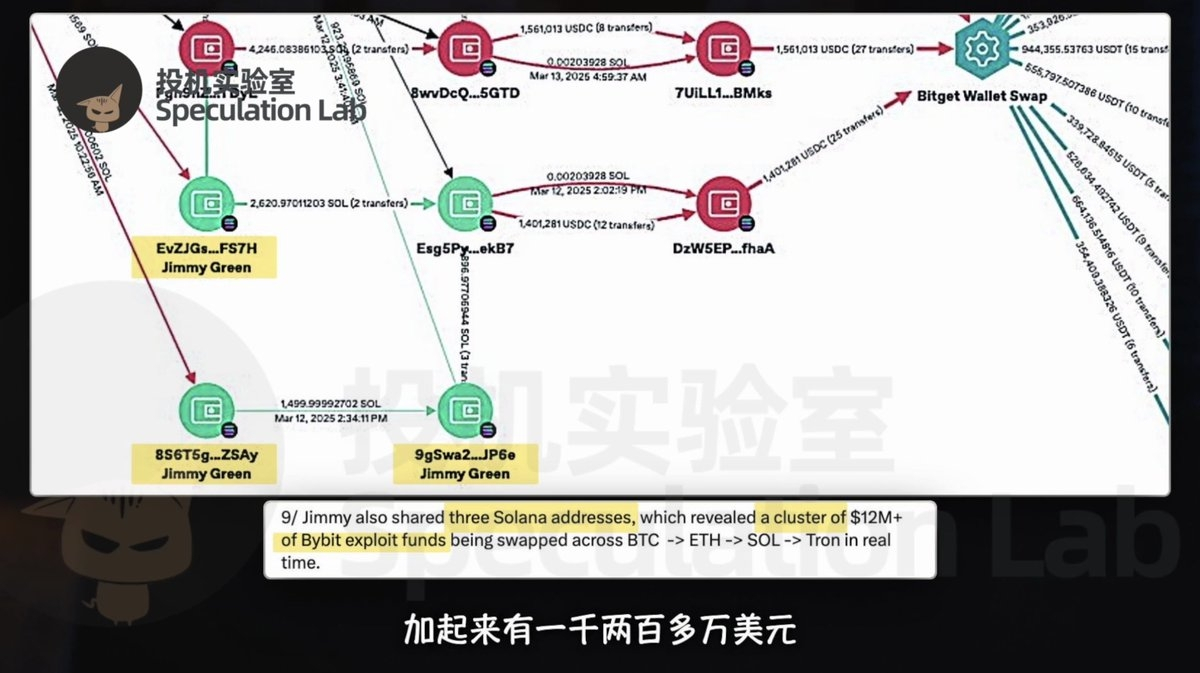
Tiga alamat mengungkap lebih dari 12 juta dolar AS
Jimmy juga pernah mengirim tiga alamat Solana dan berkata bahwa malam itu ia sedang menangani penukaran koin di jaringan tersebut menjadi Tron. ZachXBT menelusuri alamat-alamat itu dan menemukan seluruh rangkaian dana curian terkait Bybit yang sedang berpindah-pindah, dengan total lebih dari 12 juta dolar AS. Sebelumnya, penyidik terutama mengandalkan percakapan untuk menggali informasi. Pada tahap ini, alamat konkret membuat klaim-klaim tersebut menjadi jalur dana yang bisa diperiksa. Perpindahan bolak-balik antarrantai memang menambah kesulitan pelacakan, tetapi jika seorang operator memberikan satu titik masuk dengan sukarela, alamat-alamat yang tadinya terpisah bisa kembali dihubungkan.
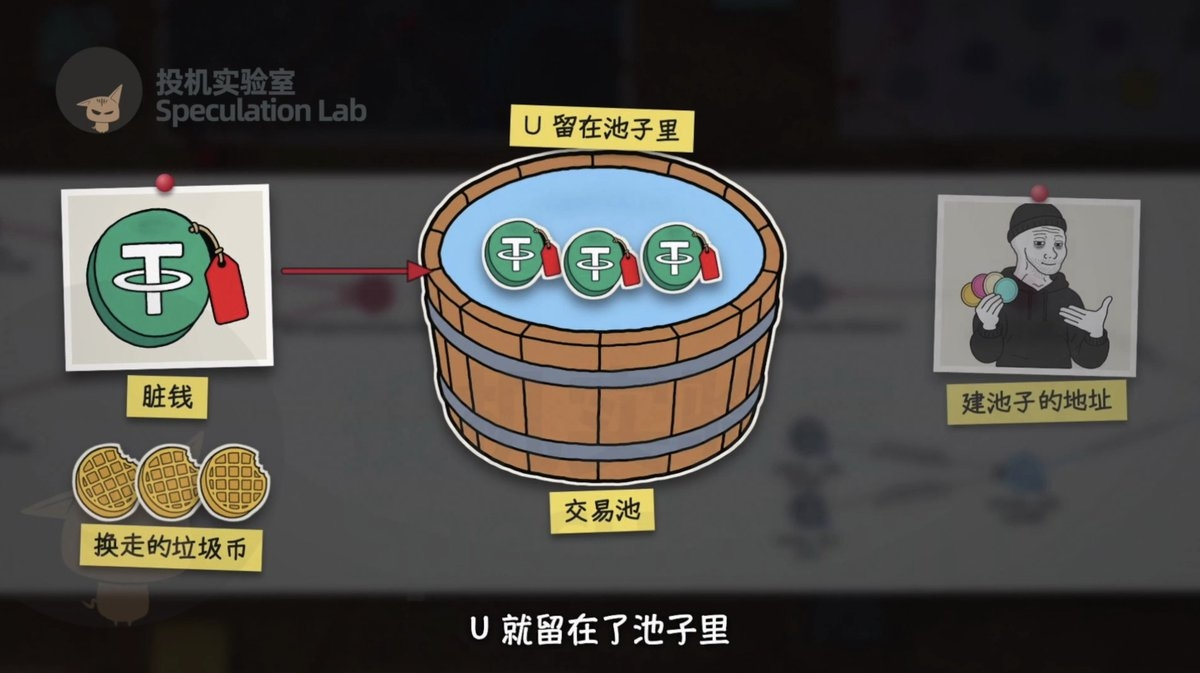
Video itu juga menjelaskan cara menyamarkan asal dana dengan memanfaatkan pool perdagangan token. Kelompok tersebut menerbitkan beberapa token yang hampir tak pernah diperdagangkan, termasuk WAFF, FIZZ, BUTTER, dan SQUIRT, lalu menggunakan pool perdagangan untuk mengemas dana curian seolah-olah berasal dari transaksi biasa dan pendapatan likuiditas. Dari luar, dana itu tampak seperti hasil dari suatu pool; tetapi jika alamat-alamat sebelum dan sesudahnya ditelusuri, asalnya mungkin tetap terungkap. ZachXBT menyerahkan alamat-alamat yang ditemukannya kepada penyidik. Bukti pentingnya bukan hanya “alat apa yang digunakan”, tetapi apakah dana sebelum dan sesudah rangkaian operasi tersebut bisa dicocokkan dengan aset curian yang sudah diketahui.
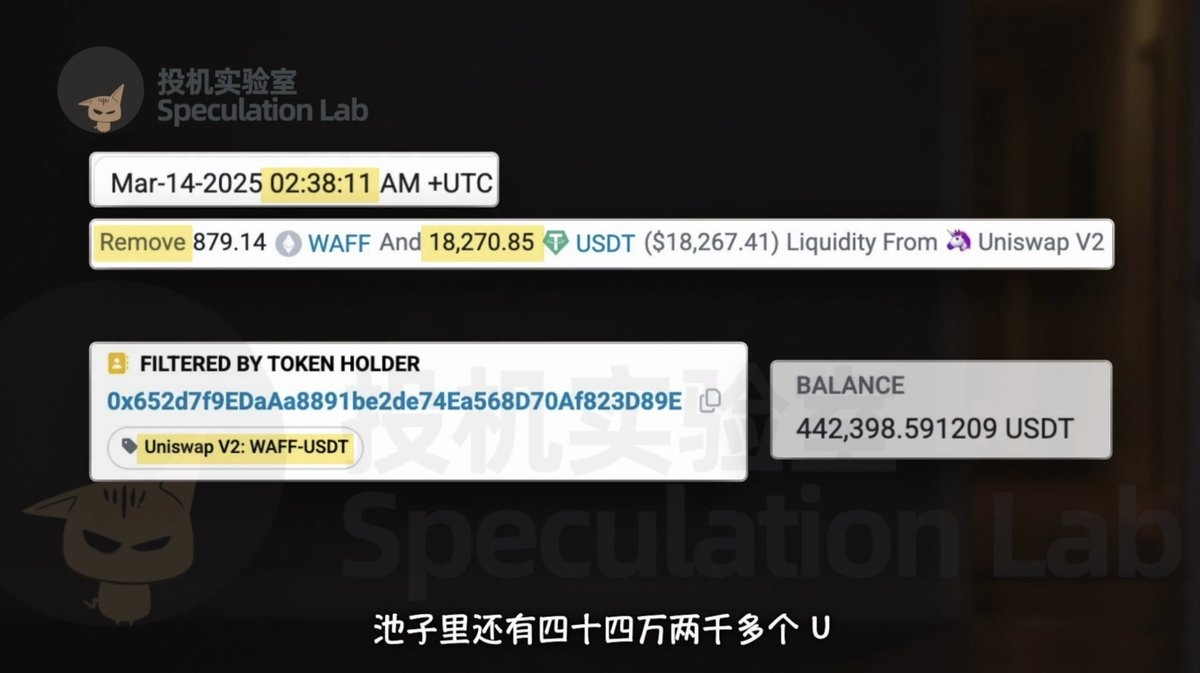
Jimmy sebelumnya juga sesumbar bahwa mereka memantau risiko lebih awal dan bisa memberi tahu klien sehari sebelum masalah terjadi. Ia bahkan mengklaim bekerja sama dengan orang dalam Tether. Namun, pada 14 Maret, Tether, penerbit USDT, membekukan pool terkait WAFF. Alamat yang membuat pool itu baru saja menarik sekitar 18.000 dolar AS setengah jam sebelumnya, sementara sekitar 442.000 U sisanya terkunci di dalamnya. Menurut video, ZachXBT dapat melacak kerugian biaya sebesar lebih dari 4.000 dolar AS, sementara penyelidikan itu mendorong pembekuan dana dalam jumlah yang jauh lebih besar. Ini tidak membuktikan bahwa Jimmy benar-benar punya koneksi orang dalam. Sebaliknya, ini menunjukkan bahwa “perlindungan dari pembekuan” yang dijanjikannya tidak berhasil melindungi dana terkait.
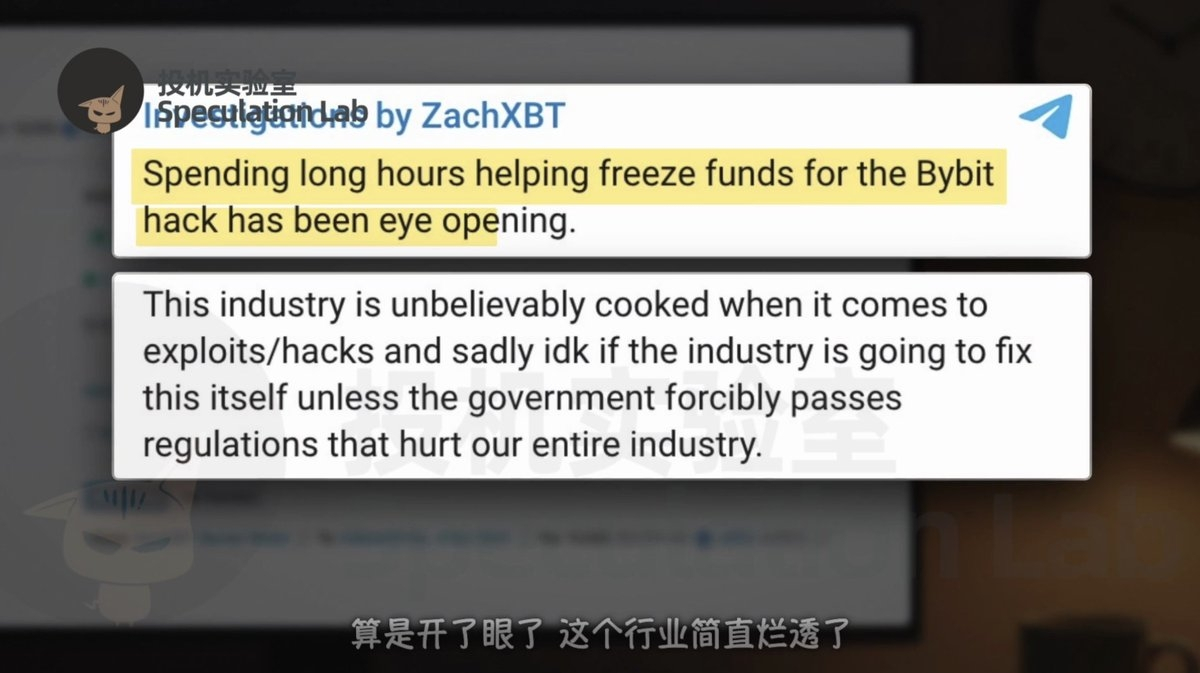
ZachXBT menyerahkan bukti-bukti ini kepada FBI, tetapi tidak langsung memublikasikannya. Pada 18 Maret, empat hari setelah pool perdagangan dibekukan, ia mengeluh di kanalnya bahwa belakangan ini ia setiap hari membantu membekukan dana terkait Bybit dan telah melihat sisi buruk industri ini. Saat itu, orang-orang di luar belum tahu dengan siapa ia sedang berbicara, juga tidak tahu bahwa ia menggunakan uangnya sendiri untuk mendapatkan petunjuk tersebut. Bagi pelacak yang bekerja secara terbuka, sebuah unggahan bisa segera diterbitkan. Namun, ketika petunjuk berkaitan dengan penyelidikan yang sedang berjalan, waktu pengungkapan tidak lagi ditentukan olehnya seorang. Karena itulah kisah ini lama terdiam.
Setahun setengah kemudian, desakan transaksi yang sama kembali muncul
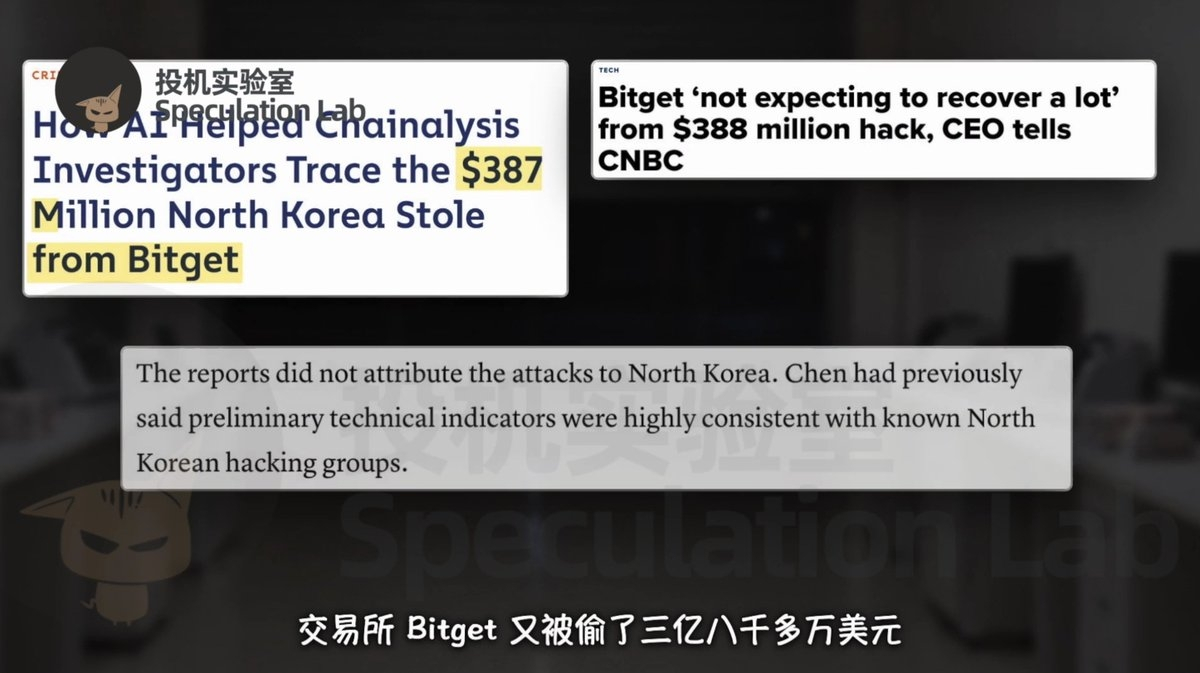
Pembekuan 442.000 dolar AS hanyalah terobosan kecil. Menurut angka Agustus 2026 yang dikutip video, total dana yang dipulihkan dan dibekukan dalam kasus Bybit kurang dari 80 juta dolar AS, hanya sekitar 5% dari 1,5 miliar dolar AS yang dicuri. Sebagian besar kerugian masih sulit dipulihkan, sementara serangan baru terus terjadi. Pada September 2026, Bitget kembali mengalami insiden keamanan senilai sekitar 388 juta dolar AS. Analisis yang dipublikasikan mengaitkan serangan itu dengan peretas terkait Korea Utara, dan ZachXBT mengamati bahwa orang-orang yang menangani dana curian terkait kembali mendesak layanan pelanggan di grup publik. Kasusnya berbeda, tetapi kebiasaan para operator yang terburu-buru mencari bantuan layanan pelanggan sangat mirip.
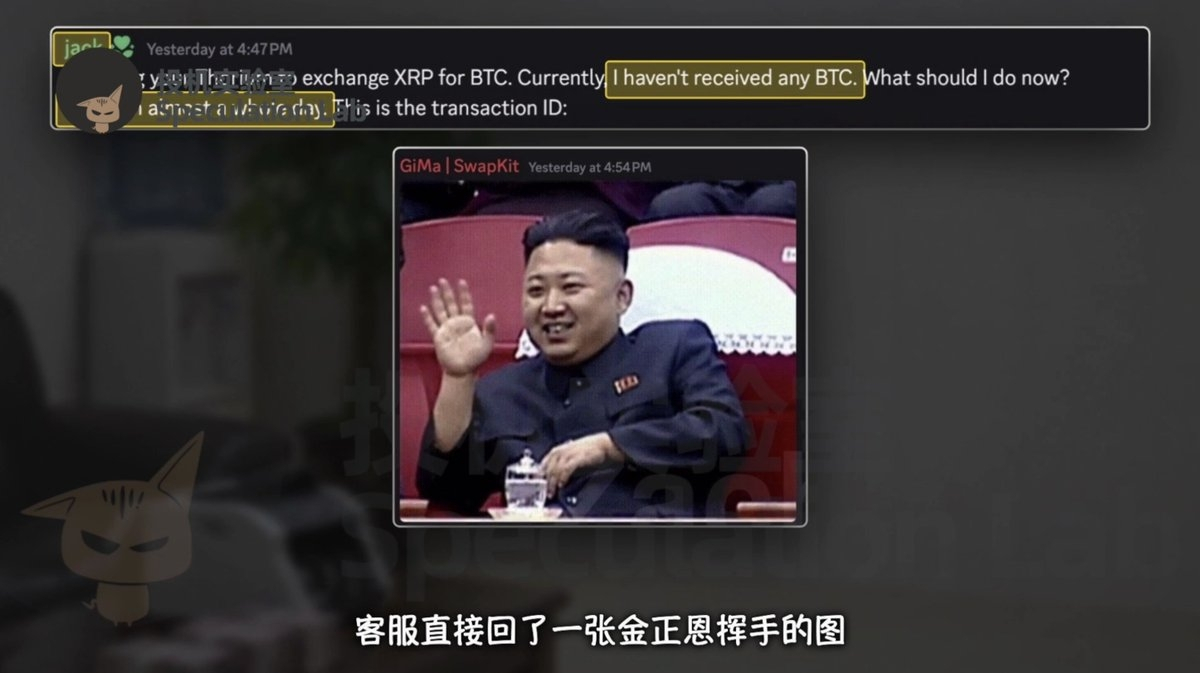
Video itu memperlihatkan akun bernama jack yang mengatakan bahwa Bitcoin yang ditukarkan belum juga masuk setelah hampir seharian. Ia sangat khawatir dan berkata bahwa dirinya akan mendapat masalah besar jika uangnya hilang. Staf layanan pelanggan langsung membalas dengan gambar Kim Jong-un melambaikan tangan, lalu bertanya, “Apa Kim Jong-un akan marah?” dan menyuruhnya mencari pekerjaan lain. Ada orang yang meminta bantuan layanan pelanggan, bahkan ada yang menamai akunnya “help me”. Lebih kebetulan lagi, jika dilihat dari namanya, staf yang mengirim gambar itu adalah orang yang sama yang meminta Jimmy memberikan nomor transaksi satu setengah tahun sebelumnya. Di balik obrolan grup yang mengundang tawa itu, tetap ada ketakutan para operator saat dana bermasalah dan pola berulang ketika permintaan bantuan di ruang publik terus membocorkan petunjuk.
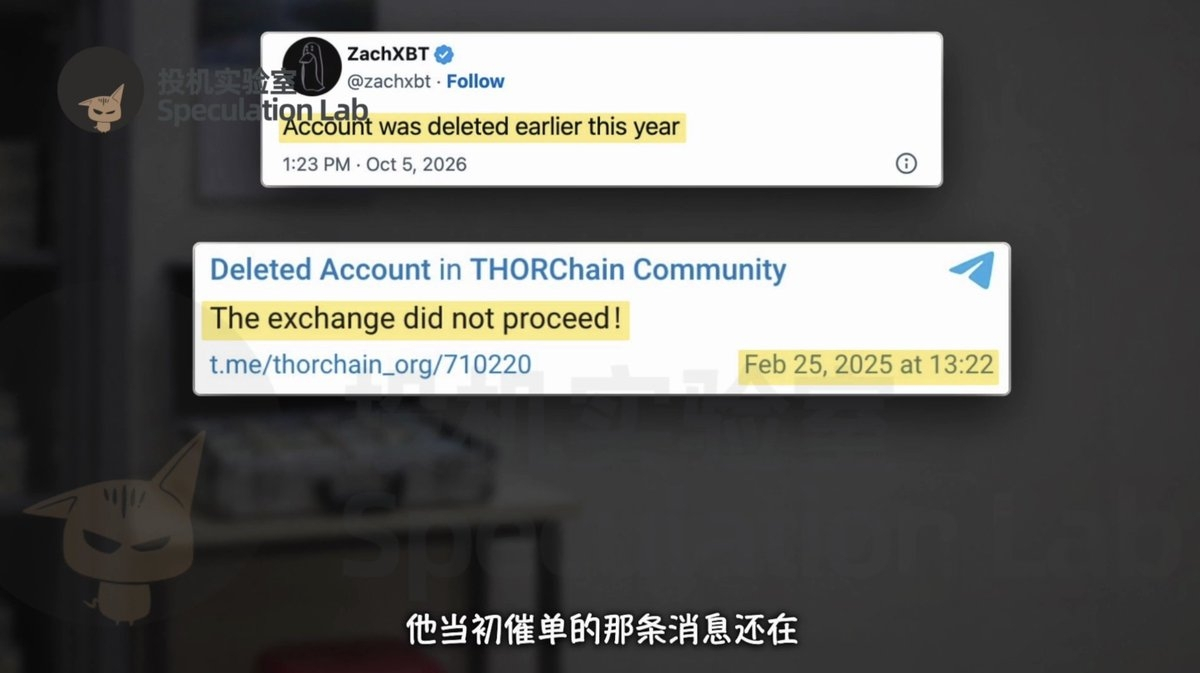
Pada 5 Oktober 2026, ZachXBT akhirnya mengungkap penyelidikannya terhadap Jimmy. Ia mengatakan bahwa pengungkapan itu tertunda selama satu setengah tahun karena berkaitan dengan penyelidikan dan tidak mudah dipublikasikan. Hampir 350.000 dolar AS yang digunakan berasal dari uangnya sendiri, tetapi bukan berarti seluruhnya hilang. Untuk pesanan yang benar-benar dikerjakan, ia menanggung biaya sekitar 5% untuk setiap transaksi, sekaligus menghadapi risiko uangnya dibawa kabur oleh pihak lain. Menurut video, tidak ada yang membayar penyelidikan ini. Biasanya, ia mengandalkan dukungan yayasan dan donasi. Ketika warganet menyarankan agar ia menyewa pengawal, ia mengatakan perlindungan 24 jam agak di luar anggaran. Menelusuri petunjuk bukan hanya menghabiskan waktu, tetapi juga mempertaruhkan harta dan keselamatan diri.
Belakangan, akun Telegram Jimmy dihapus. Pesan-pesan yang dahulu ia kirim untuk mendesak transaksi di grup THORChain masih tersimpan, tetapi namanya berubah menjadi Deleted Account. ZachXBT tidak menjelaskan bagaimana hubungan mereka berakhir, apakah Jimmy mulai curiga, siapa identitas aslinya, atau apakah ia ditangkap. Hilangnya akun itu mudah membuat pembaca mengira ceritanya sudah berakhir, tetapi materi yang tersedia untuk umum tidak memberikan kesimpulan seperti itu. Yang bisa dilihat adalah tangkapan layar percakapan, jejak dana, dan hasil pembekuan sebagian. Yang belum diketahui adalah nasib orang yang menerima pesanan ini dan sejauh mana kasus selanjutnya akan berkembang.
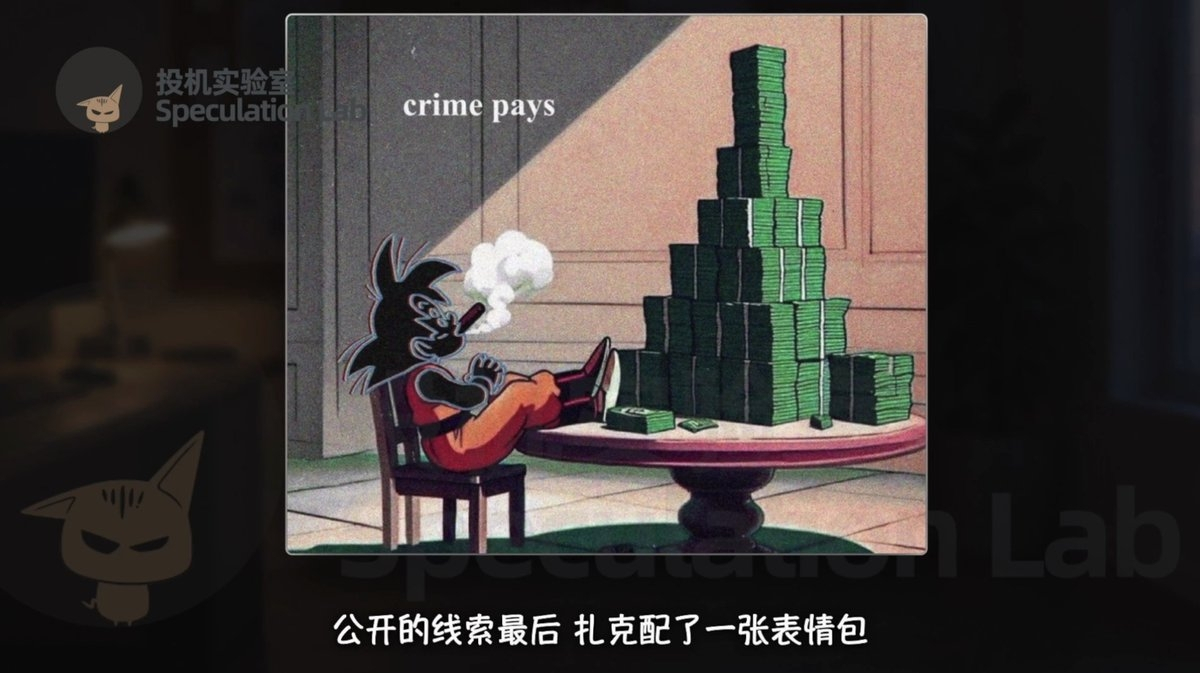
Di akhir rangkaian petunjuk yang dipublikasikan, ZachXBT menyertakan sebuah meme: tokoh kartun duduk santai sambil mengisap cerutu, dengan tumpukan uang di atas meja dan tulisan “crime pays”—kejahatan memang menguntungkan. Meme itu terasa seperti sindiran getir: pencurian dalam jumlah besar bisa terjadi dengan cepat, sementara pemulihan kerugian berlangsung lambat dan berbahaya. Industri mata uang kripto sangat dekat dengan uang, sehingga penyelidik juga bisa berada dekat dengan peretas, organisasi pencucian uang, dan kekuatan tingkat negara yang besar. Operasi penyamaran ini memang tidak berhasil memulihkan seluruh dana curian, tetapi berhasil membawa pembagian tugas di balik layar dan petunjuk penting kepada publik. Orang-orang yang menanggung risiko demi itu layak mendapat perhatian.