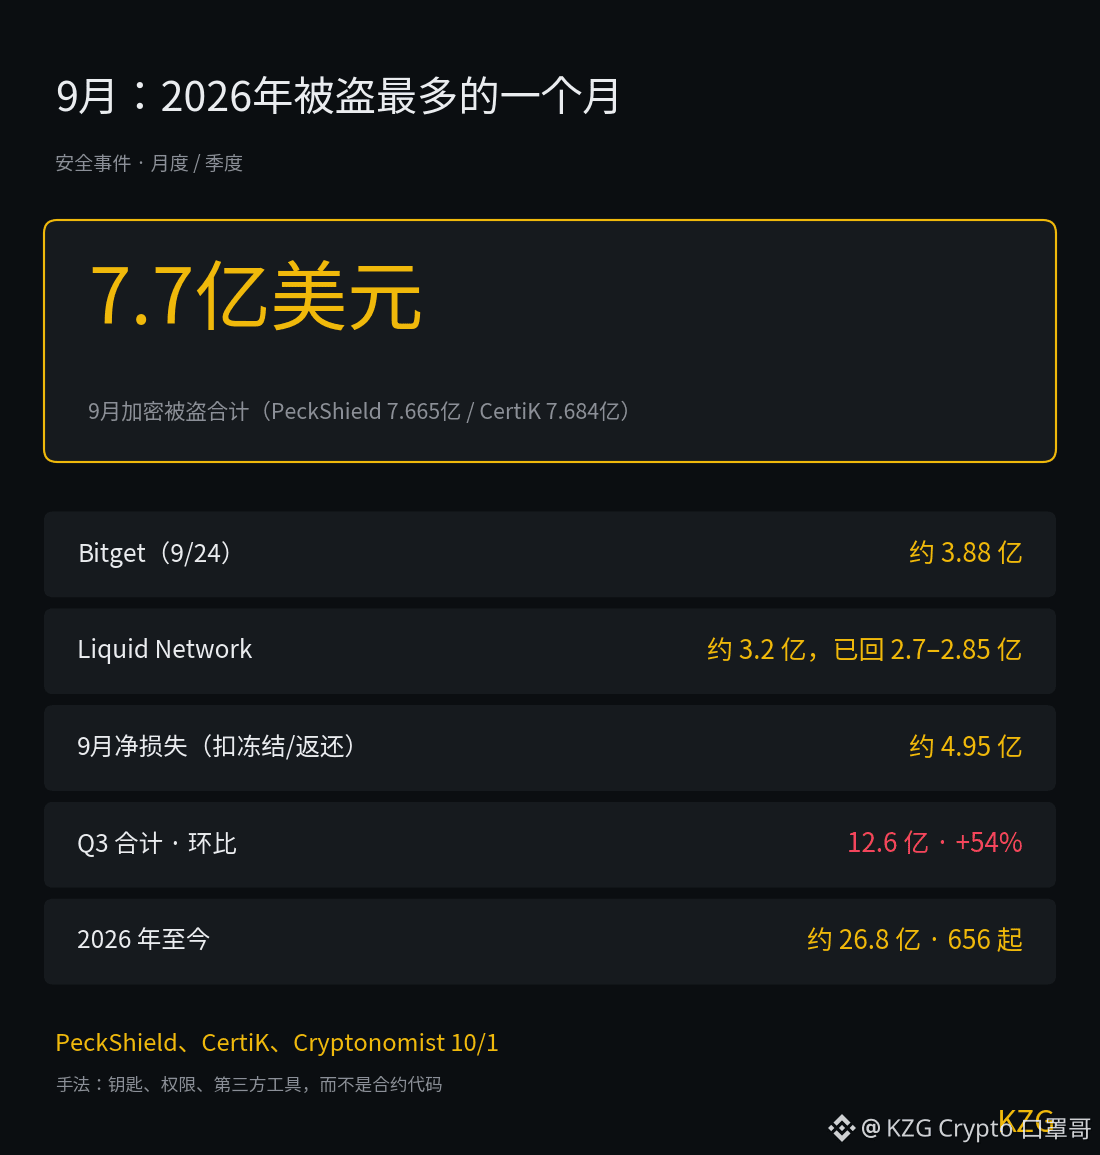
September adalah bulan dengan pencurian terbanyak pada tahun 2026: sekitar 7,7 miliar dolar AS.
Dua perusahaan keamanan pada dasarnya memberikan angka yang sejalan: PeckShield mencatat 55 kasus, senilai 7,665 miliar; CertiK mencatat 97 kasus, senilai 7,684 miliar.
Beberapa angka:
· Dua transaksi pertama menyumbang sekitar 90%: Bitget sekitar 3,88 miliar (9/24, dana diambil dari hot wallet dan warm wallet), Liquid Network sekitar 3,2 miliar
· Banyak yang berhasil dipulihkan: Liquid Network sudah kembali sekitar 2,7 miliar—2,85 miliar (menurut kedua versi data); CertiK menghitung total pembekuan dan pengembalian pada September sekitar 2,73 miliar, sehingga kerugian bersih setelah dikurangi sekitar 4,95 miliar
· Sepanjang Q3: 12,6 miliar dolar AS, 247 kasus, lebih banyak 54% dibanding Q2 yang 8,19 miliar (CertiK)
· Tahun ini sampai sekarang: sekitar 26,8 miliar dolar AS, 656 kasus; September saja menyumbang 28% dari setahun
Yang paling layak diingat adalah caranya berubah.
Dalam kasus Bitget kali ini, menurut deskripsi CertiK, penyerang memanfaatkan celah pada produk keamanan pihak ketiga untuk mendapatkan kredensial, lalu memalsukan perintah penarikan; tahun ini, dua kasus besar KelpDAO dan Drift juga berawal dari masalah kunci privat dan izin, bukan karena kode kontraknya diretas.
Artinya, “audit kontrak sudah dilakukan” semakin tidak otomatis berarti aman—titik paling lemah yang sebenarnya ada pada kunci, izin, dan alat pihak ketiga.
Dari sisi pengguna: menurut laporan Cryptonomist, Bitget menutup kerugian kali ini menggunakan dana perlindungan pengguna senilai lebih dari 4,6 miliar dolar AS.
Kunci, izin, dan alat pihak ketiga—di tiga bagian ini, menurut Anda mana yang paling sulit untuk dicegah?