Intents NEAR 380 Juta Dolar AS: kronologi peretasan—dana dikembalikan penuh, semangat white-hat dipuji
1 Oktober 2026, komponen interaksi lintas-rantai NEAR Intents dalam ekosistem NEAR Protocol mengalami serangan peretas, sekitar 3,8 juta dolar AS dana dicuri. Pelaku memanfaatkan celah logika pada lapisan setoran dan penarikan Omni serta interaksi dengan kontrak utama untuk melakukan pencurian; pihak proyek segera menghentikan layanan untuk mengendalikan risiko.
Pasca kejadian, CEO umum NEAR Intents, Alex Shevchenko, merespons dengan cepat: melalui analisis on-chain ia mengunci identitas penyerang, lalu memublikasikan “peringatan terakhir” di media sosial. Ia mengumumkan tiga alamat pengembalian dana—Bitcoin, BNB/Ethereum, dan Solana—seraya mengingatkan bahwa ini adalah jendela terakhir bagi pelaku untuk mendapatkan perlakuan keringanan karena memperoleh kelonggaran melalui “disclosure yang bertanggung jawab”.
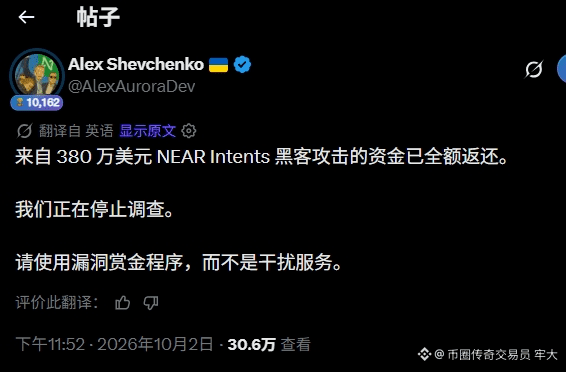
Kurang dari 48 jam, pelaku menyerah lebih cepat dan mengembalikan seluruh dana sebesar 3,8 juta dolar AS. Pada malam 2 Oktober, Shevchenko mengonfirmasi dana telah dikembalikan dan mengumumkan untuk menghentikan penyelidikan, sambil menyerukan: “Gunakan program hadiah bug, bukan mengganggu layanan.”
Insiden ini tidak hanya memulihkan kerugian, tetapi juga menjadi contoh positif di bidang keamanan Web3: melalui intimidasi teknis dan panduan nilai, pihak proyek mengubah calon penyerang beritikad buruk menjadi kontributor pembangunan ekosistem. Hal ini memperkuat konsensus industri bahwa “white-hat hacker” yang melaporkan celah melalui jalur resmi akan dihargai, sekaligus memberi pengalaman praktis bagi evolusi keamanan arsitektur yang berpusat pada Intent.
Terus lihat potensi ke depan—ini mencerminkan itikad baik dan kemampuan pihak fundamental proyek.
$NEAR