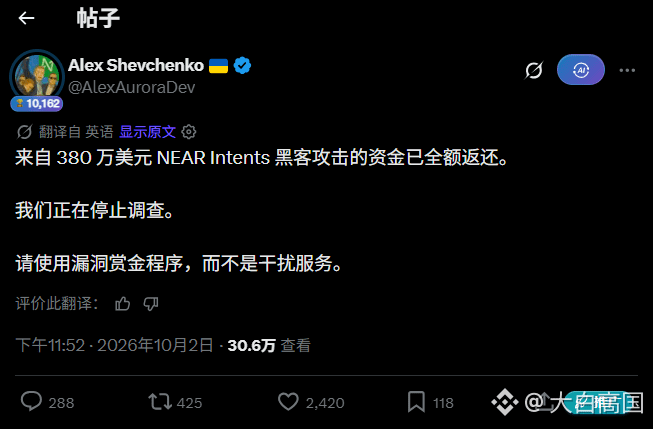
Peretas Minta Ampun: NEAR Dicuri $3,8 Juta, Dikembalikan Penuh
1⃣ Kronologi:
Serangan terjadi → Tim secara terbuka mengumumkan "identitas pelaku sudah teridentifikasi" → batas waktu 48 jam terakhir: kembalikan uang ke alamat BTC, BNB/ETH, SOL yang ditentukan. Jika jendela waktu kedaluwarsa → $3,8 juta. Jika belum lewat, kembalikan lebih cepat dengan jumlah penuh, tidak kurang satu sen pun.
2⃣ Di luar dugaan: sang peretas tidak berani minta biaya capek
Dalam kasus pencurian di dunia kripto, naskah biasanya adalah "hadiah white hat"—peretas membiarkan 10% sebagai biaya capek, sisanya 90%, sehingga kedua pihak tetap terlihat beradab. Kali ini tidak ada opsi itu: pengumuman terbuka "kami sudah menemukanmu" + hitungan mundur 48 jam. Ketika batas waktu belum tiba, $3,8 juta dikembalikan penuh.
Saat pengembalian dilakukan, pelaku meninggalkan pesan di chain BNB. Label alamatnya bernama "Near Intents Exploiter 1". Di pesan tersebut tertulis bahwa uang sudah dikembalikan—sombong, tapi tetap berwajah sopan.
Apakah ini ulah orang dalam atau teman yang sudah kenal? Saat ini masih belum diketahui.
3⃣ Perbandingan dengan Bitget:
$388 juta dicuri, konon dilakukan oleh hacker Korea Utara, dan kini terjadi pencucian lintas-chain. Tingkat negara tidak takut dipublikasikan; namun bagi individu atau kelompok kecil, "identitas sudah teridentifikasi" menjadi pencegah paling kuat—kalau tidak mampu, ujungnya masuk penjara.
Keamanan paling tangguh di kripto bukanlah laporan audit, melainkan cahaya matahari.
Kode bisa punya celah, tetapi setiap transaksi di on-chain dipajang di bawah sinar matahari. Uang hasil curian tidak bisa dipakai, dan bahkan tidak berani mengambil bounty—jadi pencuri seperti apa yang mau melakukan ini?
Kali ini, sang hacker benar-benar mengaku kalah.