


Disiapkan oleh
Kebijakan Global Binance | Oktober 2026
Steven McWhirter, Global Policy Lead
Diego Montes Serralde, Global Policy Manager
Dengan kontribusi ahli dari Tanveer Kalooji
Poin Utama
AI agenik dapat secara material meningkatkan kepatuhan kejahatan keuangan. Agen AI dapat menganalisis informasi di berbagai sistem, menyelidiki peringatan, mengidentifikasi hubungan, memantau perubahan peraturan, dan menyiapkan penilaian kasus. Jika digunakan secara bertanggung jawab, mereka dapat mengurangi pekerjaan manual bernilai rendah dan memungkinkan profesional kepatuhan untuk fokus pada kasus berisiko lebih tinggi dan keputusan yang berdampak.
Otonomi menciptakan tantangan akuntabilitas yang baru. Setelah sistem AI dapat menggunakan alat, mendelegasikan tugas, mengubah catatan, atau memulai transaksi, institusi harus mampu menetapkan agen mana yang bertindak, siapa yang mengotorisasinya, mandat apa yang dimilikinya, dan siapa yang tetap bertanggung jawab atas hasilnya.
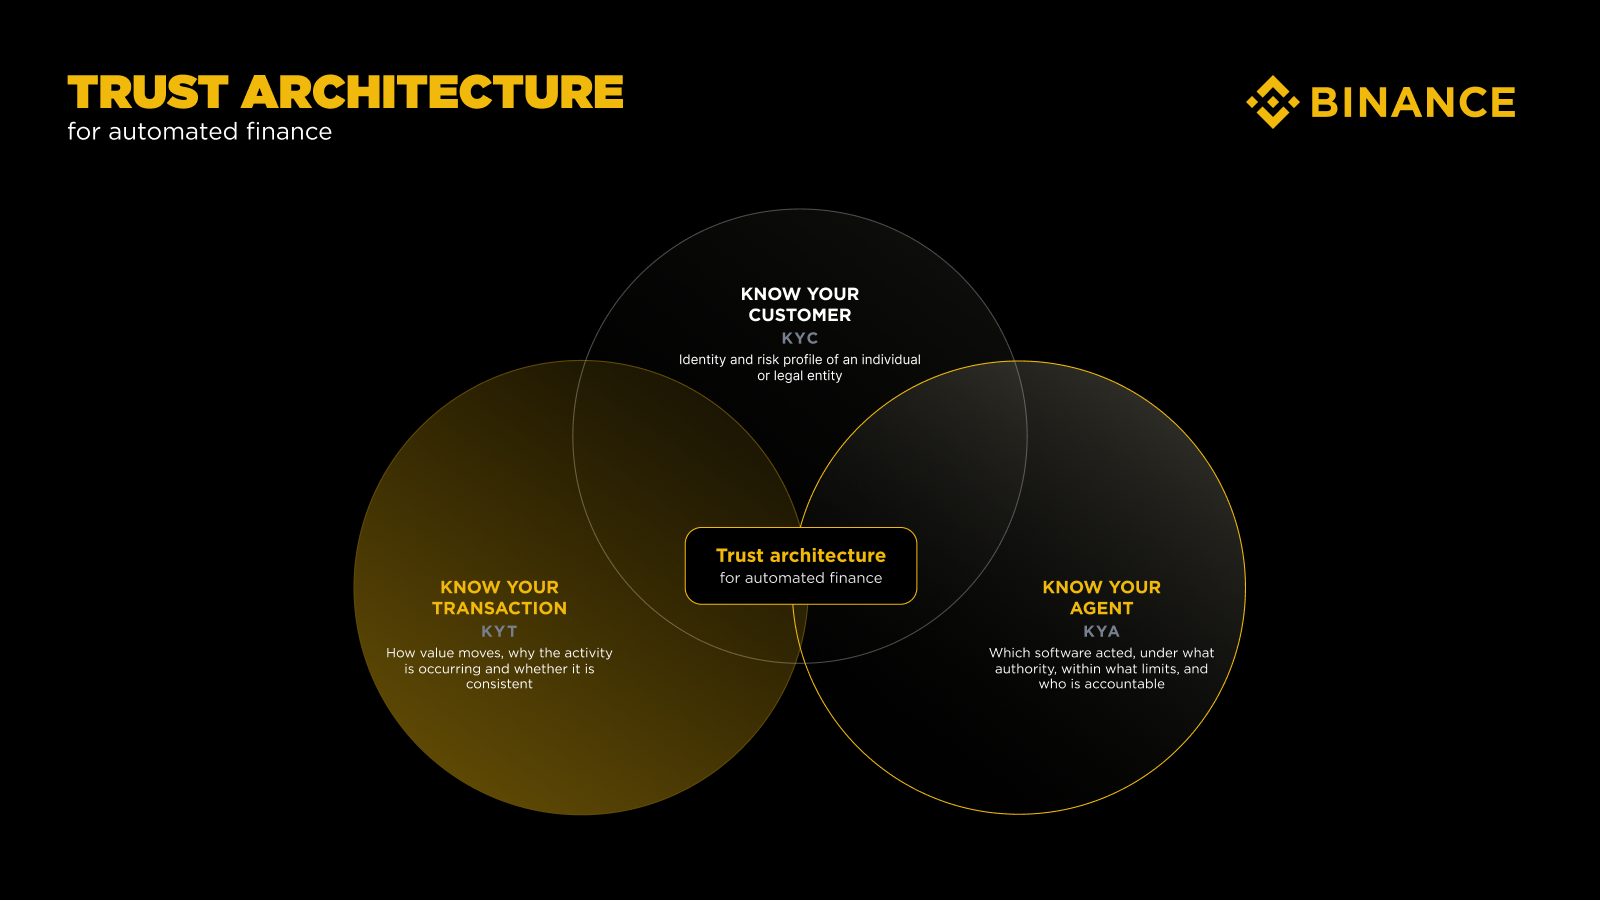
Know Your Agent (“KYA”) seharusnya melengkapi, bukan menggantikan, KYC. KYC menetapkan identitas dan profil risiko nasabah atau badan hukum. KYA menetapkan identitas, asal-usul (provenance), kewenangan, izin, serta batasan operasional perangkat lunak yang bertindak atas nama mereka.
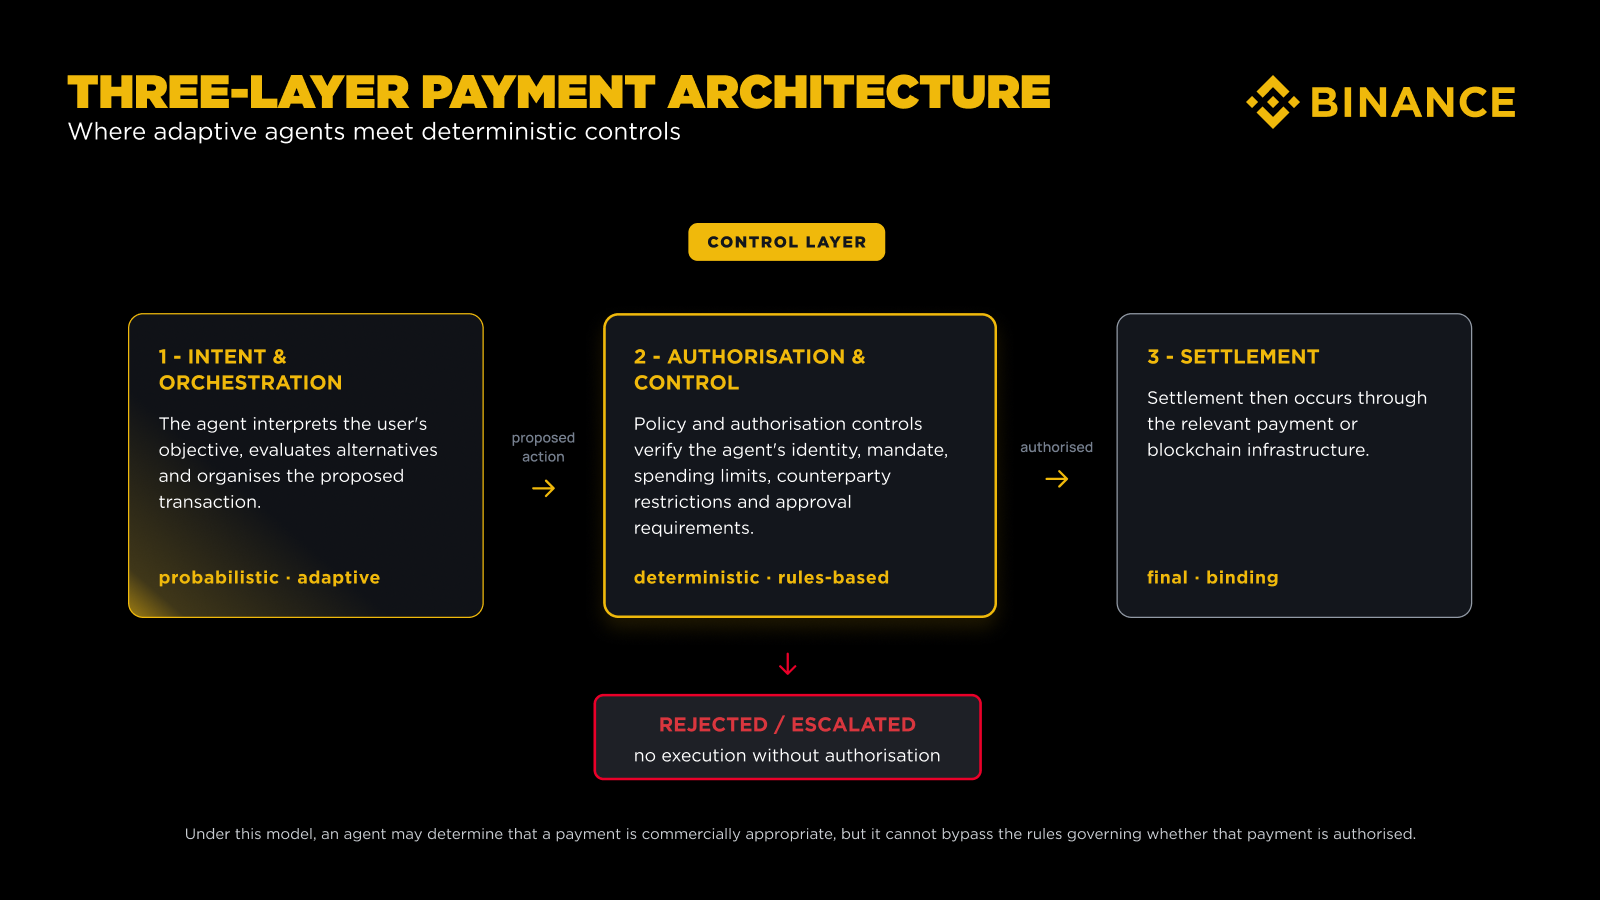
Model tata kelola yang paling kuat memisahkan intelijensi dari kontrol. Agen AI dapat menganalisis, memprioritaskan, dan merekomendasikan, sementara tindakan yang berdampak harus tetap tunduk pada kontrol kebijakan yang ditetapkan, ambang otorisasi yang eksplisit, pemantauan runtime, dan pengawasan manusia atau institusional yang proporsional.
Perhatian terhadap kebijakan sudah bergerak ke arah ini. Pekerjaan terbaru di Inggris dan Singapura menunjukkan perlunya safeguards yang lebih jelas seputar identitas agen, kewenangan delegasi, kontrol runtime, dan autentikasi mesin-ke-mesin, terutama ketika pembayaran agenik menjadi kasus uji awal untuk aktivitas keuangan otonom yang lebih luas.
1. Pendahuluan
Kepatuhan terhadap kejahatan finansial telah berkembang seiring dengan sistem keuangan yang dimaksudkan untuk dilindungi. Ketika pembayaran menjadi lebih cepat, layanan keuangan menjadi semakin digital, dan pasar menjadi semakin global, fungsi kepatuhan mengadopsi penyaringan otomatis, sistem pemantauan transaksi, analitik blockchain, serta model pembelajaran mesin. Kecerdasan buatan agenik mungkin mewakili tahap berikutnya dari evolusi tersebut.
Tidak seperti mesin aturan konvensional yang mengikuti instruksi yang telah ditentukan sebelumnya, atau aplikasi AI generatif yang menghasilkan konten sebagai respons terhadap sebuah prompt, agen AI dapat mengejar suatu tujuan melalui rangkaian tindakan. Ia dapat mengambil informasi dari berbagai sistem, menentukan alat mana yang harus digunakan, membandingkan alternatif tindakan, dan menyesuaikan alur kerjanya saat situasi berubah.
Dalam konteks AML, sebuah agen dapat menerima peringatan pemantauan transaksi, meninjau profil nasabah, menganalisis akun dan wallet yang terhubung, berkonsultasi dengan tipologi yang relevan, menyiapkan kronologi investigasi, dan merekomendasikan apakah kasus tersebut harus diekskalasikan. Beberapa agen spesialis dapat membagi tugas-tugas tersebut untuk verifikasi identitas, penyaringan sanksi, pelacakan blockchain, dan pengelolaan kasus, sebelum menyajikan penilaian yang dikonsolidasikan kepada penyelidik manusia.
Hal ini dapat secara signifikan meningkatkan efektivitas kepatuhan. Namun, hal ini juga dapat menimbulkan risiko baru.
Sebuah agen kepatuhan dapat mengakses informasi yang sangat sensitif, membuat inferensi tentang nasabah, mengubah klasifikasi risiko, atau menutup peringatan. Agen yang terlibat dalam pembayaran dapat melangkah lebih jauh dengan memilih rute, mengonfirmasi bahwa kondisi yang telah ditentukan sebelumnya telah terpenuhi, atau memulai transaksi berdasarkan kewenangan delegasi. Jika sistem-sistem tersebut tidak diidentifikasi, diotorisasi, dan dipantau dengan benar, institusi mungkin kesulitan merekonstruksi bagaimana suatu hasil dicapai atau menentukan di mana tanggung jawab berada. Pertanyaan mengenai tanggung jawab (liability), pengawasan, dan kontrol menjadi semakin tajam. Setelah perangkat lunak dapat mengambil langkah otonom atau semi-otonom menuju suatu tujuan, bukan sekadar menghasilkan analisis, institusi harus dapat menentukan apakah agen bertindak sesuai mandatnya, apakah pengawasan yang memadai tetap dipertahankan, dan siapa yang tetap bertanggung jawab atas hasil tersebut.
Karena itu, pertanyaan kebijakan utama adalah bagaimana institusi dan regulator dapat mempertahankan identitas, kewenangan, dan akuntabilitas ketika perangkat lunak mulai bertindak dalam arsitektur kepatuhan dan pembayaran.
Makalah ini berpendapat bahwa kerangka Know Your Agent, atau KYA, dapat menyediakan bagian penting dari jawaban. KYA tidak akan menggantikan KYC, uji tuntas nasabah, atau kewajiban AML/CFT yang ada, termasuk persyaratan pemantauan transaksi dan transparansi pembayaran yang berlaku. KYA akan menyediakan lapisan kontrol tambahan untuk agen perangkat lunak dengan menetapkan siapa atau apa agen tersebut, orang atau organisasi mana yang diwakilinya, apa yang diizinkan untuk dilakukan, serta bagaimana tindakannya dapat dibatasi, diverifikasi, dan—bila perlu—dihentikan.
Sebuah agen AI tidak boleh diizinkan melakukan tindakan keuangan atau kepatuhan yang berdampak kecuali identitasnya dapat diautentikasi, kewenangannya didefinisikan dan dibatasi secara tepat, serta tindakannya dapat diatribusikan kepada principal yang akuntabel. |
2. Apa itu AI Agenik?
AI agenik merujuk pada sistem yang dapat mengejar suatu tujuan melalui rangkaian tindakan, bukan sekadar merespons satu instruksi. Sebuah agen dapat menentukan langkah-langkah apa yang diperlukan, mengambil informasi dari sistem yang berbeda, menggunakan alat eksternal, dan menyesuaikan pendekatannya saat informasi baru tersedia.
AI agenik tidak harus berupa kategori model yang berbeda. Dalam praktiknya, sebuah sistem agenik dapat menggabungkan satu atau lebih model AI dengan alat, memori, orkestrasi, sumber data eksternal, dan izin yang memungkinkannya mengejar tujuan serta mengambil tindakan.
Sistem-sistem ini berada pada spektrum. Sebagian beroperasi sebagai asisten yang menyiapkan rekomendasi untuk persetujuan manusia, sementara yang lain dapat menjalankan tugas yang ditetapkan atau memulai tindakan dalam izin yang telah diberikan. Implikasi tata kelolanya menjadi lebih signifikan ketika sistem AI bergerak dari menghasilkan informasi menjadi bertindak berdasarkan informasi tersebut.
Forum Ekonomi Dunia telah mendeskripsikan perkembangan ini sebagai memerlukan model tata kelola yang memperhitungkan peran agen, otonomi, kewenangan, prediktabilitas, serta konteks operasional. Forum Kerja Sama Regulasi Digital Inggris juga mengkarakterisasi AI agenik sebagai pergeseran dari AI sebagai alat menjadi AI sebagai aktor yang dapat menilai tujuan, merencanakan alur kerja, dan mengeksekusi tindakan yang memengaruhi lingkungan dunia nyata.
Karena itu, perlindungan (safeguards) harus bergantung pada apa yang mampu dilakukan suatu sistem dalam praktik, bukan pada label sebagai “agen AI”.
3. Dari otomatisasi kepatuhan menuju kepatuhan agenik
Sektor keuangan sudah menggunakan AI untuk deteksi penipuan, pemantauan AML, penilaian risiko nasabah, penyaringan sanksi, dan proses operasional. AI agenik membangun kemampuan tersebut dengan menghubungkan fungsi analitis yang terpisah menjadi alur kerja adaptif yang dapat mengumpulkan bukti, menilai konteks, dan menyiapkan tindakan untuk persetujuan manusia atau berbasis aturan.
A. Uji tuntas nasabah (customer due diligence) dan onboarding
Sebuah agen onboarding dapat mengumpulkan informasi dari sumber yang telah disetujui, mengidentifikasi dokumen yang kurang, membandingkan catatan, dan menandai inkonsistensi. Untuk badan hukum, ia mungkin menganalisis daftar perusahaan, struktur kepemilikan, serta informasi beneficial ownership. Untuk individu, ia dapat mendukung verifikasi identitas, penyaringan sanksi, dan klasifikasi risiko awal.
Institusi tetap bertanggung jawab atas kecukupan uji tuntas nasabahnya. Nilainya terletak pada pengurangan proses manual yang terpecah-pecah serta mengarahkan perhatian manusia pada kasus yang berisiko lebih tinggi atau ambigu.
B. Pemantauan transaksi dan investigasi
Sistem pemantauan tradisional sering menghasilkan volume peringatan yang tinggi berdasarkan aturan dan ambang batas yang statis. AI agenik dapat mendukung penilaian yang lebih kontekstual dengan memeriksa transaksi terhadap profil nasabah, pihak lawan (counterparties), perilaku sebelumnya, dan jaringan transaksi yang lebih luas.
Di pasar kripto, sebuah agen dapat menggabungkan informasi tingkat akun dengan analitik blockchain untuk mengidentifikasi paparan terhadap alamat yang tersanksi atau berisiko tinggi, pergerakan cepat melalui banyak wallet, pengaburan lintas-chain (cross-chain obfuscation), atau pola yang terkait dengan penipuan dan tipologi pencucian uang. Arah ini semakin diakui dalam kebijakan AML/CFT internasional. Catatan pekerjaan FATF tahun 2026 menyebutkan bahwa kemajuan dalam kecerdasan buatan, pembelajaran mesin, dan analitik big-data berpotensi meningkatkan analitik blockchain dan alat lain yang digunakan untuk mendeteksi serta memantau aktivitas mencurigakan.
Setelah peringatan dihasilkan, sebuah agen investigasi dapat menyusun kronologi, memetakan perpindahan dana dari fiat di-ramps ke aset digital, melacak aktivitas wallet berikutnya di seluruh chain dan pihak lawan, mengidentifikasi aktivitas off-ramp, mengambil catatan pendukung, serta menyusun narasi kasus. Agen terpisah dapat menguji apakah kesimpulan yang diusulkan didukung oleh bukti dan mengidentifikasi informasi yang bertentangan atau asumsi yang tidak didukung.
Hal ini dapat meningkatkan pemanfaatan sumber daya kepatuhan dengan mengurangi pekerjaan administratif dan memungkinkan penyelidik fokus pada kasus yang intensif penilaian. Ini juga dapat meningkatkan auditabilitas jika sumber data, pemanggilan alat (tool calls), temuan antara, dan persetujuan disimpan sebagai bagian dari satu catatan pembuktian yang terpadu. Yang penting, kemampuan analitik yang lebih besar tidak menghapus kebutuhan akan penilaian ahli. Pekerjaan FATF tahun 2026 juga menekankan bahwa analitik blockchain tingkat lanjut paling efektif bila digabungkan dengan teknik investigasi tradisional dan penilaian ahli manusia.
Jika sebuah laporan sedang dipertimbangkan, agen atau fungsi kontrol terpisah dapat memverifikasi bahwa narasi draf didukung oleh catatan sumber dan memenuhi kriteria eskalasi institusi.
Keputusan yang berdampak, termasuk keputusan untuk mengajukan laporan aktivitas atau transaksi mencurigakan, mengakhiri hubungan nasabah, atau menerapkan pembatasan material lainnya, harus tetap tunduk pada validasi yang sesuai dan pengawasan manusia atau institusional yang dapat dipertanggungjawabkan, selaras dengan hukum yang berlaku dan ekspektasi pengawas.
C. Pemantauan sanksi dan pemberitaan yang merugikan (adverse media)
Kepatuhan terhadap sanksi semakin menuntut institusi untuk melihat melampaui pencocokan nama secara langsung dan menilai kepemilikan, kendali, paparan tidak langsung, pembatasan geografis, serta tautan terhadap aktivitas yang tersanksi atau berisiko tinggi—bukan hanya mengandalkan pencocokan nama langsung.
Sebuah agen dapat memantau perubahan daftar, mengidentifikasi nasabah yang mungkin terdampak, menganalisis struktur kepemilikan yang kompleks, dan memprioritaskan kasus berdasarkan tingkat keyakinan (confidence) dan urgensi.
Ia dapat mendukung penyaringan adverse-media dengan menilai apakah suatu hasil merupakan kecocokan nasabah yang sebenarnya, apakah sumbernya kredibel dan terkini, apakah tuduhan relevan dengan selera risiko institusi, serta apakah eskalasi atau uji tuntas tambahan diperlukan.
Kemampuan ini memungkinkan institusi merespons ancaman yang muncul lebih cepat, perkembangan adverse-media, dan perubahan penetapan (designations). Namun kemampuan ini juga menimbulkan risiko jika agen bergantung pada sumber yang tidak akurat, penyelesaian entitas (entity resolution) yang lemah, pelaporan yang sudah usang, atau inferensi yang tidak didukung.
D. Perubahan regulasi dan pemetaan kontrol
Kewajiban AML berkembang melalui legislasi, aturan regulasi, pedoman (guidance), dan keputusan penegakan. Sebuah agen AI dapat memantau sumber yang relevan, mengidentifikasi amandemen, dan memetakan semuanya terhadap kebijakan, produk, dan kontrol perusahaan.
Hal ini dapat mendukung pengelolaan kepatuhan yang lebih berkelanjutan serta membantu institusi mengidentifikasi di mana skenario pemantauan, indikator risiko, atau prosedur perlu disesuaikan. Namun, profesional hukum dan kepatuhan tetap perlu memvalidasi interpretasi, terutama jika persyaratannya ambigu atau berbeda antar yurisdiksi.
Di semua kasus penggunaan ini, nilai AI agenik tidak hanya terletak pada kecepatan. Nilainya ada pada kemampuannya untuk menghubungkan informasi yang terfragmentasi, menilai aktivitas dalam konteks, dan memungkinkan keahlian manusia difokuskan pada bagian yang paling membutuhkan penilaian.
Manfaat tersebut bersyarat. Agen dapat berhalusinasi, salah menafsirkan informasi, atau bergantung pada sumber yang lemah. Penyelidik dapat terlalu mudah menunda pada rekomendasi yang tampak canggih. Model yang dilatih dari keputusan historis mungkin mereproduksi bias sebelumnya, sementara agen yang terhubung ke alat eksternal dapat terekspos pada prompt injection, kebocoran data, atau tindakan tanpa otorisasi.
Karena itu, tujuannya tidak boleh berupa otomatisasi tanpa batas, melainkan pendelegasian yang terkontrol: agen dapat mendukung analisis, prioritisasi, dan rekomendasi, sementara hasil yang berdampak tetap tunduk pada safeguards deterministik, persetujuan yang terdokumentasi, serta akuntabilitas manusia atau institusional.
Arsitektur yang sama dapat mendukung penggunaan terkontrol informasi yang diterima melalui kemitraan publik-swasta, termasuk tipologi yang muncul dan indikator risiko. Ketika informasi tersebut menjadi lebih terstruktur dan dapat dibaca mesin, institusi perlu memastikan bahwa agen mengakses dan menggunakannya hanya dalam batasan hukum, kerahasiaan, dan tujuan yang telah ditentukan.
4. Mengapa KYC tidak cukup?
KYC menjawab pertanyaan mendasar: siapa nasabahnya? Dalam lingkungan agenik, pertanyaan itu tetap penting, tetapi tidak lagi cukup.
Sebuah institusi mungkin mengetahui nasabah di balik suatu akun, namun tetap tidak mampu menentukan apakah instruksi tertentu berasal dari nasabah tersebut, dari agen yang berwenang, dari agen yang sudah disusupi (compromised), atau dari sub-agen yang bertindak di luar mandatnya.
Dua agen yang mengakses sistem yang sama juga dapat menimbulkan risiko yang secara material berbeda. Salah satunya mungkin hanya diotorisasi untuk mengambil informasi. Yang lain mungkin dapat mengubah klasifikasi risiko nasabah, menutup sebuah peringatan, atau memulai transfer.
Karena itu, institusi perlu mampu menentukan agen mana yang melakukan tindakan tertentu, siapa yang mengembangkan, menerapkan, dan mengoperasikan agen tersebut, serta agen tersebut bertindak atas nama siapa. Mereka juga harus memahami cakupan mandat agen, termasuk data, sistem, dan alat apa yang diizinkan untuk diakses; apakah agen hanya dapat merekomendasikan tindakan atau memiliki kewenangan untuk memulai atau mengeksekusinya; serta apakah agen dapat mendelegasikan tugas ke agen lain.
Penilaian ini juga harus mencakup batasan yang ditempatkan pada kewenangan tersebut, termasuk pembatasan finansial, temporal, atau geografis; mekanisme yang tersedia untuk menangguhkan atau mencabut izin agen; serta identitas orang perseorangan atau badan hukum yang pada akhirnya tetap bertanggung jawab atas tindakannya.
KYA melampaui manajemen identitas dan akses (identity and access management) konvensional. Kontrol akses tradisional umumnya menentukan apakah pengguna atau akun layanan dapat masuk ke suatu sistem dan menjalankan fungsi yang didefinisikan. KYA juga harus menetapkan hubungan agen dengan principal-nya, tujuan dan batas mandat, kewenangan untuk mendelegasikan tugas, serta pihak yang dapat dipertanggungjawabkan untuk tindakan yang dihasilkan. Konteks yang lebih luas ini menjadi penting ketika sebuah agen dapat beroperasi lintas sistem, bertindak secara asynchronous, atau menggunakan diskresi dalam tujuan yang didelegasikan.
OpenID Foundation telah mencatat bahwa agen sering bertindak tidak dapat dibedakan dari pengguna manusia, sementara model otorisasi yang ada mungkin tidak memadai untuk aktivitas asynchronous, interaksi lintas-domain, delegasi rekursif, dan agen yang beroperasi untuk banyak pengguna. KYA menyediakan kerangka kerja untuk mengatasi kesenjangan tersebut.
5. Apa itu Know Your Agent (KYA)?
Know Your Agent dapat dipahami sebagai proses mengidentifikasi, mengautentikasi, mengotorisasi, dan secara berkelanjutan mengelola sebuah agen AI yang bertindak dalam atau berinteraksi dengan layanan keuangan.
KYA tidak boleh diperlakukan sebagai pemberian kepribadian hukum kepada perangkat lunak atau menerapkan uji tuntas nasabah secara langsung pada sebuah mesin. Tujuannya adalah akuntabilitas operasional, sementara tanggung jawab hukum dan regulasi tetap melekat pada orang perseorangan atau badan hukum yang relevan. Ini konsisten dengan pendekatan teknologi-netral yang lebih luas yang tercermin dalam pekerjaan FATF tahun 2026, yang membedakan perangkat lunak yang mendasarinya dari orang-orang yang menjalankan kontrol atau melakukan fungsi keuangan teregulasi melalui perangkat lunak tersebut.
Kerangka KYA harus menetapkan hubungan di antara berbagai aktor yang terlibat dalam aktivitas yang dimediasi agen. Ini mencakup agen itu sendiri, dipahami sebagai instansi perangkat lunak yang menjalankan tugas yang relevan, dan principal, yaitu individu atau badan hukum yang atas namanya agen bertindak.
Kerangka kerja juga harus mengidentifikasi penyedia (provider) atau pihak yang menerapkan (deployer) yang bertanggung jawab untuk mengembangkan, mengoperasikan, mengonfigurasi, atau membuat agen tersedia, serta institusi yang bersandar (relying institution)—misalnya institusi keuangan, VASP, atau penyedia pembayaran—yang mengizinkan agen mengakses atau berinteraksi dengan sistemnya. Mendefinisikan peran-peran ini secara jelas sangat penting untuk menentukan izin yang berlaku, tanggung jawab, dan garis akuntabilitas.
Peran-peran ini dapat tumpang tindih tergantung pada bagaimana agen dikembangkan dan digunakan. Misalnya, institusi keuangan dapat memperoleh, menerapkan, dan bersandar pada agen AML internal itu sendiri. Sebaliknya, agen yang ditujukan untuk konsumen dapat disediakan oleh perusahaan teknologi pihak ketiga dan diotorisasi oleh nasabah untuk berinteraksi dengan satu atau lebih institusi keuangan.
Terlepas dari model operasinya, agen harus tetap terhubung secara jelas dengan individu atau badan hukum yang pada akhirnya bertanggung jawab atas tindakannya.
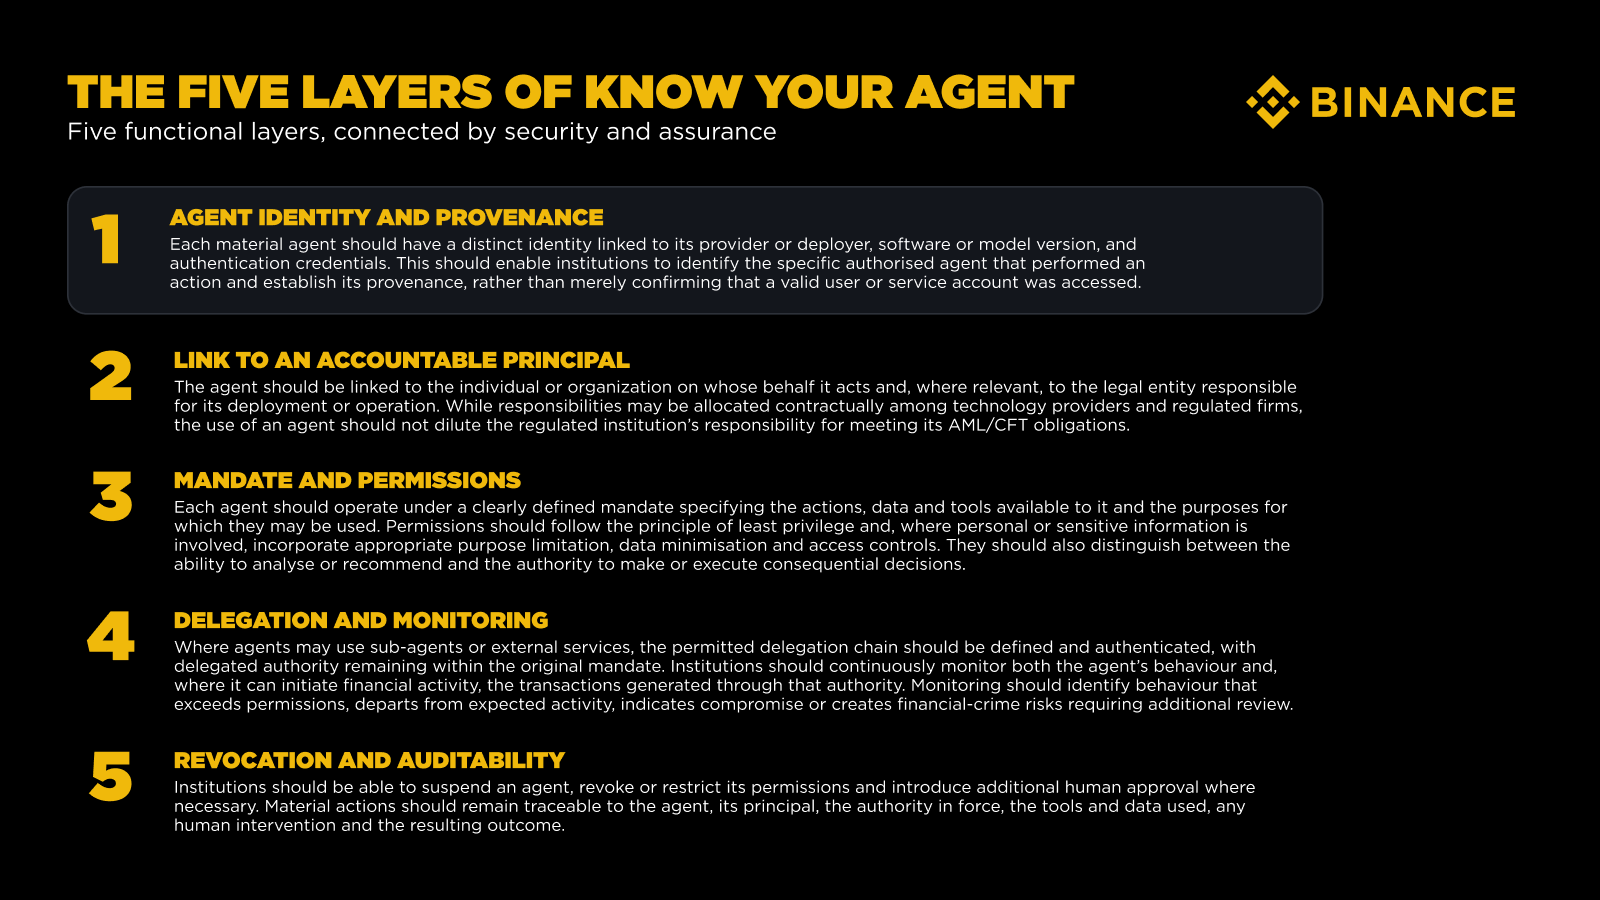
Menurut pandangan kami, kerangka KYA yang praktis dapat disusun di sekitar lima lapisan.
Identitas dan asal-usul (provenance) agen: Setiap agen material harus memiliki identitas yang berbeda yang terhubung dengan penyedianya, pihak yang menerapkan (deployer), entitas hukum yang bertanggung jawab, versi perangkat lunak atau model, serta kredensial autentikasinya. Ini memungkinkan institusi mengatribusikan suatu tindakan ke agen yang diotorisasi tertentu, bukan sekadar memastikan bahwa akun pengguna atau akun layanan yang valid telah diakses.
Keterkaitan dengan principal yang dapat dipertanggungjawabkan: Agen harus dihubungkan dengan individu atau organisasi yang atas namanya ia bertindak. Walaupun tanggung jawab dapat dialokasikan secara kontraktual di antara penyedia teknologi dan perusahaan yang teregulasi, penggunaan agen tidak boleh mengencerkan tanggung jawab institusi teregulasi untuk memenuhi kewajiban AML/CFT-nya.
Mandat dan izin: Setiap agen harus beroperasi di bawah mandat yang didefinisikan dengan jelas yang merinci tindakan, data, dan alat yang tersedia baginya serta tujuan yang boleh digunakan. Izin harus mengikuti prinsip least privilege dan, bila melibatkan informasi pribadi atau sensitif, memasukkan pembatasan tujuan yang sesuai, minimisasi data, serta kontrol akses. Izin juga harus membedakan kemampuan untuk menganalisis atau merekomendasikan dengan kewenangan untuk membuat atau mengeksekusi keputusan yang berdampak.
Delegasi dan pemantauan: Jika agen dapat menggunakan sub-agen atau layanan eksternal, rantai delegasi yang diizinkan harus didefinisikan dan diautentikasi, dengan kewenangan delegasi tetap berada dalam mandat awal. Institusi harus terus memantau perilaku agen dan, bila ia dapat memulai aktivitas keuangan, transaksi yang dihasilkan melalui kewenangan tersebut. Pemantauan harus mengidentifikasi perilaku yang melampaui izin, menyimpang dari aktivitas yang diharapkan, menunjukkan adanya kompromi, atau menimbulkan risiko kejahatan finansial yang memerlukan peninjauan tambahan.
Pencabutan (revocation) dan auditabilitas: Institusi harus mampu menangguhkan agen, mencabut atau membatasi izin-izin yang dimilikinya, serta memperkenalkan persetujuan manusia tambahan bila diperlukan. Tindakan material harus tetap dapat ditelusuri ke agen, principal-nya, otoritas yang berlaku, alat dan data yang digunakan, intervensi manusia apa pun, serta hasil yang ditetapkan.
Untuk tindakan yang berdampak, KYA harus mendukung verifikasi di titik tindakan (point-of-action). Lapisan kontrol yang relevan harus mampu mengonfirmasi bahwa identitas dan kredensial agen tetap valid, bahwa tindakan yang diusulkan berada dalam mandatnya saat ini, dan bahwa tidak ada kondisi persetujuan, risiko, atau pencabutan yang mencegah eksekusi.
Secara praktis, catatan KYA minimum akan memungkinkan institusi memverifikasi identitas agen, principal yang diwakilinya, pihak yang bertanggung jawab menerapkannya, cakupan dan durasi kewenangannya, hak apa pun untuk mendelegasikan, status terkini, serta konteks di mana ia diotorisasi untuk beroperasi. Catatan tersebut harus mendukung atribusi dan kontrol tanpa menyiratkan bahwa agen itu sendiri mengasumsikan status atau kewajiban regulatori dari orang yang atas namanya ia bertindak. Informasi itu harus menyertai agen sepanjang interaksi yang relevan dan tetap tersedia untuk peninjauan berikutnya.
Seiring aktivitas yang dimediasi agen meningkat skalanya, elemen-elemen catatan KYA harus mampu dinyatakan dalam format yang dapat dibaca mesin dan, bila sesuai, dalam bentuk yang dapat diverifikasi secara kriptografis. Ini dapat memungkinkan identitas agen, principal, mandat, batasan, hak delegasi, dan statusnya dicek secara konsisten di berbagai institusi keuangan dan infrastruktur pembayaran.
Jenis catatan minimum ini juga dapat mendukung kerangka kerja kepercayaan (trust) yang muncul untuk pembayaran agenik, di mana regulator dan industri mulai mempertimbangkan pendekatan standar untuk identitas agen, verifikasi, dan autentikasi mesin-ke-mesin.
Jika digabungkan, lima lapisan ini menyediakan fondasi untuk memperlakukan agen AI sebagai peserta yang dapat diidentifikasi, diotorisasi, dan dapat dikelola dalam lingkungan kontrol sebuah institusi keuangan. Namun nilai praktisnya bergantung pada bagaimana lapisan-lapisan tersebut diintegrasikan ke dalam proses kepatuhan sehari-hari. Alur kerja AML memberikan ilustrasi yang berguna tentang bagaimana KYA dapat menerjemahkan prinsip-prinsip ini menjadi kontrol operasional—mulai dari memverifikasi kewenangan agen sejak awal hingga menjaga akuntabilitas manusia untuk keputusan yang berdampak.
6. KYA dalam praktik: alur kerja AML yang terkontrol
Dalam praktiknya, alur kerja AML agenik dapat melibatkan agen-agen spesialis yang meninjau informasi nasabah, perilaku transaksi, aktivitas blockchain, dan paparan sanksi. Sebelum mengakses suatu kasus, identitas, mandat, dan izin tiap agen akan diverifikasi. Temuan mereka kemudian dapat dikonsolidasikan dan ditantang secara independen sebelum rekomendasi apa pun diterima.
Hasil yang berdampak harus tetap tunduk pada kontrol tetap berbasis aturan yang tidak bisa ditimpa oleh agen, bersama dengan persetujuan manusia yang sesuai. Proses ini harus mempertahankan catatan bukti yang dipertimbangkan, asal-usulnya yang relevan dan penggunaan yang diizinkan, agen dan model yang terlibat, pemanggilan alat yang material, intervensi manusia apa pun, serta keputusan akhir. Ini mencerminkan pemisahan fungsi yang jelas: agen menganalisis dan merekomendasikan, kontrol menegakkan persyaratan yang wajib, dan manusia yang akuntabel memutuskan ketika konsekuensinya signifikan.
Arah ini sudah mulai muncul dalam kebijakan dan praktik industri. Pada Juli 2026, Otoritas Moneter Singapura mengumumkan kerangka Safeguards for Agentic Finance at Runtime (“SAFR”), yang dikembangkan bersama para pelaku industri melalui inisiatif BuildFin.ai. SAFR berfokus pada kebutuhan adanya perlindungan real-time ketika agen AI beroperasi dalam layanan keuangan, termasuk eksekusi yang terikat kebijakan, validasi sebelum tindakan, auditabilitas, dan interoperabilitas. Penekanan untuk memverifikasi dan mencatat tindakan usulan agen sebelum eksekusi selaras erat dengan pendekatan KYA yang diusulkan dalam makalah ini, di mana agen dapat mendukung alur kerja keuangan, tetapi tindakannya harus tetap dibatasi oleh persyaratan identitas, kewenangan, mandat, dan kontrol yang dapat ditinjau setelah kejadian.
7. Pembayaran agenik dan alasan untuk KYA
Kebutuhan akan KYA menjadi lebih mendesak ketika agen dapat melakukan transaksi. IMF telah mendeskripsikan pembayaran yang dimediasi agen sebagai transisi potensial dari “click-to-pay” menuju “decide-to-pay”, di mana agen perangkat lunak dapat membandingkan opsi, menentukan apakah kondisi telah terpenuhi, dan memulai tindakan keuangan di bawah kewenangan delegasi.
Kekhawatiran ini semakin tercermin dalam pemikiran bank sentral. Pada Juni 2026, Sarah Breeden dari Bank of England mengamati bahwa AI agenik dapat menggeser pembayaran dan perdagangan dari mode rekomendasi—di mana manusia masih mengeksekusi transaksi—menuju sistem tempat agen mengotomatisasi langkah terakhir. Ia menyoroti bahwa hal ini menimbulkan pertanyaan praktis tentang bagaimana pengguna memberikan persetujuan dan otorisasi secara aman kepada agen, bagaimana sengketa dan tanggung jawab (liability) harus ditangani untuk transaksi yang keliru atau penipuan, serta bagaimana otoritas dapat menghindari fragmentasi ketika perusahaan AI, pedagang (merchants), dan sistem pembayaran mengembangkan protokol interaksi agen mereka sendiri.
Rencana Adopsi AI Layanan Keuangan Inggris mengarah ke hal yang sama. Rencana tersebut mengidentifikasi pembayaran agenik sebagai kasus penggunaan dalam waktu dekat untuk sistem keuangan otonom dan mencatat bahwa model-model ini menimbulkan ketidakpastian terkait akuntabilitas hukum, tanggung jawab, persetujuan, dan penipuan dalam alur pembayaran terotomatisasi. Yang penting, Rencana ini merekomendasikan pengembangan kerangka kepercayaan untuk pembayaran agenik yang dibangun di sekitar standar hukum dan tanggung jawab, protokol Know Your Agent, serta autentikasi mesin-ke-mesin yang interoperable. Ini memberikan sinyal kebijakan yang berguna bahwa KYA bukan sekadar konsep kepatuhan internal, melainkan bagian dari infrastruktur kepercayaan yang lebih luas yang kemungkinan dibutuhkan ketika agen mulai memulai atau mendukung transaksi keuangan.
Perkembangan ini menciptakan ketegangan arsitektural. Sistem AI bersifat probabilistik dan adaptif, sementara infrastruktur pembayaran bergantung pada prediktabilitas, kepastian hukum, dan eksekusi deterministik.
Model yang berguna adalah memisahkan proses menjadi tiga lapisan.
Di pasar kripto, dompet yang dapat diprogram dan smart contract dapat memungkinkan izin diekspresikan langsung melalui kode. Sebuah dompet dapat membatasi agen pada aset yang ditentukan, alamat yang disetujui, nilai transaksi, atau periode waktu, sekaligus mensyaratkan persetujuan manusia ketika indikator risiko atau ambang batas terpenuhi.
Sebelum memproses transaksi yang dimulai oleh agen, VASP atau penyedia pembayaran harus dapat memverifikasi identitas dan status agen, principal yang diwakilinya, cakupan kewenangan delegasinya, serta apakah transaksi tersebut berada dalam mandat yang didelegasikan. Kewajiban dan kontrol risiko pada tingkat transaksi yang berlaku saat ini harus terus diterapkan terlepas dari apakah instruksi berasal dari seseorang atau agen yang berwenang. Bergantung pada aktivitasnya, hal ini dapat mencakup penyaringan sanksi, persyaratan Travel Rule, penilaian risiko wallet, serta kontrol yang ditingkatkan untuk paparan lintas-chain berisiko tinggi atau DeFi.
Kerangka yang proporsional harus membedakan di antara agen yang mengambil informasi, merekomendasikan transaksi, serta yang mengendalikan atau mentransfer nilai. Semakin besar kewenangan dan potensi konsekuensinya, semakin kuat seharusnya persyaratan identitas, pemantauan, dan persetujuannya.
Ini paling baik dipahami sebagai “otonomi terbatas” di mana agen boleh beroperasi dalam tujuan, izin, dan batas yang secara jelas diotorisasi, tetapi safeguards yang lebih kuat harus diterapkan seiring meningkatnya kemampuan agen untuk memengaruhi nasabah, hasil kepatuhan, atau pergerakan nilai.
8. Kesimpulan
AI agenik dapat secara signifikan memperkuat kepatuhan terhadap kejahatan finansial. Ia dapat menghubungkan informasi yang terfragmentasi, mengidentifikasi hubungan lintas dataset yang besar, mempercepat investigasi, dan membantu institusi merespons risiko yang berubah secara lebih dinamis.
Kemampuan yang sama juga mengubah lingkungan kontrol. Ketika perangkat lunak dapat memilih alat, mendelegasikan tugas, mengubah catatan, atau memulai pembayaran, institusi perlu tahu lebih dari sekadar siapa nasabahnya. Mereka harus tahu agen mana yang bertindak, agen tersebut mewakili siapa, kewenangan apa yang dimilikinya, serta apakah tindakannya tetap berada dalam kewenangan tersebut.
Know Your Agent menawarkan kerangka kerja praktis untuk menjawab pertanyaan-pertanyaan itu. KYA adalah lapisan akuntabilitas untuk perangkat lunak yang beroperasi dalam sistem keuangan.
Karena itu, arsitektur AML masa depan dapat dipahami melalui tiga lensa yang saling melengkapi: (1) Know Your Customer, yang menetapkan identitas dan profil risiko individu atau badan hukum; (2) Know Your Transaction, yang memeriksa bagaimana nilai berpindah, mengapa aktivitas terjadi, serta apakah hal itu konsisten dengan perilaku yang diharapkan; dan (3) Know Your Agent, yang mengidentifikasi aktor perangkat lunak yang terlibat, kewenangan yang menjadi dasar operasinya, batasan izin yang dimilikinya, serta orang atau entitas yang tetap bertanggung jawab atas tindakannya.
Secara bersama-sama, disiplin-disiplin ini dapat menyediakan arsitektur kepercayaan yang dibutuhkan untuk sistem keuangan yang semakin terotomatisasi. Ketika agen AI memperoleh kewenangan yang lebih besar untuk memengaruhi keputusan dan memindahkan nilai, tata kelola harus mengikuti kewenangan tersebut. Otonomi, akses, dan potensi konsekuensi yang lebih besar harus diseimbangkan dengan persyaratan yang lebih kuat untuk identitas yang dapat diverifikasi, izin yang terbatas, tindakan yang dapat diaudit, pencabutan (revocation), serta akuntabilitas manusia atau institusional yang berkelanjutan.