#bitgethotwalletbreachtiedtothirdpartysecurityflaw
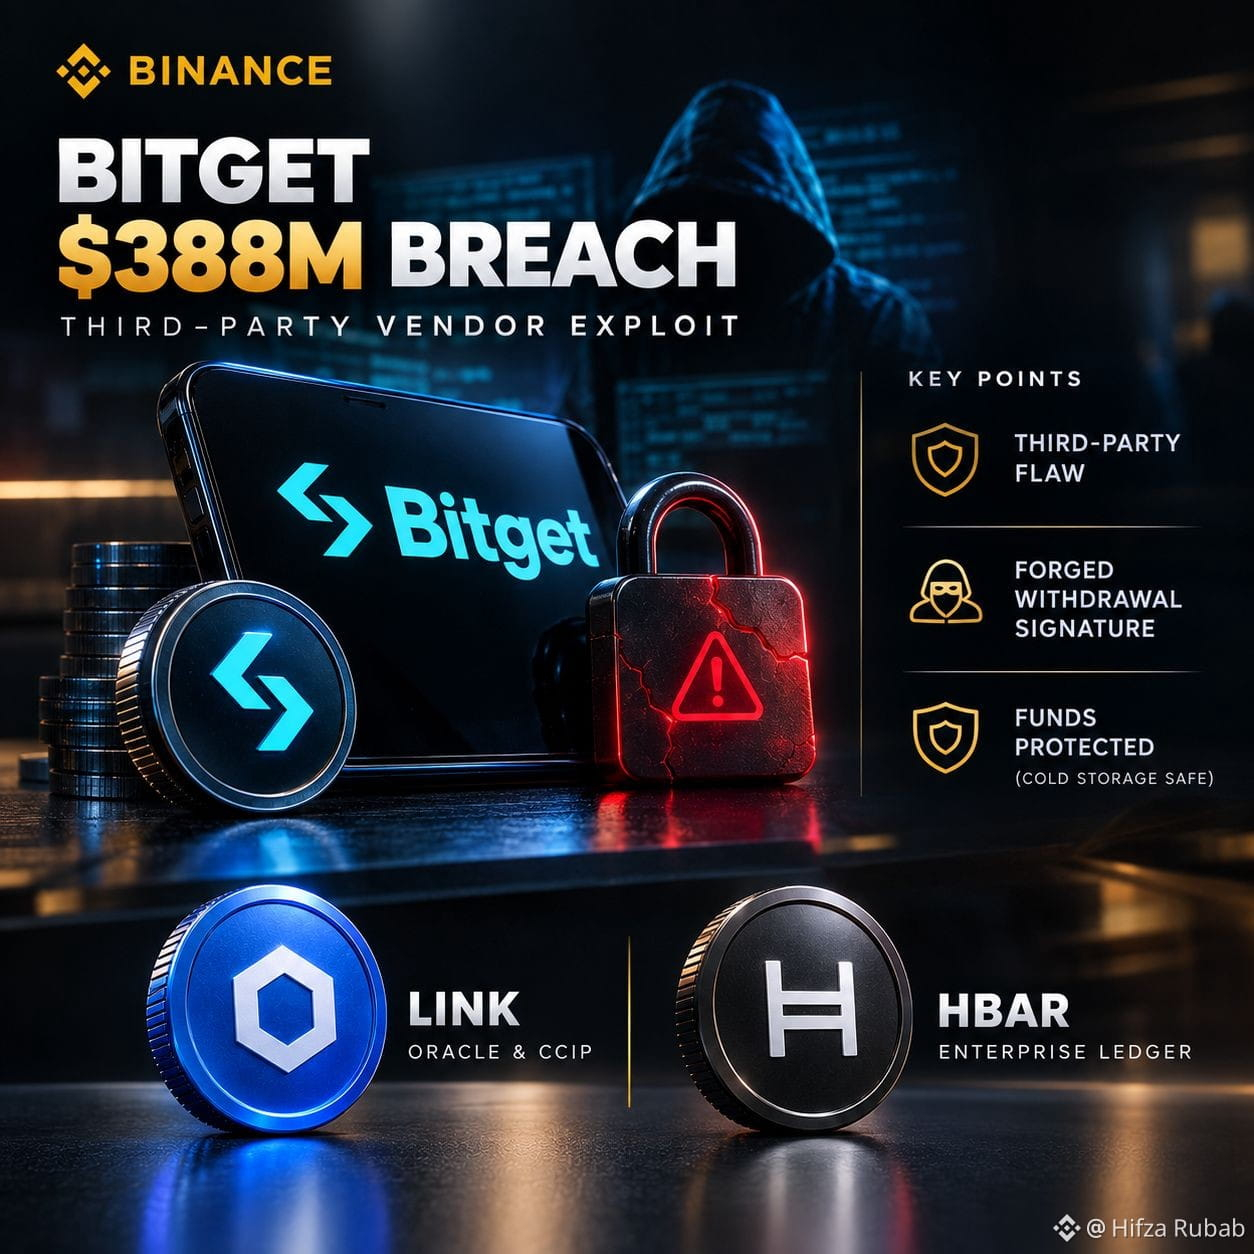
🚨 BITGET $388M HOT WALLET DIRETAS: EKSPLOIT VENDOR PIHAK KETIGA! 🛡️💥
Bitget telah mengonfirmasi insiden keamanan besar yang melibatkan sekitar ~$388M transfer tidak sah dari hot wallet dan warm wallet operasional. Namun, dana pengguna tetap sepenuhnya dijamin, dan cold storage sama sekali tidak terpengaruh! 🏦⚡
💡 Poin Teknis Utama & Wawasan:
🔹 Kekurangan Pihak Ketiga: Kunci privat tidak dikompromikan. Pelaku mengeksploitasi kerentanan kritis pada alat perangkat lunak keamanan pihak ketiga untuk mendapatkan kredensial internal tingkat tinggi.
🔹 Tanda Tangan Penarikan Palsu: Dengan kredensial hasil curian, penyerang mengirim perintah penarikan palsu yang melewati kontrol risiko otomatis.
🔹 Perlindungan Menyeluruh: Dana Perlindungan bursa sebesar $464M menanggung semua aset yang hilang, dan penarikan sedang dipulihkan secara bertahap.
🎯 2 Koin Keamanan & Interoperabilitas yang Perlu Diawasi:
🌐 $LINK (Chainlink) — jaringan oracle terdesentralisasi standar industri dan kerangka kerja CCIP yang mendorong pemeriksaan keamanan multi-tanda tangan otomatis di seluruh Web3! ⚡🚀
🪐 $HBAR (Hedera) — protokol distributed ledger kelas enterprise yang dirancang untuk audit rantai pasok dan keamanan vendor yang transparan serta real-time! 🛡️📈
Bagaimana seharusnya bursa kripto besar menangani audit keamanan vendor untuk mencegah eksploit pihak ketiga? Tulis pendapatmu di bawah! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits