#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Pembaruan Keamanan Bitget: Dugaan Kebocoran Hot Wallet senilai $388M Terkait Cacat Pihak Ketiga
Sebuah bursa kripto besar mengonfirmasi adanya insiden keamanan, namun dengan detail penting: penyimpanan dingin pengguna (cold storage) tetap tidak terdampak. Berikut rincian faktanya.
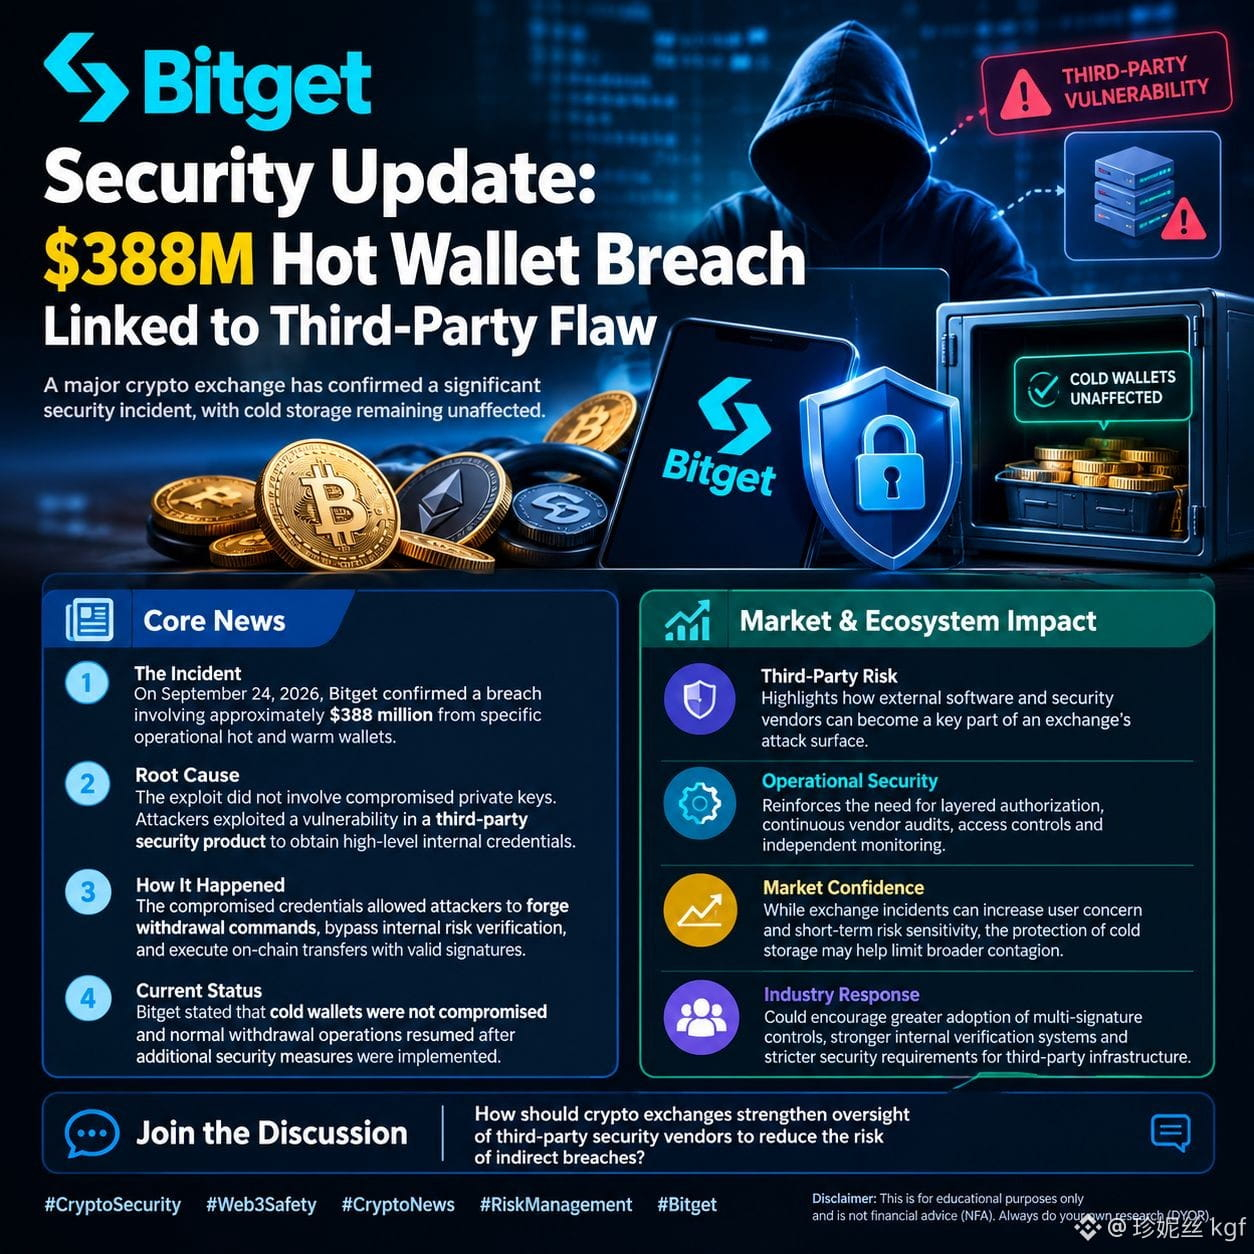
🔹 Kejadian Pada 24 Sept 2026, Bitget mengonfirmasi adanya pelanggaran sekitar ~$388M dari hot/warm wallet operasional tertentu.
🔹 Penyebab Utama**: Eksploit tersebut TIDAK melibatkan kunci privat yang telah disusupi. Para penyerang memanfaatkan kerentanan pada produk keamanan pihak ketiga untuk mencuri kredensial internal tingkat tinggi.
🔹 Mekanisme Kredensial ini memungkinkan perintah penarikan (withdrawal) palsu, melewati verifikasi risiko untuk mengeksekusi transfer on-chain dengan tanda tangan yang valid.
🔹 Status Bitget mengonfirmasi cold wallet aman. Operasional normal telah dipulihkan setelah penerapan protokol keamanan yang diperkuat.
📊 Dampak Pasar
• Sorotan Risiko Vendor Menyoroti risiko sistemik penting dalam kripto: ketergantungan perangkat lunak pihak ketiga. Menggarisbawahi perlunya audit vendor yang ketat di seluruh industri.
• Ketahanan Pasar Konfirmasi bahwa cold storage tetap utuh membantu membendung penularan (contagion) pasar yang lebih luas, meskipun ada potensi arus keluar dalam jangka pendek.
• Evolusi Industri Harapkan dorongan baru untuk kerangka kerja operasional multi-tanda tangan (multi-signature) serta kepatuhan yang lebih ketat bagi platform tersentralisasi.
💬 Ikuti Diskusinya
Bagaimana seharusnya industri kripto mengaudit vendor keamanan pihak ketiga dengan lebih baik untuk mencegah kebocoran tidak langsung? Bagikan pendapat Anda di bawah! 👇
#KeamananKripto #KeamananWeb3 #BeritaKripto #ManajemenRisiko #Bitget
Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Anda Sendiri (DYOR).
$MARSCOIN $HBAR $ZAMA