#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Apa yang terjadi
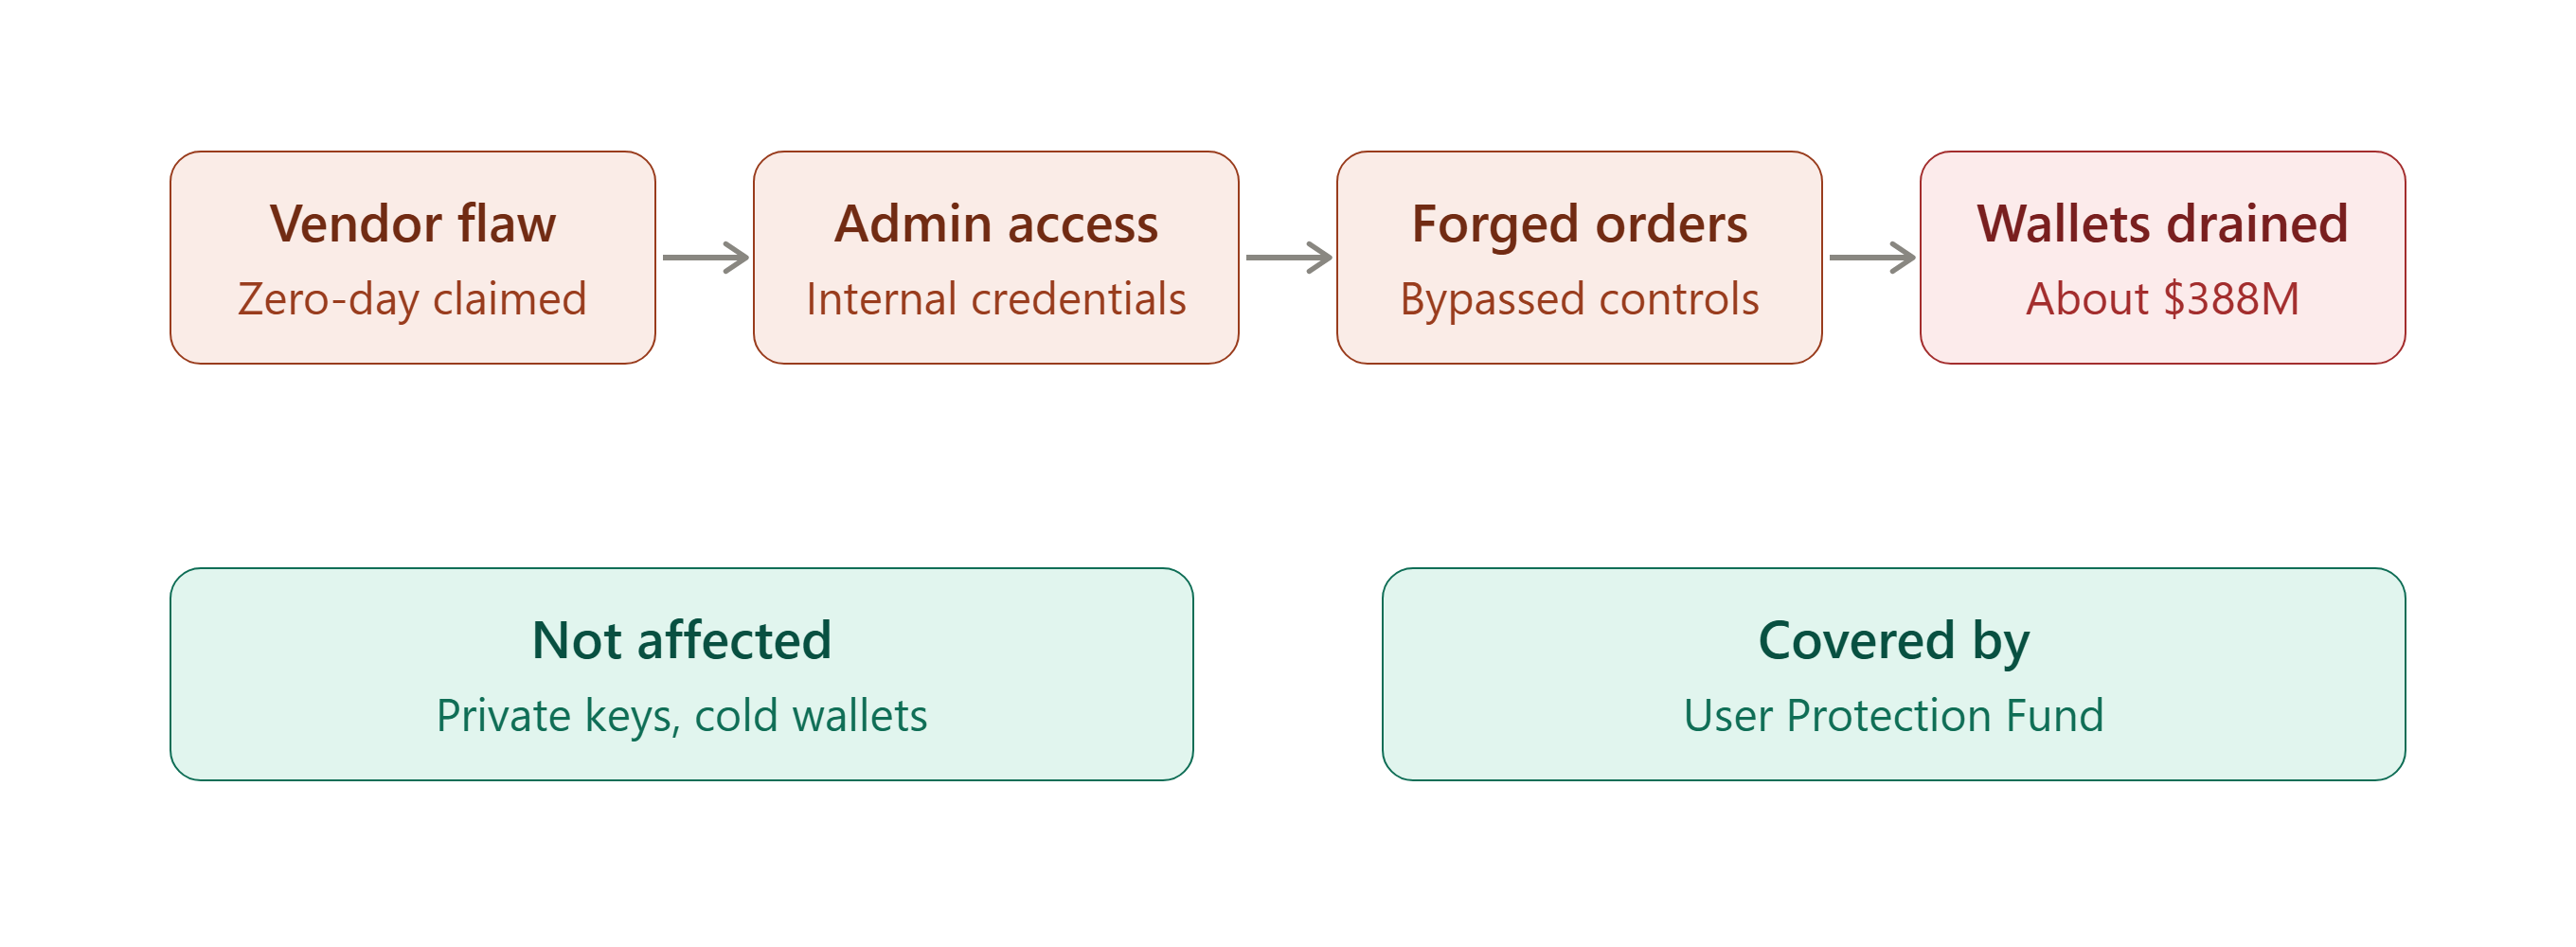
Seorang penyerang menggunakan celah pada produk keamanan pihak ketiga untuk memperoleh kredensial internal tingkat tinggi, lalu mengirim perintah penarikan yang memalsukan ke sistem dompet Bitget pada 24 September. Sekitar $388 juta berpindah melalui 12 alamat dompet panas atau hangat, mencakup 11 blockchain. Bitget pertama kali memperkirakan $351,6M, lalu merevisinya menjadi sekitar $387,5M setelah mengklasifikasikan transfer tambahan Zcash dan TRON. Bitget mengatakan revisi tersebut tidak mencerminkan transfer baru yang tidak berwenang.
Bagaimana cara kerjanya
Penyerang tidak mencuri kunci privat. Mereka memalsukan transaksi dan merutekannya melalui proses persetujuan yang sah. Pihak bursa mengatakan perintah penipuan tersebut menyebabkan sistem dompet mengeksekusi transfer yang tidak normal sehingga melewati kontrol risiko. Satu analisis menyebutkan celah itu memberi akses ke sistem manajemen internal. Penyerang diduga menulis instruksi palsu tersebut ke backend dompet lalu menghapus jejaknya. Dana yang dicuri berasal dari dompet panas (hot) dan dompet hangat (warm). Dompet dingin (cold wallet) tidak terpengaruh.
Klaim "zero-day"
CEO Bitget dilaporkan menggambarkan celah tersebut sebagai zero-day, artinya penyerang mengeksploitasinya sebelum pembuatnya memiliki perbaikan. Bit get belum mengatakan apakah vendor telah merilis perbaikan. Namun, Bit get menyatakan bahwa pihaknya telah menambal celah tersebut di sisi mereka. Vendor tersebut tidak disebutkan secara terbuka dalam sumber-sumber yang saya temukan.
Atribusi
CEO Gracey Chen menduga peretas Korea Utara, dengan mengutip tautan IP awal. Analisis Ahlborn menyebut Lazarus Group. Bit get mengatakan penyelidikannya masih terbuka, sehingga identitas penyerang dan dampak penuh dari kompromi tersebut belum terkonfirmasi.
Respons dan dampak bagi pengguna
Bit get menghentikan penarikan sebagai langkah pencegahan, sementara perdagangan dan setoran tetap berjalan, dan sejak itu telah melanjutkan penarikan Bitcoin. Kerugian akan ditanggung oleh Dana Perlindungan Pengguna (User Protection Fund) mereka yang mencapai sekitar $464 juta, dan mereka menawarkan hadiah 5% untuk pembekuan dana penyerang serta 5% lagi untuk pemulihan. Perusahaan ini berkoordinasi dengan penegak hukum dan perusahaan keamanan blockchain untuk melacak aset. Bit get mengatakan pihaknya akan menerapkan standar evaluasi yang lebih ketat sebelum mengadopsi produk keamanan pihak ketiga, serta menambahkan isolasi yang lebih kuat saat menerapkannya.