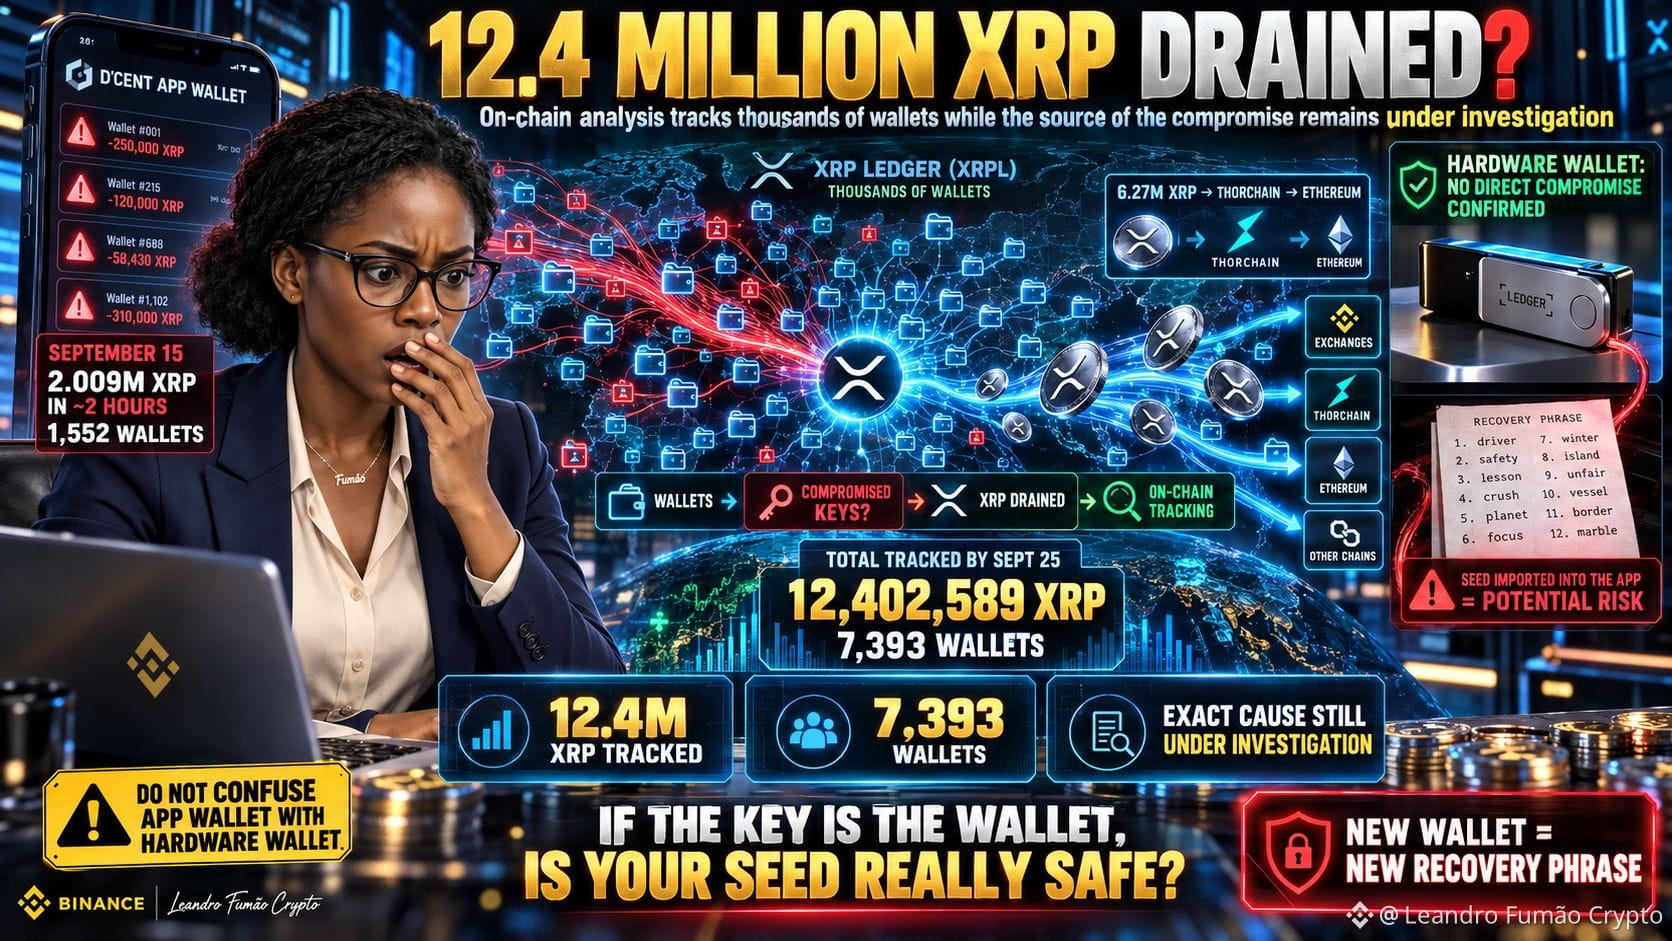
˗ˋˏ$💸ˎˊ˗ 12,4 MILIAR $XRP TELAH DIKURAS❓🔥💸⃤
(◞‸ ◟)💧 Kasus D’CENT App Wallet ternyata jauh lebih besar daripada yang terlihat pada awalnya.
Pada episode pertama yang teridentifikasi, kira-kira:
💰 2,009 juta XRP
👥 1.552 wallet
⏱️ sedikit lebih dari 2 jam
diakses pada 15 September.
Namun analisis baru dari XRP Ledger melacak beberapa gelombang berikutnya.
Menurut XRPL.to, hingga 25 September, operator yang sama diduga telah mencapai:
🔥 12.402.589 XRP
🚨 7.393 wallet
🗑️ 6.095 akun dihapus
🌉 6,27 juta dari $XRP dikonversi melalui THORChain
Dan ada detail yang menakutkan:
Transaksi ditandatangani menggunakan kunci milik wallet yang terkena.
Ini menunjukkan bahwa penyerang tampaknya sudah memiliki akses kredensial yang diperlukan sebelum penarikan, tetapi cara persis bagaimana kunci-kunci tersebut diperoleh masih belum dikonfirmasi secara publik.
Pihak D’CENT mengakui adanya transfer yang tidak wajar yang melibatkan App Wallet mereka dan menyarankan pengguna yang berpotensi terdampak untuk memindahkan aset ke wallet yang dibuat dengan recovery phrase baru.
⚠️ Perusahaan menyatakan bahwa mereka belum mengonfirmasi adanya kompromi yang berasal langsung dari hardware wallet mereka.
Tapi ada pengecualian kritis:
Jika seed yang sama dari sebuah hardware wallet pernah dimasukkan sebelumnya ke App Wallet, maka wallet tersebut juga harus dianggap berpotensi terekspos.
👩🏻🏫Pelajarannya Kejam:👨🏻🏫
🤦🏽♀️HARDWARE WALLET TIDAK MELINDUNGI SEED YANG SUDAH PERNAH TEREXPOSE DI SOFTWARE.
RIP 💐 JIKA KUNCI ITU ADALAH KARTU, DI MANA ANDA MENYIMPAN SEED ANDA?
#XRPHACKED #CryptoSecurity