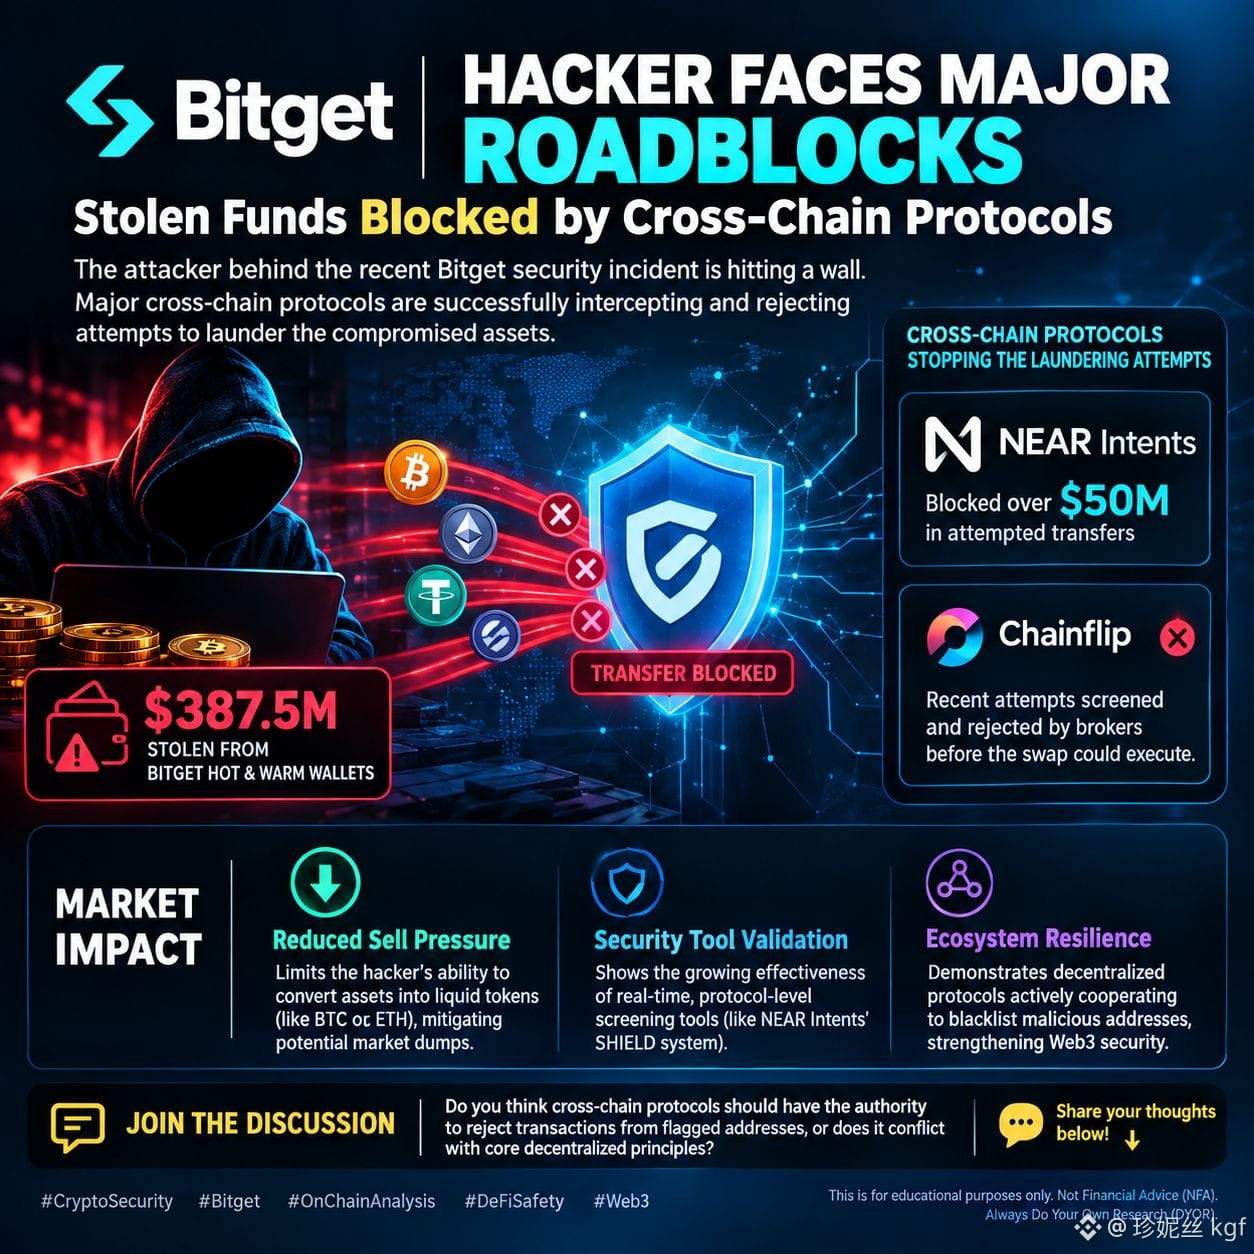
#bitgethackerfailstomovestolenfunds 🛡️ Peretas Bitget Menghadapi Hambatan Besar Dana Curian Diblokir oleh Protokol Cross-Chain
Pelaku di balik insiden keamanan Bitget baru-baru ini mendapat tembok. Protokol cross-chain utama berhasil mencegat dan menolak upaya untuk mencuci aset yang dibobol.
📰 Berita Utama
• Menyusul pelanggaran pada 24 September yang melibatkan sekitar $387,5 juta dari dompet panas (hot) dan hangat (warm) Bitget, pelaku mengeksploitasi telah berupaya secara aktif memindahkan dan menyamarkan dana tersebut [[17]].
• Namun, sistem keamanan on-chain melawan. Protokol seperti NEAR Intents berhasil memblokir lebih dari $50 juta dalam upaya transfer yang terkait dengan peretasan [[27]].
• Selain itu, upaya terbaru untuk mengarahkan dana curian melalui Chainflip disaring dan ditolak oleh broker sebelum pertukaran dapat dieksekusi [[18]].
📊 Dampak Pasar
🔹 Tekanan Jual yang Berkurang Dengan memblok rute keluar ini, kemampuan peretas untuk mengubah aset curian menjadi token yang sangat likuid (seperti BTC atau ETH) terbatas, sehingga mengurangi potensi lonjakan dump pasar secara tiba-tiba.
🔹 Validasi Alat Keamanan Ini menyoroti meningkatnya efektivitas alat penyaringan berbasis waktu nyata pada level protokol (seperti sistem SHIELD milik NEAR Intents) dalam mencegat transaksi berbahaya sebelum transaksi tersebut terselesaikan [[29]].
🔹 Ketahanan Ekosistem Ini menunjukkan tren positif ketika protokol terdesentralisasi secara aktif bekerja sama untuk memblokir alamat berbahaya (blacklist), sehingga memperkuat infrastruktur keamanan Web3 secara keseluruhan.
💬 Ikuti Diskusinya
Menurut Anda, apakah protokol cross-chain seharusnya memiliki otoritas untuk menolak transaksi dari alamat yang diberi tanda, atau hal itu bertentangan dengan prinsip-prinsip desentralisasi inti? Bagikan pendapat Anda di bawah ini! 👇
#CryptoSecurity #Bitget #OnChainAnalysis #DeFiSafety #Web3
Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Anda Sendiri (DYOR).
$USUAL $SEI $HAEDAL