Chainlink meluncurkan CCIP 2.0: bank yang menjadi petugas bea cukai sendiri, tapi pertahanan lama diam-diam dicabut
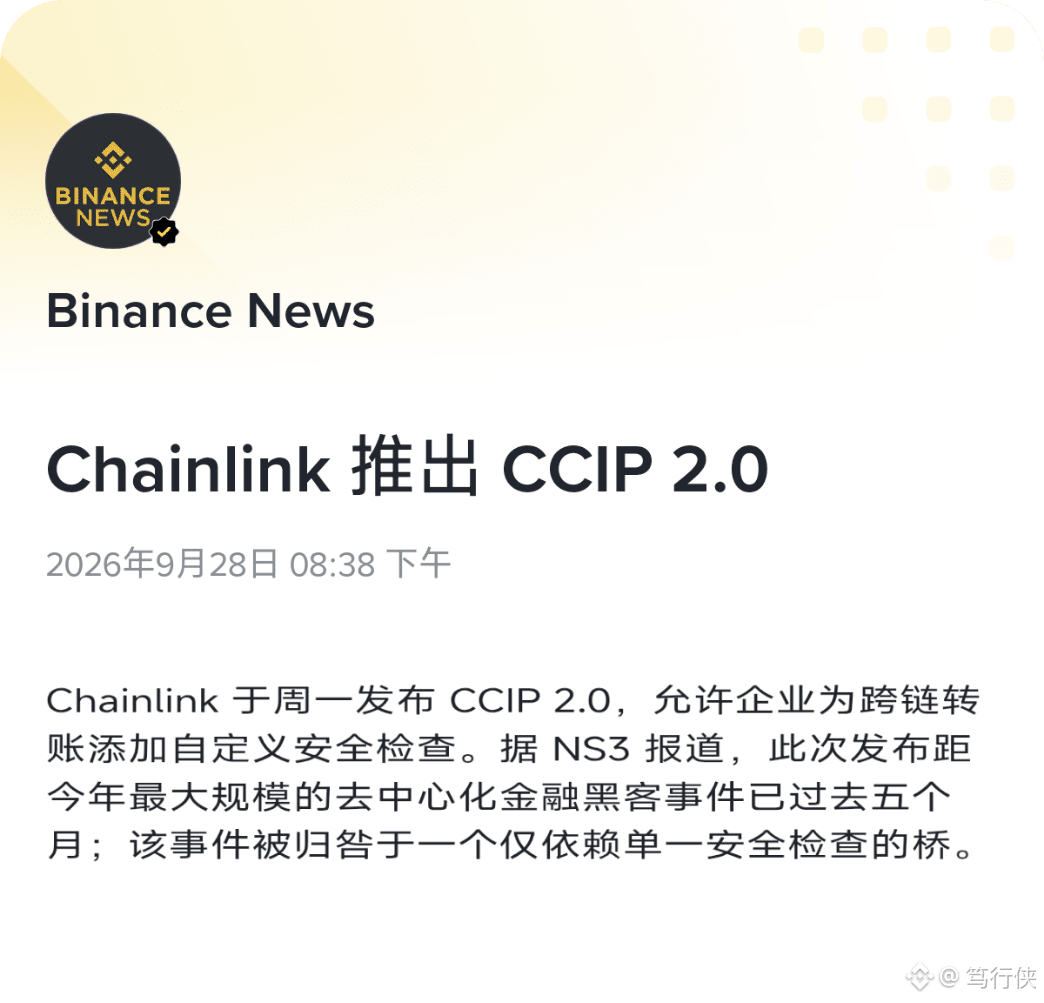
Pada 28 September, Chainlink meluncurkan CCIP 2.0. Inti satu kalimatnya: bank dan pihak penerbit bisa memasang “bea cukai” mereka sendiri untuk transfer lintas-chain—membangun Verification Cluster (CCV) yang disetujui lebih dulu, barulah transaksi bisa dilepas. Proses KYC, anti pencucian uang (AML), dan penyaringan sanksi langsung “dilas” ke alur transfer.
Kenapa sekarang? Pada April, jembatan Kelp DAO dibobol oleh satu validator tunggal hingga raib 292 juta dolar. Setelah itu, dalam 4 bulan berikutnya, token senilai 15 miliar dolar dipindahkan ke CCIP (termasuk WBTC, cbBTC, kBTC). Terjemahan ke bahasa sehari-hari: jembatannya ambruk, uangnya harus dicari tempat tinggal—institusi pun pindah massal ke rumah Chainlink.
Tapi ada detail yang tidak disebut mayoritas laporan: “jaringan risk control” versi lama yang melakukan verifikasi ulang terpisah sudah tidak lagi berjalan di 2.0. Untuk pengguna yang tidak mengonfigurasi apa pun, keamanannya berubah dari dua lapis asuransi menjadi satu lapis. Klaimnya “keamanan bisa ditumpuk,” tapi faktanya “default-nya justru dikurangi konfigurasi.” L2BEAT juga menyoroti bahwa upgrade untuk kanal Ethereum tidak memiliki time lock (kunci waktu).
Narasi institusi makin kuat, tapi tiga tanda tanya belum terjawab—tidak ada satu pun institusi yang mengonfirmasi bahwa lingkungan produksi benar-benar memakai validator kustom; apakah biaya verifikasi mengalir kembali ke pengumuman tentang $LINK token tidak disebut sama sekali; dan nilai lintas-chain 84 miliar itu adalah versi narasi mereka sendiri.
LINK pada hari yang sama naik 4,45% menjadi 14,81 dolar; Standard Chartered memandang pada 2030 akan berada di 200 dolar
Fokus pada tambahan migrasi per kuartal, jangan cuma terpaku pada konferensi peluncuran; pengguna yang memegang aset lintas-chain perlu memastikan apakah mereka menjalankan “verifikasi tunggal default” atau benar-benar “menambah CCV.”
#Chainlink上线CCIP2支持企业验证