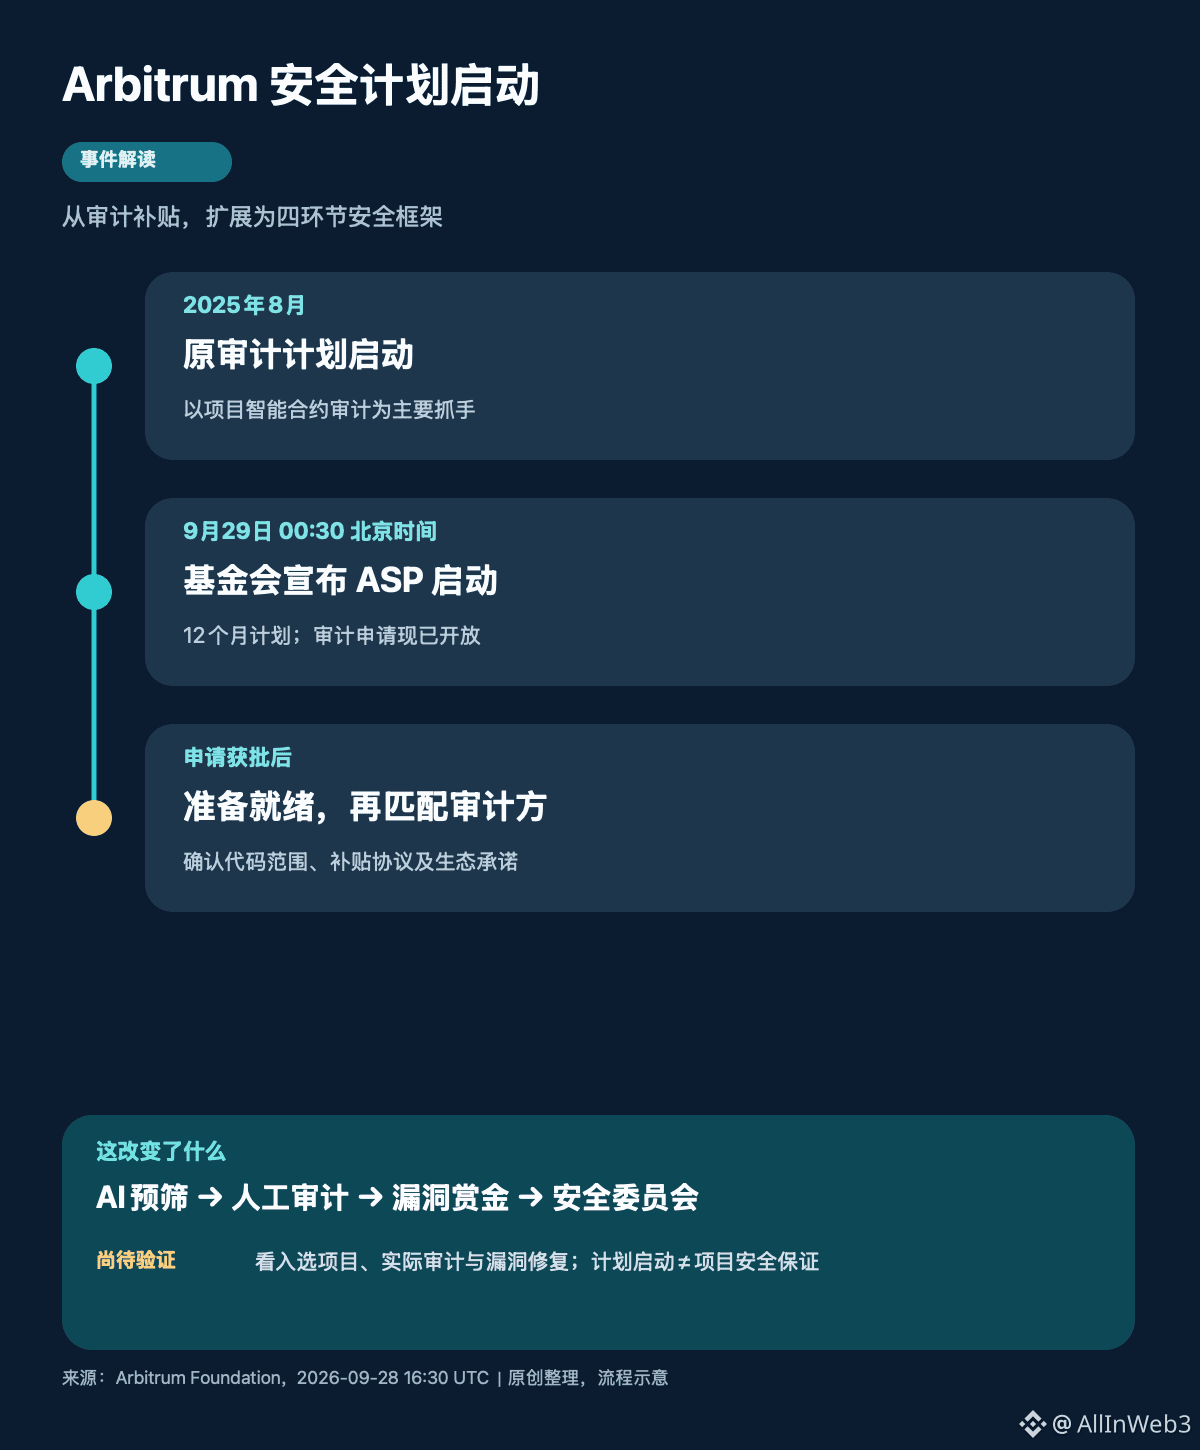
#Arbitrum #ARB Arbitrum Foundation pada 29 September pukul 00:30 waktu Beijing mengumumkan peluncuran program keamanan selama 12 bulan, yakni Arbitrum Security Program (ASP), serta membuka pendaftaran untuk audit. Yang benar-benar layak diperhatikan bukan hanya kata “keamanan”, melainkan cara program ini memperluas pendanaan yang semula berpusat pada satu kali audit menjadi empat tahap: penyaringan pra-audit, audit manual, bounty kerentanan, dan komite keamanan DAO. Peluncuran program tidak otomatis berarti proyek di rantai sudah mendapat jaminan keamanan.
Pertama, lihat timeline. Yayasan menyebut bahwa Arbitrum Audit Program versi sebelumnya dimulai pada Agustus 2025, dengan masa berlaku satu tahun; ASP kali ini merupakan perluasannya. Pengumuman baru menyatakan bahwa fungsi audit akan mulai berjalan mulai sekarang, dan pendaftaran sudah dibuka. Proyek tidak otomatis mendapat subsidi hanya karena mengajukan formulir: setelah disetujui, tim masih harus memastikan kode sudah berada pada kondisi yang siap untuk diaudit, menerima skema subsidi audit yang berlaku, serta menandatangani perjanjian komitmen ekosistem dengan yayasan—baru kemudian pencocokan dengan pihak auditor dilakukan. Rekomendasi resmi adalah memberi jeda sekitar satu bulan dari waktu persetujuan hingga perkiraan audit dimulai; cakupan program hanya meliputi audit pertama yang disepakati.
Perubahan tingkat pertama adalah memajukan proses penyelesaian masalah sebelum audit. Tim yang lolos dapat menggunakan bantuan penyaringan keamanan berbasis AI sebelum audit manual. Ini mungkin mengurangi waktu audit manual yang tersita oleh cacat-cacat tingkat rendah, tetapi penyaringan AI tidak bisa menggantikan audit profesional, dan juga tidak dapat mencakup semua risiko setelah deployment. Efek nyatanya akan bergantung pada cakupan audit proyek yang lolos, laporan yang dipublikasikan, dan catatan perbaikan kerentanan.
Perubahan tingkat kedua adalah acuan pendanaan. Pengumuman menyebut berdasarkan harga pasar saat rilis, total nilai program sekitar 7,8 juta dolar AS, yaitu 1,76 juta USDC dan 25 juta ARB; di antaranya sekitar 1,2 juta dolar AS sesuai komitmen yang sudah ada dalam rencana audit sebelumnya, sedangkan sekitar 6,6 juta dolar AS digunakan untuk pekerjaan baru. Ini adalah penjelasan sumber daya dan tujuan program, jadi tidak boleh ditulis sebagai pembelian ARB tambahan pada hari itu, dan juga tidak boleh menganggap angka yang dikonversi berdasarkan harga pasar sebagai anggaran dolar AS yang tetap. Yayasan akan mensubsidi sebagian biaya audit berdasarkan perjanjian komersial tiap proyek, bukan berarti semua proyek mendapat audit gratis.
Perubahan tingkat ketiga adalah cakupan yang berlaku. Tim yang belum melakukan go-live, melakukan migrasi lintas rantai, berada pada tahap pertumbuhan, meluncurkan fungsi baru, atau menjalankan Arbitrum Chain sendiri dapat mengajukan permohonan; proses penilaian juga mempertimbangkan kematangan teknis, tim, peluang keberhasilan, serta kecocokan dengan ekosistem. Perluasan cakupan dapat membuat lebih banyak proyek masuk ke proses keamanan resmi, tetapi wilayah penerimaan bukan berarti audit selesai, dan bukan juga berarti kerentanan tidak akan muncul.
Ke depan, ada tiga hal yang paling layak dipantau: proyek yang pertama kali disetujui beserta yang benar-benar mulai diaudit, apakah temuan dan perbaikan hasil audit dipublikasikan, serta bagaimana bounty kerentanan dan komite keamanan berkolaborasi menangani kejadian. Adapun soal harga ARB, pengumuman tidak memberikan bukti bahwa harga tersebut secara langsung akan menciptakan kebutuhan permintaan token baru; rencana keamanan sebaiknya tidak ditafsirkan secara mekanis sebagai kabar baik jangka pendek. Referensi: Arbitrum Foundation, “Introducing the Arbitrum Security Program”, 28 September 2026.