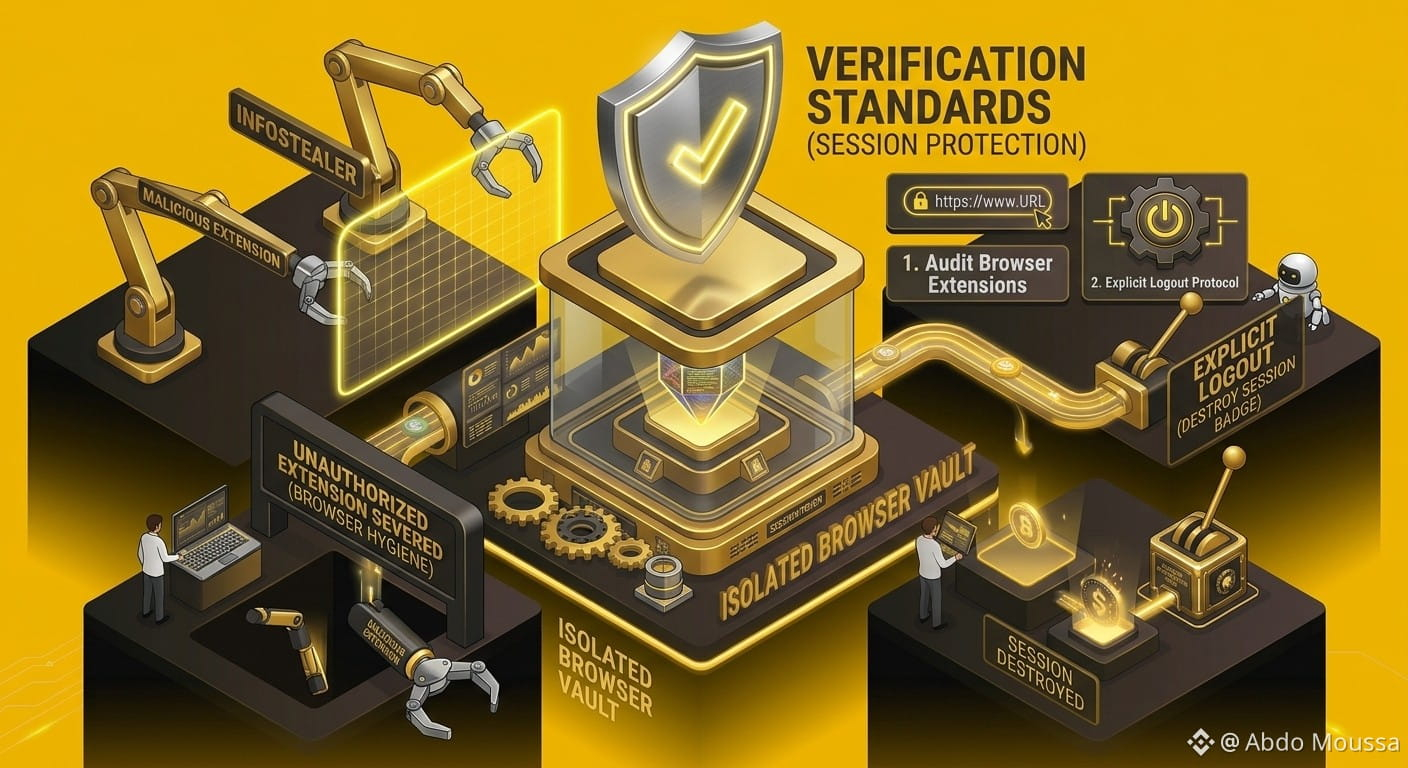
🍪 Kebersihan Browser: Melindungi Sesi Aktif dari Pencurian Cookie
Mengandalkan semata-mata multi-factor authentication tidaklah cukup jika sesi browser aktif dibiarkan rentan terhadap malware perampas sesi yang dirancang untuk mencuri cookie sesi dan token otorisasi.
💡 Mitigasi Perampasan Sesi & Pencurian Token
Pahami Pencuri Cookie: Malware khusus (InfoStealers) menargetkan basis data browser yang terlokalisasi untuk mengekspor cookie sesi aktif, sehingga memungkinkan penyerang meniru sesi yang telah terautentikasi pada mesin jarak jauh.
Keluar Secara Eksplisit: Selalu klik tombol Keluar (Log Out) secara eksplisit, bukan sekadar menutup tab browser saat mengakhiri aktivitas keuangan yang sensitif.
Audit Ekstensi Browser: Secara rutin periksa dan hapus ekstensi browser pihak ketiga yang tidak perlu atau tidak terverifikasi yang memiliki izin baca web yang luas.
Pisahkan Lingkungan Trading: Dedikasikan profil browser yang bersih dan bebas ekstensi, atau perangkat yang terisolasi, khusus untuk menjalankan transaksi aset digital.
⚠️ Penafian Keamanan & Edukasi
Menjaga kebersihan lingkungan browser secara ketat mencegah penggandaan sesi tanpa izin dan pencurian kredensial. Publikasi ini disusun semata-mata untuk tujuan pendidikan dan kesadaran keamanan.
https://www.binance.com/en/academy/articles/what-are-cookies
Bersihkan cache browser, keluar dari sesi yang sensitif, dan selalu DYOR (Do Your Own Research) 💡
#Binance #Security #AccountSecurity #dyor